本稿は、世界経済フォーラムの地政学プラットフォーム
2010年に高度なワーム「Stuxnet」が展開された事例を含め、近年注目を集めたサイバー攻撃を受け、原子力施設のサイバーセキュリティ上の脆弱性への懸念が新たに高まっています。
サイバー犯罪者、国家、テロ組織のオンライン活動が活発化するなか、深刻なサイバー攻撃への懸念は常に存在しています。攻撃の結果、たとえ可能性が低くても電離放射線が放出されるリスクがあるため、特に懸念されると、報告書『民生用原子力施設のサイバーセキュリティ:リスクを理解する』は指摘しています。さらに、原子力施設で小規模なサイバーセキュリティ上のインシデントが発生しただけでも、世論や民生用原子力産業の将来に不釣り合いなほど大きな影響を及ぼす可能性があります。
国際原子力機関(IAEA)は最近、業界全体のサイバーセキュリティ向上に向けて重要な措置を講じましたが、原子力産業は現時点で、この分野の経験が他の産業より少ない状況です。
デジタル化の経路
その理由の一つは、原子力産業の規制要件により、他の重要インフラ分野よりもデジタルシステムの導入が遅れたことです。また、物理的な防護と安全性を長年重視してきたため、リスク対応のこうした側面は現在比較的強固である一方、サイバーセキュリティへの備えの整備にはあまり注意が払われてきませんでした。その結果、デジタル技術の弱点を突くことは、阻止される心配なく原子力施設を攻撃しようとする者にとって、最も魅力的な経路となり得ます。
原子力施設がデジタルシステムへの依存を強め、商用の「既製品」ソフトウェアをますます多く利用するにつれて、サイバーセキュリティ上のリスクは高まっています。こうしたソフトウェアは大幅なコスト削減をもたらす一方、ハッキング攻撃に対する脆弱性を高めます。デジタル化の進展に、関与するリスクについて経営幹部の認識が不足していることが重なると、原子力発電所の職員がサイバー上の脆弱性の全容を把握できず、起こり得る攻撃への備えが不十分になるおそれもあります。
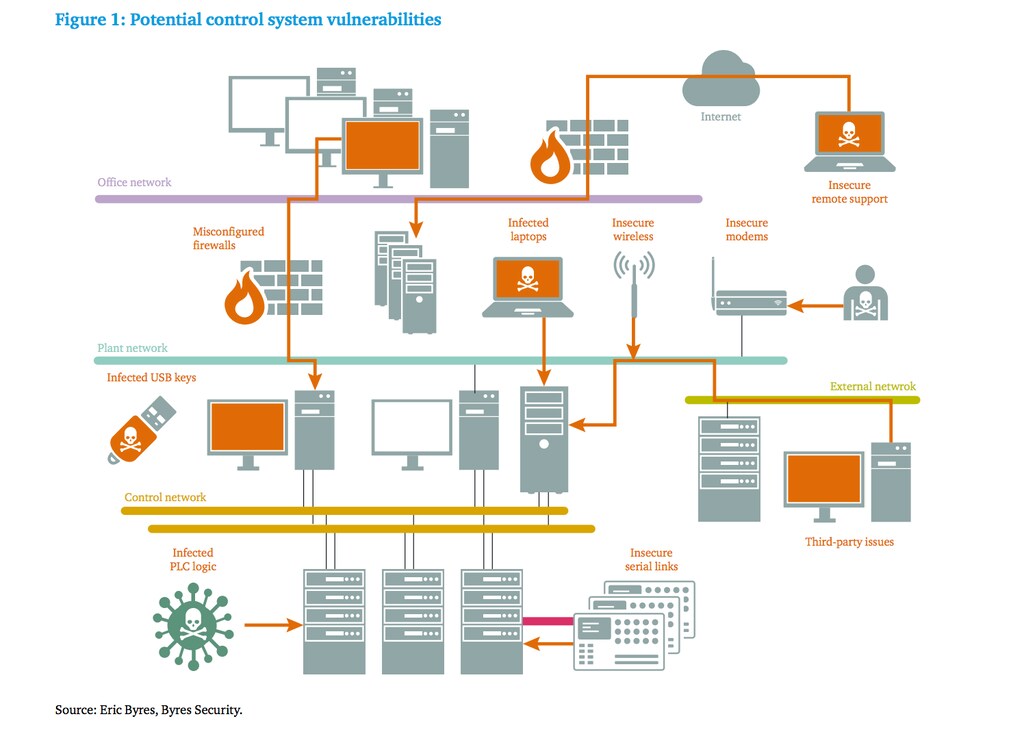
原子力施設は「エアギャップ」、つまり公衆インターネットから完全に隔離されており、そのためサイバー攻撃から守られているという根強い誤解があります。しかし、Stuxnetの事例のように、フラッシュドライブだけでエアギャップを突破できる場合があります。それだけでなく、インターネット接続がもたらす商業上の利点から、原子力施設には現在、仮想プライベートネットワークなどの接続が設置されている可能性があります。こうした接続が、請負業者や正規の第三者事業者によって記録されていなかったり、忘れられていたりすることもあります。
ハッキングのリスク
一方、ハッキングはますます容易になり、広がっています。既知または発見された脆弱性を狙う自動サイバー攻撃パッケージが広く出回り、Stuxnetが用いた高度な手法は知られるようになって模倣され、検索エンジンを使えばインターネットに接続された重要インフラの構成要素を容易に特定できます。
こうした懸念を受け、チャタムハウスはサイバーセキュリティと原子力安全保障の接点を扱う18か月間のプロジェクトを実施しました。業界の実務者30人への詳細な聞き取りに加え、政策立案者や学者の知見を得て、専門家による円卓会議を3回開催しました。このプロジェクトは、原子力産業全体が直面する主なサイバーセキュリティ上の課題を評価し、この分野のサイバーセキュリティ強化に役立つ国際的な政策措置を特定するとともに、関連する現在の懸念への理解を深めることを目指しました。
同報告書は、民生用原子力施設に対する主なサイバー脅威を検証し、特に産業制御システムに影響を及ぼし得る脅威に焦点を当て、課題への解決策をいくつか提案しています。
主な調査結果
調査では、民生用原子力施設が直面する主な課題として、以下が特定されました。
業界全体の課題
サイバーセキュリティ上のインシデントの公表頻度が低いこと により、原子力施設で問題が実際にどの程度起きているのかを評価しにくくなり、原子力産業の職員がインシデントはほとんどないと思い込むおそれがあります。さらに、他の産業との協力や情報共有が限られている ため、原子力産業は、この分野でより先行している他の産業から学ぶ機会を得にくくなっています。
規制基準の不足に加え、サイバーセキュリティ企業とベンダー間のコミュニケーションが限られていることも懸念されます。
このことから、業界のリスク評価は不十分である可能性があり、その結果、しばしばサイバーセキュリティへの支出が不足していると考えられます。
発展途上国は特にリスクが高い可能性があります。サイバーセキュリティへの投資に充てられる資源がさらに限られているためです。
文化的な課題
運用技術(OT)エンジニアである原子力発電所の職員と、情報技術(IT)エンジニアであるサイバーセキュリティ担当者は、意思疎通に苦労することが多く、摩擦につながる場合があります。サイバーセキュリティ担当者が施設外にいることが、問題をさらに深刻にしているケースも少なくありません。
原子力発電所の職員は、重要なサイバーセキュリティ手順を理解していないことがよくあります。サイバーセキュリティ担当者が作成した手順書では、職員にとって分かりやすい言葉で情報が伝えられていないためです。
原子力施設でのサイバーセキュリティ訓練は、不十分な場合がよくあります。特に、原子力発電所の職員とサイバーセキュリティ担当者が合同で行う訓練が不足しています。
サイバーセキュリティに対して事後対応型のアプローチを取り、予防的な対応を取らないことは、サイバー攻撃がかなり進行するまで原子力施設が攻撃に気付かない可能性を高めます。
このことから、特に通常の勤務時間外に発生した場合、原子力発電所は大規模なサイバーセキュリティ緊急事態への備えが不足している可能性があります。
技術的な課題
多くの産業制御システムは、サイバーセキュリティ対策が当初から設計に組み込まれていなかったため、「設計上安全でない」状態にあります。
パッチ適用など標準的なIT対策は原子力施設で実施するのが難しく、その主な理由は、パッチによってシステムが動かなくなる懸念と、発電所の停止時間を短縮する商業上の必要性です。
サプライチェーンの脆弱性により、原子力施設で使われる機器は、どの段階でも侵害されるリスクがあります。
報告書は、次のような提言を行っています。:
・原子力産業のサイバーセキュリティリスクを測る指針を策定する。これには、セキュリティ対策と安全対策の両方を考慮した統合的なリスク評価を含める。
・エンジニアや請負業者と緊密に対話し、無許可のインターネット接続を設ける危険性を含め、サイバーセキュリティリスクへの認識を高める。
・原子力施設で適切なIT衛生を促す規則(例えば個人用デバイスの使用禁止)を、未整備の場合は導入し、既存の規則は徹底する。
・匿名での情報共有を促し、産業分野のCERT(コンピューター緊急対応チーム)の設置を推進することで、インシデントの公表を改善する。
・規制基準の普遍的な採用を促進する。
『民生用原子力施設のサイバーセキュリティ:リスクを理解する』、キャロライン・ベイロン、ロジャー・ブラント、デビッド・リビングストン




