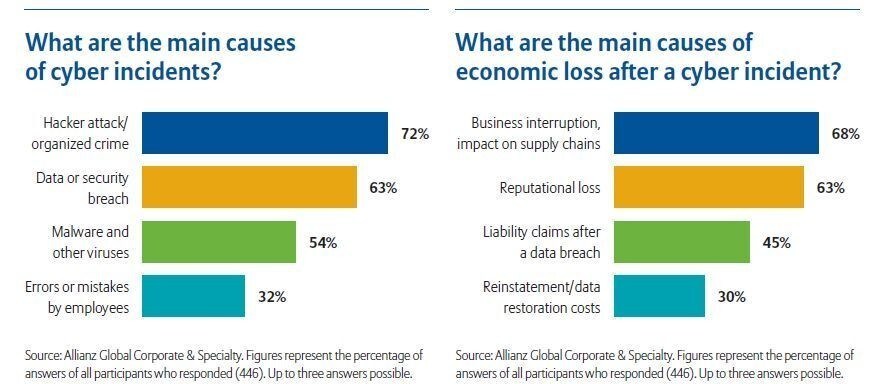
推計によると、オンライン上の人々の3分の2(20億人以上)が個人情報を盗まれたり、侵害されたりしており、ランサムウェア攻撃を受ける企業は40秒ごとに1社に上ります。脅威は絶えず変化しており、特にセキュリティ対策の追随が及ばないように定期的に進化する攻撃の開発が加速しています。例えば、Emotetマルウェアは、ウイルスの配布に使用するリンクや添付ファイルを1日最大24回変更していました。また、マルウェアの99%は1分未満しか使用されていません。
このように多様な脅威に直面すると、技術への投資に注力しがちです。ファイアウォール、ウイルス対策、マルウェア検知、DDoS対策など、潜在的な侵害を防ぐためのあらゆる種類の技術が挙げられます。
インテリジェンスは不可欠
急速に変化する脅威の状況において、セキュリティチームは、多数のセキュリティ監視ツールが収集するデータ量に圧倒されることがあります。
しかし、ツールは、それを操作するアナリストがいなければ意味がありません。インテリジェンスに基づいて異常を抽出することで、アナリストは脅威を調査し、理解し、リスクを軽減するための迅速な対応を取ることができます。
だからといって、ITセキュリティへの投資が重要でないわけではありません。しかし、サイバーセキュリティの脅威の激化により、スキル、才能、経験を備えた人材への前例のない需要が生まれています。実際、2021年までに350万件のサイバーセキュリティ関連の職種で世界的な人材不足が生じると見込まれています。
組織がスキル開発を支援できる分野は3つあります。
1. セキュリティ意識の向上
セキュリティはますます個人に関わる問題になっており、組織は、サイバーセキュリティを強化する上で個々の従業員が果たすべきより大きな役割を理解し始めています。
人はしばしばセキュリティの連鎖において最も弱い環節となります。メール内の、つい飛びつきたくなる当選リンクをクリックしたり、夜勤中にピザの配達のために非常口を開けたままにしたり、帰宅途中の乗客に企業秘密を漏らしたりするケースがその例です。
多くのマネージャーは、サイバー攻撃がもたらす結果を実感させることができず、セキュリティトレーニングの利点を「売り込む」ことに今なお苦労しています。私たちは、従業員が、なぜそれが自分にとって重要なのかを理解し、関心を持つことなく、意識向上講座の受講を指示される例を今も目にしています。
しかし、だからといって意識向上プログラムが不要になるわけではありません。セキュリティ意識の向上を全員の仕事にすることで、組織を守るだけでなく、従業員の家庭生活や、その家族や子どもたちの安全も守ることができる場合が多くあります。
良い行動に報酬を与え、人材に投資し、トレーニングを行い、継続的に行動の変化をもたらすプロセスを構築することで、従業員は組織の最大のセキュリティ資産となり得ます。
2. 草の根教育
将来、深刻なスキル不足に直面することを踏まえると、次世代のサイバー防衛人材を今から共に育成することが極めて重要です。
サイバーセキュリティの重要性への認識を高める年次キャンペーンである「全米サイバーセキュリティ意識向上月間」の支援から、中等学校への無料のサイバーセキュリティ授業計画の提供やセキュリティの専門家による講演まで、組織は、より多くの熟練人材をセキュリティ業界に呼び込むための体系的な方法を提供できます。
また、英国の「Cyber Security Challenge UK」のような機会もあります。これは、サイバーセキュリティの専門家となる人材を発掘し、鼓舞し、後押しすることを目的とした、全国規模の競技会、学習プログラム、ネットワーキング施策のシリーズです。
見習い制度(アプレンティスシップ)も、スキルギャップを克服する素晴らしい方法です。成果がすぐに表れるわけではありませんが、時間をかけることで、熟練し、教育を受け、専門的なトレーニングを積んだセキュリティ人材を安定的に確保できるようになります。
3. 熟練人材の定着
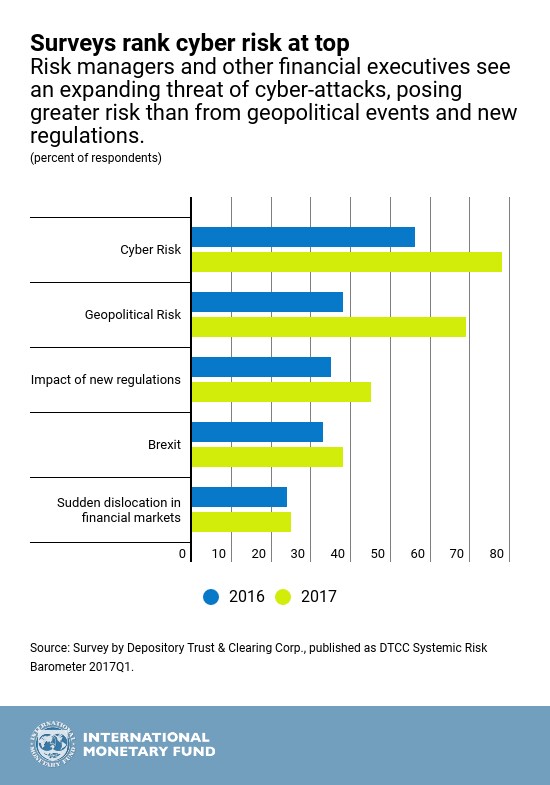
非常に多く(97%の組織がセキュリティスキルに懸念を抱えており、3分の2の組織が既存のセキュリティ要員の定着に苦慮しています。
では、熟練人材を採用したら、どうすれば彼らの関心を維持できるのでしょうか。
適切なスキルを持つ人材は高額な報酬を要求することが多く、トップクラスの組織以外は市場から締め出されてしまいます。セキュリティの専門家は、刺激的な機会や、挑戦的で先駆的な業務に携わることを求めています。彼らは飽きやすく、意欲を保つために新しい経験を必要とするため、人材定着の要因は報酬だけとは限りません。
熟練人材を定着させる方法の一つは、業務で成功し、キャリアを前進させるために特別に設計された能力開発計画を用意することです。社内でのコーチング、社外研修、実践的な支援を提供しましょう。
また、セキュリティの専門家、特に、自社の防御を攻撃して弱点を見つける「倫理的攻撃者」が、創造性を発揮する時間を確保できるようにしましょう。彼らに、自社をどのように標的にするかという新しいアイデアを考える時間を与えることで、リスクを軽減し、自らを守ることができます。
セキュリティは技術だけの問題ではありません
セキュリティは技術だけの問題ではありません。セキュリティ競争で一歩先を行くために必要な人材、パートナーシップ、インテリジェンス、専門知識にも関わるものです。
最も守るべきものを守る中心に人を置くことで、変化する脅威の状況の一歩先を行くことができます。




