COVID-19ワクチンの開発競争が、サイバー犯罪者の注目を集めています。
研究者、大手製薬会社、医療機関、そしてサプライチェーンはいずれも、潜在的な脅威にさらされています。
組織が自らに問いかけるべき3つの質問と、攻撃から身を守るために取れる対策をご紹介します。
本記事は11月18日に初めて公開されました。その後、IBMと米国当局は、ハッカーが企業と政府を標的にしてきたことを確認しており、ニューヨーク・タイムズが報じました。サイバー諜報活動と特定されたこのハッキング・キャンペーンは、ワクチンの有効性を保証するために摂氏マイナス70度に設定された「コールドチェーン」を標的としています。
「このキャンペーンを企画した人物は、世界的パンデミックに対するワクチンを届けるサプライチェーンに関わるあらゆる製品を熟知していた」と、IBMのアナリスト、Claire Zaboeva氏はロイターに語りました。これらの行為により、ワクチンの妨害、窃盗、闇市場での取引が生じる恐れがあります。報道によると、ドイツ、イタリア、韓国、台湾が標的となった国々に含まれており、欧州委員会の税制・関税同盟総局(EUにおけるワクチン輸入のルールを定めた機関)も標的となっています。
パンデミック後、米国をはじめとする各国は、どうすれば公衆衛生を回復し、経済の回復を果たせるのでしょうか。端的に言えば、数百万人に問題なく配布・接種できるだけの量のワクチンを開発することです。
理想はそのとおりですが、SARS-CoV-2ワクチンのサプライチェーンは、物流上の複雑さに満ちています。さらに、さまざまなワクチン、構成要素、治療薬に関する極めて価値の高い知的財産やデータは、「脅威アクター」にとって比較的盗みやすいものです。実際、国家が既にワクチンの処方を盗み取り、業務を妨害しようと試みています。
SARS-CoV-2(COVID-19を引き起こすウイルス)に対するワクチンの研究、開発、治験の実施、製造、流通に携わっている場合、あなたは潜在的な標的となり得ます。大手製薬会社、バイオテクノロジー企業、医薬品受託開発製造機関(CDMO)、あるいは医療・臨床研究機関という密接に結びついたネットワークの一員であれば、潜在的な攻撃に備えるためのいくつかの対策を講じることができます。
経営陣とともに話し合うべき3つの質問は以下のとおりです。
1. 国家からの脅威はどのように変化しており、ワクチンの開発およびサプライチェーンにどのようなリスクをもたらしているか?
国家主体は、忍耐強く、執拗で、十分な資金があり、高度な技術を持っています。彼らは、さまざまな手法を用いてワクチン開発とサプライチェーンを不安定化させることがあります:
i) 研究段階での知的財産の窃取。 学術研究は、外国からの影響にさらされています。その経路は2つあり、外国政府と関係のある人員、または究極的に外国の敵対勢力が資金提供する助成金です。多くの研究機関は現在、米国司法省、国土安全保障省、国立衛生研究所による調査を受けています。
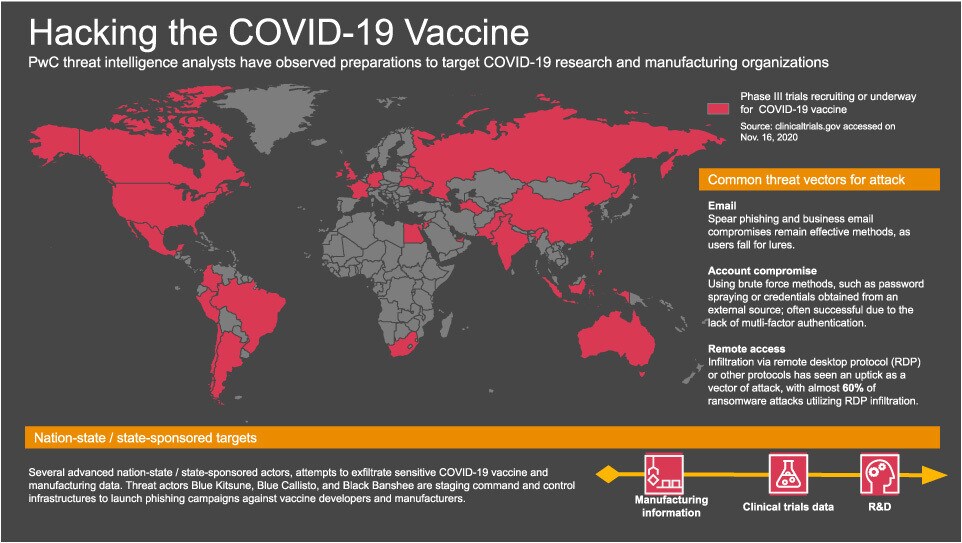
加えて、PwCの脅威インテリジェンス・アナリストは、COVID-19研究機関およびワクチン開発者を標的とする準備を確認しています。脅威アクターは、ワクチン開発者や製造者に対して使用するための指令・制御インフラを構築しています。
ii) 治験段階での知的財産の窃取と妨害。 7月には、米国司法省が起訴しました。外国籍の2名が、複数の業界でのスパイ行為で起訴されたのです。両名は、少なくとも米国を含む11か国において、ワクチン、治療法、検査技術に取り組んでいることが知られているバイオテクノロジー企業などのネットワークにアクセスする方法を見つけていたと申し立てられています。
iii) 製造の妨害。 SARS-CoV-2ワクチンの最終段階の治験を開始する許可を得てからわずか数日後、インドで最大級のジェネリック医薬品メーカーの一社が、サイバー攻撃を受け、複数の国の工場を停止せざるを得なかったと報じられています。これは2017年のNotPetya攻撃を彷彿とさせます。これは、ネットワーク全体に自己拡散するツールと組み合わされたランサムウェアであり、病院、海運、食品製造、郵便システム、銀行業務を麻痺させ、ある製薬会社では数日間にわたり医薬品の生産停止を引き起こしました。
iv) ワクチン接種率の低下と、偽情報による評判の毀損。 2020年9月に実施された調査によると、米国人の49%が、現時点で確実に、またはおそらくワクチン接種を受けないと答えました。ワクチン開発プロセスの歴史的な速さや、一部の米国人の医療界への不信感が、米国におけるワクチンへの躊躇の高まりの一因となっています。そこに、ワクチン開発者や製造者への疑念を煽ったり、貶めたりするために偽情報キャンペーンを展開しかねない国家が介入してきます。その結果は製造の停止に等しく、公衆衛生と経済の改善の取り組みを停滞させることになるでしょう。
経営陣への提言:C-suiteの同僚と緊密に連携し、ワクチンの開発と製造に関わる拠点、システム、人員、プロセスを特定してください。リスクを評価し、国家主体による脅威に対するリスク軽減計画を見直してください。サプライチェーン全体でリアルタイムの脅威インテリジェンス能力を強化してください。外国からの影響については、内部監査・コンプライアンス部門および総法律顧問と連携し、コンプライアンス・プログラムの隙間を埋めるよう努めるとともに、贈収賄防止および汚職防止方針を改めて周知してください。
取締役会への提言:これらの脅威から組織に生じるリスクを理解してください。リスク、防御、対応計画について、経営陣から定期的な報告を求めてください。
2. 脅威に対して、どの程度防御できているか?
影響を受けた多くの組織は、攻撃されやすい標的です。そのアキレス腱はどこにあるのでしょうか。私たちの経験では、統制の弱さが最も大きなリスク源です。多くの医療研究機関にとって、国際的なつながりを通じた外国からの潜在的な影響の範囲は盲点となっています。さらに、製造拠点では、時代遅れで、パッチ未適用、または安全でない方法で配備されたシステムが稼働していることがよくあります。フラットでオープンなネットワーク、特権アクセス管理の欠如、リムーバブルメディアの管理の欠如、ベンダーとの接続が、レジリエンスの不足にさらに拍車をかけています。
国家主体による攻撃に対する防御能力は、サイバーセキュリティおよびコンプライアンス・プログラムの強固さにかかっています。これらを一度にすべて強化するのは困難に思えるかもしれません。しかし、まずは以下の点に焦点を当てることから始められます:
i) 攻撃者がシステム内に足場を築くことを困難にする – 脅威ハンティングを強化する。 攻撃対象領域の全体像を描き、潜在的な攻撃者、その動機、手法を特定してください。さらに、脅威アクターは、一度システムに侵入すると、システムの弱点、設定ミス、脆弱性を悪用して特権アクセスを取得することがあります。組織は、ベンダーのリモートアクセスを含め、特権アクセス管理機能を強化すべきです。
ii) 脅威アクターがシステム内で横方向に移動する可能性を低減する – ネットワークアクセスをセグメント化する。 ネットワークのセグメンテーションにより、例えばインシデントをより効果的に隔離し、攻撃対象領域を減らし、ランサムウェアの拡散を防ぐことができます。
iii) エコシステム全体に注意を払う – サードパーティのリスクを管理する。 ワクチンの研究開発および製造活動は、多くのサードパーティに依存しています。脅威アクターは、サイバーセキュリティのプロトコルが弱い組織を、最終的な標的への裏口として利用することがよくあります。サードパーティのサイバーセキュリティ態勢を評価してください。
また、病院との物理的・デジタル上の接続も見落とさないでください。病院は、ランサムウェア攻撃を、海外拠点のサイバー犯罪者から受けています。実際、ランサムウェア攻撃は、多くの業界で2020年に急増しました。新たなランサムウェア攻撃者の台頭、既存の提携スキームの拡大、確立されたサイバー犯罪者によるさらなる収益の追求が、その背景にあります。
経営陣への提言: 上記の3つの防御策を優先し、攻撃者が内部関係者である可能性も念頭に置いてください。研究者や従業員、サプライヤー、ビジネスパートナー、ステークホルダーの中で異常な活動を監視するため、リアルタイムのダッシュボードを設置してください。侵入や脅威に対する効果的な防御の指標について、取締役会に定期的に報告してください。
3. 攻撃が成功した場合に備えて、対応計画はありますか?
ワクチンの研究、治験、製造、流通に関わるすべての組織には、危機対応および修復計画が必要です。優れた対応計画には、次の4つの要素が含まれます:
i) インシデント対応のシミュレーションを実施する。これらの演習は、IT部門やセキュリティ部門だけでなく、C-suiteレベル、できれば取締役会とともに実施してください。フィッシング、ランサムウェア、その他の種類の攻撃ごとに異なるアプローチで、システムやプロセスの不備を修復する計画を立ててください。
危機管理センターを設けていない場合は、取締役会を含むステークホルダーに対して、必要に応じて脅威を監視・伝達するため、今すぐ設置してください。
ii) 正式なものにし、レジリエンス・チームを任命する。 危機管理、災害復旧、事業継続計画を超えて考えてください。レジリエンスを考えてください。効果的な対応計画には、組織全体に散在する機能の活動を迅速に調整できる、明確なリーダーが必要です。計画を最終的に統括する人物を決めてください。レジリエンス・プレイブックを実行できる人物に、役割と責任を割り当ててください。
iii) レジリエンス・プレイブックをリハーサルする。 プレイブックを用意していない組織は、攻撃から回復するのに数週間、あるいは数か月かかる可能性があります。これはSARS-CoV-2のワクチン接種において、私たちには残されていない時間です。プレイブックは、実際の危機の際にチームメンバーが自動的かつスムーズに対応できるよう、筋肉の記憶を呼び起こすかのように、リハーサルを重ねておく必要があります。
iv) 法執行機関および政府機関とどのように連携するかを定めてください。 国家による攻撃は、原則として国家安全保障上の問題であり、国土安全保障省(DHS)、連邦捜査局(FBI)、サイバーセキュリティ・インフラセキュリティ庁(CISA)などの関与を引き起こす可能性があります。連邦政府は、Operation Warp Speedを通じたワクチン開発への110億ドルの投資により、保護すべき大きな利害関係を有しています。これらの機関と協力関係を築いてください。ただし、顧客、投資家、その他のステークホルダーへの情報発信については、引き続き全面的に責任を負ってください。
ランサムウェアの場合は、身代金支払いの安全かつ合法的な送金、捜査、支払い追跡について法執行機関と連携してください。新たなガイダンスは、制裁対象の犯罪組織や敵対者に誤って身代金を支払ってしまうことに対して注意を促しています。
経営陣への提言:経営陣、取締役会、ビジネスパートナーのいずれにとっても透明性があり、信頼を醸成する対応・レジリエンス計画を策定してください。これらの戦略の策定と実行に、COO、CMO、CISO、CIOを関与させてください。国家による侵入がもたらす財務的影響を軽減するために必要な支出や投資について、CFOの同意を得てください。
世界経済フォーラムはサイバーセキュリティについて何をしているか
サイバーセキュリティ・センター は、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続のデジタル社会において、理解と信頼を構築することに注力しています。
分野横断的な協働と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
結論:ワクチンを守る
問題は重大です。製薬・バイオテクノロジー企業は、最初に市場に出すことによる財務的・評判上の優位性を獲得しようと競争しています。製造企業は、近年で最大規模の受託製造の売上を見込んでいます。現時点で、110億ドルの助成金に加え、結果に左右される投資家の資金も、その10倍ほどに上る可能性があります。一部の競合企業の株価は、史上最高値付近で取引されています。
製薬業界は、世界の回答者のうち過去最高の73%が同業界を信頼していると答えており、これは「エーデルマン・トラストバロメーター」の春季アップデート。しかし、一部の国家は、知的財産の窃取、混乱の誘発、不信感の醸成を試みている可能性が高いです。世界がパンデミックから抜け出す道を象徴する製薬企業は、ワクチン・エコシステム全体を主導し、2020年春の信頼の高まりが単なる信頼のバブルにすぎないものにならないよう確保する必要があります。




