サイバーセキュリティ専門家が結集、新型コロナ関連のハッキングに対抗

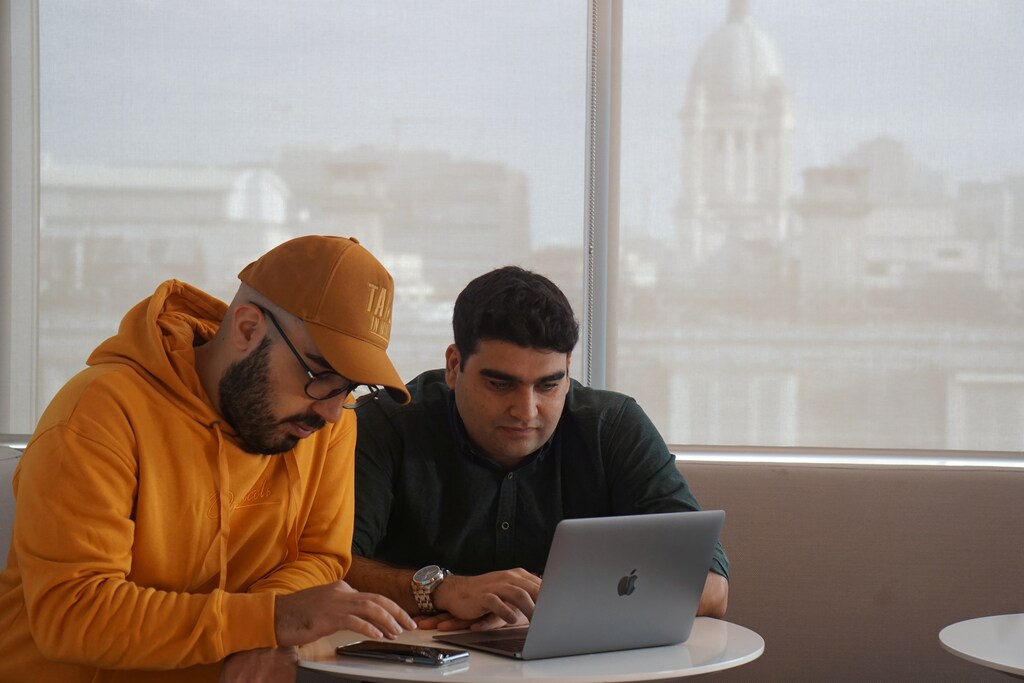
Iranian cybersecurity experts and members of Certfa Nariman Gharib (L) and Amin Sabeti check their messages as they work from their office in London, Britain January 7, 2020. Picture taken January 7, 2020 Coronavirus china virus health healthcare who world health organization disease deaths pandemic epidemic worries concerns Health virus contagious contagion viruses diseases disease lab laboratory doctor health dr nurse medical medicine drugs vaccines vaccinations inoculations technology testing test medicinal biotechnology biotech biology chemistry physics microscope research influenza flu cold common cold bug risk symptomes respiratory china iran italy europe asia america south america north washing hands wash hands coughs sneezes spread spreading precaution precautions health warning covid 19 cov SARS 2019ncov wuhan sarscow wuhanpneumonia pneumonia outbreak patients unhealthy fatality mortality elderly old elder age serious death deathly deadly Tech technology science chemistry biology physics electricity electric power battery charge positive negative lab laboratory scientist fourth industrial revolution
The group is comprised of nearly 400 members, from over 40 different countries.Image: REUTERS/Raphael Satter
このページは、生成AIにより自動翻訳されています。
  • 専門家が前例のない規模とみるフィッシング攻撃が新型コロナウイルス感染症のパンデミックに伴って発生する中、対策に取り組むハッカーのグループが結成された。

  • この国際的なグループは、40か国を超える国々から集まった約400人のメンバーで構成されている。

サイバーセキュリティの専門知識を持つ約400人の国際的なボランティアが、新型コロナウイルスに関連するハッキングに対抗するために結集した。

サイバー脅威インテリジェンスを意味する「COVID-19 CTI League」と名付けられたこのグループは、40か国以上に広がり、Microsoft Corp.(MSFT.O)やAmazon.com Inc.(AMZN.O)など大手企業の上級職に就く専門家も参加している。

取り組みを立ち上げた4人の責任者の1人であるマーク・ロジャース氏は、最優先課題は、医療施設やパンデミックの最前線で対応にあたる人々を狙ったハッキングへの対策だと述べた。同グループはすでに医療機関へのハッキングに取り組んでいる。

在宅勤務をする人が増える中で不可欠となった通信ネットワークやサービスの防御も重要だとロジャース氏は述べた。同氏は、長年続くハッキング会議「Def Con」のセキュリティ責任者であり、セキュリティ企業Okta Inc.(OKTA.o)の副社長でもある。

同グループはまた、インターネット基盤事業者に広がる人脈を活用し、ありふれたフィッシング攻撃や、新型コロナウイルス感染症への恐怖心や関連情報を得たいという欲求につけ込み、一般のインターネット利用者をだます別の金融犯罪の撲滅に取り組んでいる。

「これほど大量のフィッシングを見たことがない」とロジャース氏は述べた。「文字どおり、人が使うあらゆる言語でフィッシングメッセージを目にしている。」

フィッシングメッセージは、攻撃者が管理するウェブサイトで受信者にパスワードなどの機密情報を入力させようとする。攻撃者はそのデータを使って、銀行やメールなどのアカウントを乗っ取る。

ロジャース氏によると、同グループはすでに、ソフトウェアの脆弱性を利用して悪意のあるソフトウェアを拡散させる攻撃キャンペーンを1件解体した。氏は詳細の公表を控え、一般に同グループは自らが対処している攻撃を明かすことに慎重だと述べた。

ロジャース氏によると、法執行機関は脅威の広がりを認識し、この連携を驚くほど歓迎しているという。

ロジャース氏は英国籍で、サンフランシスコ・ベイエリアを拠点としている。他のグループ調整役2人は米国人で、もう1人はイスラエル人だ。

「これほどの協力体制を見たことがない」とロジャース氏は述べた。「この後も続いてほしい。目にすることができて、本当に素晴らしいことだから。」

ライセンスと再掲載について
世界経済フォーラムの寄稿文は、クリエイティブ・コモンズ表示-非営利-改変禁止 4.0 国際ライセンスおよび同フォーラムの利用規約に従い、再掲載が可能です。

