サイバー犯罪者はCOVID-19を悪用してサイバー攻撃を仕掛けています。
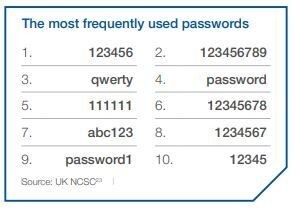
パスワードは、攻撃の最も脆弱な標的の一つです。
パスワードを廃止することで、セキュリティを向上させ、コストを削減し、利便性を高めることができます。
COVID-19の流行が深刻化し、その世界経済への影響が拡大する中、世界中の何百万人もの労働者や企業がデジタルインフラへの依存を大規模に強めており、リモートワーク制度を大規模に導入しています。前例のないデジタル依存が進む今、オンラインサービスやインフラへの安全かつ確実なアクセスは極めて重要であり、この危機に乗じたサイバー犯罪活動の増加も見られています。これにより、サイバーセキュリティは集団的なレジリエンスにとって不可欠なものとなっています。デジタルインフラに大規模に依存。サイバー犯罪活動の増加。この危機に乗じようとしています。
現下の状況は、インターネットへの世界経済の依存という傾向をさらに加速させています。インターネットは引き続き企業にとって重要な戦略的推進力であり続けています。企業のリーダーは、サイバーセキュリティリスクも高まっていると述べています。世界経済フォーラムの『グローバルリスク報告書2020』によると、サイバー攻撃やデータ窃盗は、CEOが短期および長期に直面する可能性が最も高いリスクの上位10位に含まれています。グローバルリスク報告書2020。
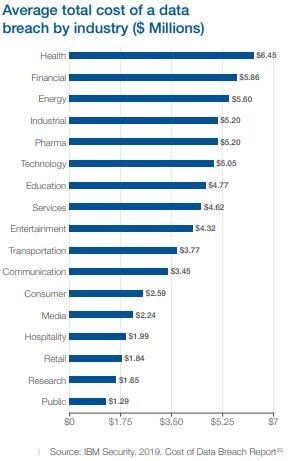
2019年の上半期だけで、データ侵害により41億件の記録が流出しました。単一の侵害で数百万件もの認証情報が公開され、ダークウェブに流出することも少なくありません。侵害1件あたりの平均コストは約392万ドルと推定されています。また、サイバー犯罪による損失は2021年までに世界全体で年間6兆ドルに達すると予測されていました。これはパンデミック発生前の予測です。
盗まれた認証情報や侵害された認証情報のパスワードおよび利用は、オンラインのサイバー犯罪を大幅に削減しようとする場合に取り組むべき最も脆弱な要素の一つとなっています。経営幹部や政策立案者にとって、これはデジタルインフラ、従業員や顧客の安全、そしてそれらに関わるセキュリティリスクを確保し、デジタル化を可能にするうえで重要な要素です。
2019年のVerizon社による『Breach Investigations Report』によると、すべての侵害の80%超は侵害された認証情報が原因となっています。このため、私たちはパスワードレスの未来への移行を呼びかけています。
主要な侵害事例を詳しく調べると、共通点が浮かび上がります。『大見出しになった』侵害のすべてにおいて、攻撃の経路となったのは一般的なパスワードでした。その理由は単純で、パスワードは今日のサイバーセキュリティにおいて、群を抜いて最も脆弱な弱点だからです。
米国国土安全保障長官、マイケル・チャートフ
パスワードの限界
パスワードは1960年代に考案されたもので、銀行口座、医療記録、電子メールや、その他多くの乗っ取られやすい用途を守ることは想定されていませんでした。時分割式コンピュータ用に考案されたもので、当時のその用途においては十分に機能していました。
しかし、デジタル時代の到来は、意図しなかった結果をもたらしました。近年、SMS、ワンタイムパスワード(OTP)、ハードウェアトークンを用いた二要素認証(2FA)などの方法により、固定的な認証情報を保護する試みがなされてきました。しかし、こうした追加の層は、本質的に欠陥のある仕組み、すなわちユーザー名とパスワードを覆い隠しているに過ぎません。
「パスワードレス」の核心は、ユーザー名、パスワード、SMS、OTP、そして一切の入力を用いずに、利用者の本人性を正確に確認できることを意味します。これは、顧客や従業員にパスワードを入力させることなく本人性を確認する、生体認証、行動分析、端末属性などを含む新技術の広範な普及を意味します。パスワードレス認証は、攻撃対象領域全体を縮小し、認証情報が侵害されるリスクを排除することで、企業のセキュリティを大幅に向上させます。
パスワードレスの未来がもたらす利点
2022年までに、大企業およびグローバル企業の60%、中堅企業(MSE)の90%が認証方式を導入する見込みです。また、組織はパスワードレス戦略の導入が必要であることをますます理解しつつあります。世界経済フォーラムが最近発表した報告書で説明されているように、パスワードレスの未来に向けた変革には、主な動機と推進要因があります。
セキュリティの向上:企業がパスワードレスのソリューションへ移行すると、データ侵害にさらされるリスクが大幅に低減します。パスワードレスのソリューションで認証を行う場合、サイバー犯罪者がプラットフォームのサーバーから盗み出すパスワードは存在しなくなります。
コストの削減:サイバーセキュリティは従来、事業コストとみなされてきたため、財務面の検討は、企業がパスワードレス認証への移行を検討すべき最も注目すべき理由かもしれません。パスワード管理やデータ侵害に関連するコストを削減するだけでなく、生産性や顧客評価の向上を通じて収益を改善することもできます。
デジタル変革:最新の認証システムは、セキュリティの観点から単に必要なものであるにとどまらず、デジタル化を促進する重要な要素となり得ます。モビリティをはるかにシームレスにし、ユーザーの負担を軽減するため、顧客および従業員の体験を向上させます。また、業務効率を高め、規制への適合性を向上させます。
利便性の向上:パスワードレスのインフラでは、ユーザーは認証手段として、スマートフォンをトークンとして利用することができます。これにより、何かを入力したり、データベースに情報を保存したりする必要はありません。生体認証(FaceIDや指紋認証など)でスマートフォンのロックを解除する人が増えているため、この仕組みは他のシステムや製品へのログインにも拡張できます。ユーザーや従業員は、スマートフォンが自身の本人性の延長として機能することにすでに慣れ親しんでおり、この体験もそれに沿ったものです。
変革を実現するための5つの分野
全社的なパスワードレス認証戦略では、幅広いシステムや利用事例と統合できるソリューションを優先する必要があります。また、組織がパスワードに依存している重要な領域を見直す必要があります。目的は、こうした認証情報に基づくソリューションを、より露出度の高い従業員や消費者向けのインターフェースから取り除き、より安全なバックエンドシステムへ移行させることです。
これにより、より広範な業務プロセス全体にわたる拡張性とよりシームレスな統合が可能になります。具体的には、広く普及しているプロトコルに対応した認証を採用することです。これには、Security Assertion Markup Language(SAML)やOpenID Connect(OIDC)が含まれ、複数のシステム間の統合を可能にするとともに、事業全体で認証データを交換するための標準を確立します。
企業にとっての課題の一つは、どこからどのように着手すべきかを正確に把握することです。企業がパスワードレス技術およびソリューションの導入を検討し始める際の主要な分野は、次の5つです。
VPN/リモートアクセス:リモートワークの人員が急速に拡大し続けるなか、固定的な認証情報を取り除くことで、リスクが低減されます。
問い合わせおよび情報技術:企業では、これらのサービスへのすべての問い合わせの30%から50%が、パスワードの再設定やアカウントのロックアウトに関するものです。
リモートデスクトップおよび仮想デスクトップ基盤(VDI):基盤レベルから開始することで、最も広範囲にわたる適用を確保できます。
顧客の本人確認およびアクセス管理:この導入展開は、企業の最も重要な業務機能全体を包括的にカバーする可能性を秘めています。
重要なアプリケーション:生産性と協働を効率化し、セキュリティを強化します。
今すぐパスワードレスに移行することで、セキュリティおよびデジタルエコシステムの現在の力学を変えることができます。パスワードレスログインを採用することで、サイバー犯罪を抑制し、デジタルによる繁栄を可能にし、引き出すことができます。それだけで行動を促すに十分でしょう。
著名な小説家・詩人のヴィクトル・ユゴーの言葉を借りれば、「時が来た思想の力に、いかなる軍隊も抗うことはできない。」




