世界各地で、デジタル技術が産業に変革をもたらし、人々の暮らしを向上させ、進歩を加速させています。同様の変化はASEAN(東南アジア諸国連合)の国々でも起きており、タイやインドネシアのように成長する経済、高いデジタル化率を持つ若い人口(ASEANの人口の50%は30歳未満)、そして94%という極めて高い識字率など、すでに整っているデジタル化の基盤を生かしています。インフラも十分に発達しており、この地域では人口の90%がインターネットにアクセスできます。
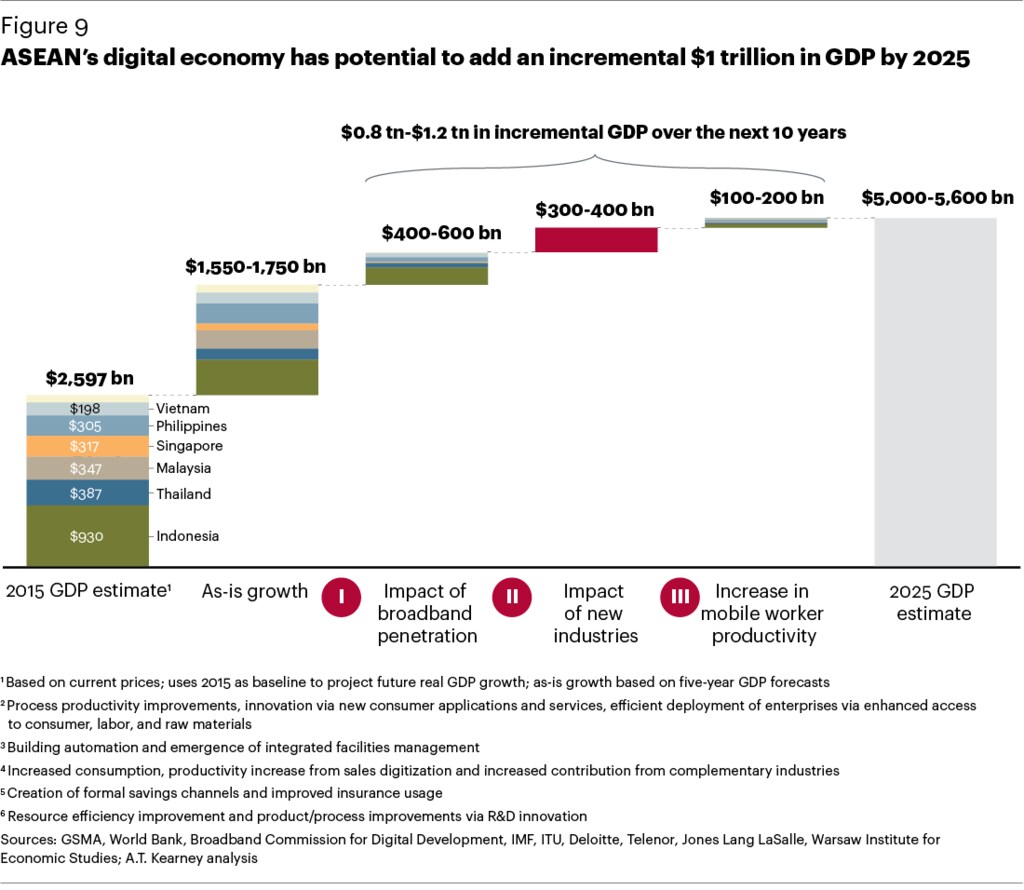
ASEANが2025年までに世界有数のデジタル経済圏トップ5の一角を占め、世界経済の主要プレーヤーとなる条件は整っています。その実現に向けて必要なのは、包括的なデジタル政策課題と戦略の導入です。それにより、ASEANのGDPを1兆ドル押し上げる可能性があります。
だからこそ、デジタル化はこの地域にとって非常に重要です。新たなデジタルサービスやビジネスモデルの開発を先導することで、ASEAN諸国は経済成長の新たな分野を切り開くでしょう。今日、最も分かりやすい例はテクノロジー分野です。シェアリングエコノミーを基盤とする企業が、人々の働き方、暮らし方、余暇の過ごし方を変えています。それだけでなく、製造業などの既存産業も再活性化しており、「インダストリー5.0」へと移行しながら、効率性や柔軟性の向上、幅広いカスタマイズの恩恵を受けています。
デジタル化の礎
デジタル化が極めて重要であることは明らかですが、検討すべき側面は数多くあります。そのすべての根底にあるのが、絶対に欠かせないセキュリティです。前述の機会を十分に実現するには、あらゆるデジタルトランスフォーメーション戦略の中核にセキュリティを据える必要があります。今日、脅威の状況は多様化し、拡大しています。企業活動のデジタル化が進むにつれて、外部との接点も増え、脆弱性は高まる一方です。セキュリティは企業を守り、イノベーションを起こし、新たな製品やサービスを生み出せるようにします。
セキュリティは防御の役割にとどまらず、企業に戦略的な成長上の優位性をもたらします。顧客データを例に考えてみましょう。インドネシアの運輸・物流・決済分野のスタートアップ企業Go-Jekのような企業を想像してください。どれほど価値を提供していても、機密情報を適切に扱うと信頼されていなければ、顧客は進んでサービスを利用するでしょうか。信頼があればサービスが広く利用され、その結果、価値あるデータが生まれます。これによりGo-Jekは、新サービスの創出や既存サービスの改善に向けた成長機会を見いだせます。これはセキュリティの重要性を示す一例にすぎません。Ciscoは、今後10年間で7.6兆ドルの価値を生み出す、セキュリティを活用したデジタルユースケースを414件特定しています。
取り組みの始め方
セキュリティに関して組織が注力すべき重要な領域は、戦略・ポリシー、テクノロジー、人材の3つです。
企業は、全体像を踏まえてセキュリティを考える必要があります。「環境内のどこに脆弱性があるかをどう検知するか」という戦術的な側面に気を取られるよりも、「事業を支えるセキュリティの設計図を用意したい」と考えることが大切です。つまり、ネットワークからクラウド、顧客側のエンドポイントに至るまで、組織全体を通じたエンドツーエンドのセキュリティを考える必要があります。Ciscoでは、製品を統合し、脅威に関する状況や情報を共有できるように構築する、アーキテクチャに基づくアプローチを重視しています。このアプローチは、すでに行われた投資や既存のネットワークインフラを活用するため、事業の成長に合わせたセキュリティの拡張も簡単かつ円滑です。相乗効果を生み、単体製品を組み合わせるアプローチと比べてコストを30%超削減します。たとえば、西オーストラリア州教育省は、拡張性を心配することなく、798校のセキュリティを一元管理できます。
テクノロジーの面では、ネットワーク全体で何が起きているかを可視化する技術が必要です。それによって、脅威が発生する前に対応できます。また、侵害が発生した際には、複雑さを軽減し、攻撃に迅速に対処できるよう、物理環境、仮想環境、クラウドの各接点でセキュリティを自動化する必要があります。
組織はプロセスやテクノロジーだけでなく、新たな攻撃に対するレジリエンスを高めるため、人材にも投資する必要があります。近年の注目度の高いセキュリティ侵害の多くが、従業員1人を狙ったフィッシング攻撃から始まったことは明らかです。従業員の意識向上だけで、こうした事態を防げた可能性があります。そのため、セキュリティに関する個人の責任も、事業上の優先課題にしなければなりません。また、個人向けと企業向けのテクノロジーの境界が曖昧になる中、従業員が私的にテクノロジーを利用する際にも保護を広げることを、組織は検討できます。
意識の向上
ASEANは非常に多様で複雑な地域であり、政治や文化の違い、経済行動のばらつきによって、意識向上の取り組みが難しくなることがあります。業界の関係者や政府機関が、包括的な啓発プログラムを通じてセキュリティ施策を推進すべきです。そうすることで、ASEANが潜在力を発揮し、世界のデジタル経済を牽引する存在としてふさわしい地位を確立できるよう後押しできます。


