この記事は更新されました。
デジタル主権は、技術やデータの規制にとどまらず、起業家精神の育成や技術革新への資金提供も含みます。
しかし、ガバナンスに関する各国のアプローチは異なっており、これが米国、中国、EUの間の地政学的競争を激化させています。
世界の首脳がダボスで開催される世界経済フォーラム年次総会に集まる中、デジタル主権について入門的に解説します。
2021年3月、欧州4か国の首脳は、欧州の「デジタル主権」の加速的な実現に向けた提案を盛り込んだ共同書簡を、欧州委員会のウルズラ・フォン・デア・ライエン委員長に送付しました。
「欧州がデジタル主権を備えるべき時が来た」と、当時のドイツ首相アンゲラ・メルケル氏、デンマーク首相メッテ・フレデリクセン氏、元エストニア首相カヤ・カラス氏、元フィンランド首相サンナ・マリン氏は記しました。
「わたしたちは、イノベーションが花開き、データが自由に流通できるよう、あらゆる側面においてデジタル単一市場を育成しなければなりません。データ主導の世界において、競争と市場アクセスを効果的に守る必要があります。重要なインフラと技術は、強靭かつ安全なものとなる必要があります。信頼を築き、デジタルイノベーションを促進するために、政府のデジタル化を進めるべき時です。」
それ以来、EUはデジタル市場法(DMA)、デジタルサービス法(DSA)および人工知能法(AI法)を制定しており、これらは総じて域内のデジタル経済と新興技術の規制を目指すものです。
デジタル主権は規制にとどまらず、起業家精神の育成や技術革新への資金提供も含みますが、各国が取るアプローチの違いが競争を激化させています。
デジタル主権とは何か?
デジタル主権、サイバー主権、技術主権、データ主権とは、自らのデジタルの運命を自ら管理する能力を指します。すなわち、依存し、また作り出すデータ、ハードウェア、ソフトウェアを管理する能力です。
また、アフリカ・欧州関係センターが整理するように、物理層(インフラ、技術)、コード層(標準、ルール、設計)、データ層(所有権、流通、利用)の3つの層から成ります。
各国は概ね、国内のテクノロジー産業を育成する必要性で合意しており、特に国家安全保障上の重大な影響が生じうる分野においてはその傾向が強いです。
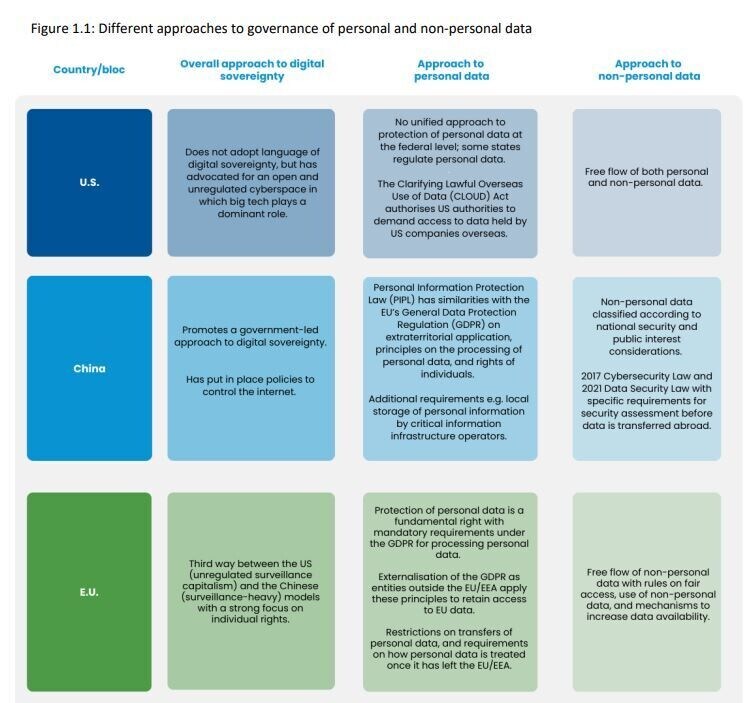
しかし、これらの技術やデータのガバナンスに関するアプローチは各国で異なっています。デジタル主権へのこうした多様なアプローチが、米国、中国、EUの間の地政学的競争を深めてきました。
デジタル主権は、多くの政策立案者にとって懸念事項となっています。彼らは、少数の場所に過度な支配権が委ねられ、テック市場における選択肢が乏しく、多くの利用者に関する膨大なデータを管理する少数のテック企業に過大な力が集中していると感じています。
行動に移されるデジタル主権
EUの一般データ保護規則(GDPR)は、日常生活においてデジタル主権がどのように現れるかを示す一例です。これは、規則と規制、そして罰則による制裁の脅威を通じて、オンライン上の個人データの取り扱いを統一することを目指しています。
GDPRの条項によれば、所在地に関係なく、EU加盟国の顧客と取引を希望するあらゆる組織は、一連のデータ管理ルールを遵守しなければなりません。これらのルールにより、個人市民は自分のデータがどのように利用されうるかについて、より大きな管理権を持つことが可能になります。また、データ侵害に対しては、ほぼ$25 millionに相当する罰金を科す可能性も定められています。
近年、イノベーションと競争の両面における中国と米国の支配力に対して、EU内で懸念が高まっています。中国のデジタル・シルクロード構想は、発展途上国におけるデジタル技術の拡大を目指すものであり、米国の支配に挑戦するものでもあります。監視やデータ収集の可能性があることから、安全保障上の懸念も生じています。
中国独自のデジタル主権へのアプローチは、3つの法律によって規定されています。それは、サイバーセキュリティ法(CSL)、データセキュリティ法(DSL)、個人情報保護法(PIPL)です。これはGDPRに相当するもので、これら3法が共同でサイバーセキュリティとデータ保護を規律しています。
AIガバナンスの枠組み
拡大するAIガバナンスの世界的状況は、同様に多様なアプローチによって特徴づけられており、デジタル主権をめぐる地政学的緊張と対立するビジョンを反映しています。欧州連合は、AI法、DMA、DSAを含む包括的な規制枠組みにより、積極的な立場を取っています。
これらの規制は人権志向のアプローチを重視しており、高リスクのAIシステムに対する適合性評価を義務付け、レコメンダーエンジンに対して透明性の要件を課しています。
対照的に、米国は歴史的に、企業の自主規制に依拠する、より不介入的なアプローチを好んできました。しかしバイデン政権下では、最近の取り組みの例としてAI権利章典が、より厳格な監督への転換を示しました。トランプ政権の発足により、規制の舵取りが再び変わる可能性があります。議会が提案されている米国プライバシー権利法を2025年に制定するかどうかは、今後の推移を見る必要があります。
一方、中国は、インターネット情報サービス・アルゴリズム推薦管理規定や国家集積回路産業投資ファンドを導入しており、国家主導型のAIガバナンスモデルを反映しています。
これらの多様なアプローチは重大な地政学的影響をもたらしており、技術エコシステムの分断やAIのグローバルなガバナンス協力の取り組みを複雑化させる可能性があります。
EU・米国貿易技術評議会は、これらの違いを埋めようとする試みを示していますが、主要なAI大国間でガバナンスモデルを整合させることには依然として課題があります。AIの状況が進化するなか、AIガバナンスにおける国家利益と国際協力の必要性の間の緊張が、デジタル主権の地政学を形作り続けています。
規制上の課題と解決策
デジタル主権を取り巻く規制の状況は、ますます複雑になっており、データ保護、AIガバナンス、国境を越えたデータフローの課題に対処するために、無数の法律や枠組みが登場しています。
EUは、データ法、データガバナンス法、AI法、GDPRを含む包括的な規制枠組みにより、積極的な姿勢を取っています。これらは総じて、欧州市民のデータ権利の保護とデジタルの自律性の促進を目指しています。
しかし、これらの規制は、特にEU・米国プライバシーシールド協定を無効とした「シュレムスII」判決の余波により、大西洋横断データ移転に重大な課題が生じています。
こうした課題に対処するため、EUと米国はEU・米国データプライバシー枠組みの構築に取り組んできました。この枠組みは、EU市民のデータが米国へ移転される際に適切な保護を確保することを目指すものです。これには、米国の情報機関によるデータへのアクセスを制限する拘束力のある保護措置が含まれており、シュレムスII判決で提起された重要な懸念に対応しています。
それでもなお、法的課題は残っており、「シュレムスIII」事件の可能性が迫っています。進行中の交渉と法的展開は、データ保護とイノベーション、国境を越えたデータフローの必要性とのバランスを取る、堅牢な大西洋横断的なデジタル規制アプローチの必要性を浮き彫りにしています。
ソブリンクラウドの導入
ソブリンクラウドの導入は、ますます複雑化する規制環境において、データ主権を実現しようとする組織にとって重要な実現手段として台頭してきました。
このアプローチは、特定の地理的および法的要件に適合するクラウドインフラを展開することであり、データの所在地の確保と現地規制への準拠を保証するものです。
ロードマップには、ソブリンクラウド導入に向けた戦略的計画、規制コンプライアンス分析、慎重なクラウドベンダー選定が通常含まれます。
組織は、データ分類、メタデータ管理、国境を越えたデータ移転制限などの要因を考慮する必要があり、その際には、ソブリンクラウドのアーキテクチャを設計することが求められます。
公共部門は、厳格なデータ保護要件と国家安全保障上の懸念に後押しされ、ソブリンクラウドソリューションの導入において先頭に立ってきました。しかし、この概念は、機密データを扱う分野や厳格な規制監督の対象となる分野を中心に、さまざまな業界で広まりつつあります。
AIや機械学習技術の進化が続くにつれ、ソブリンクラウドの導入は、これらのデータ集約型アプリケーションに対して安全で規制に準拠した基盤を提供する上で、ますます重要になりつつあります。
マルチクラウド戦略は、ソブリンクラウドの要素を組み込むことで、組織がグローバルな拡張性の必要性とローカライズされたデータ管理およびプライバシー要件のバランスを取るのに役立ちます。




