メール、メッセージ、センサー、機械、プラットフォーム、購入取引などを通じて、私たちは猛烈な速さでデータを生み出しています。2018年には、毎日2.5クインティリオンバイトのデータが生み出されました。
データ主導型のビジネスモデルは加速し、製造業からサービス業まであらゆる分野で不可欠になりつつあります。その一部は国境を越えた交換を伴います。マッキンゼーによると、利用される越境帯域幅は2005年から2017年にかけて148倍に拡大しました。これは、移動する情報が急増したことを示す指標です。
データの流れは、科学の進歩にもつながります。たとえば、研究のために匿名化された健康データセットを集約したり、国連の持続可能な開発目標(SDGs)に関する進捗を評価するための正確なデータを収集したりすることが挙げられます。5Gやメッシュネットワーク、顔認識、魚のDNAバーコーディングなどの統合技術は、環境に関する生物学的・社会経済的な知見を、保全活動や違法漁業に対する法執行に活用できるデータへと変換するのに役立ちます。ここではその2例を挙げました。
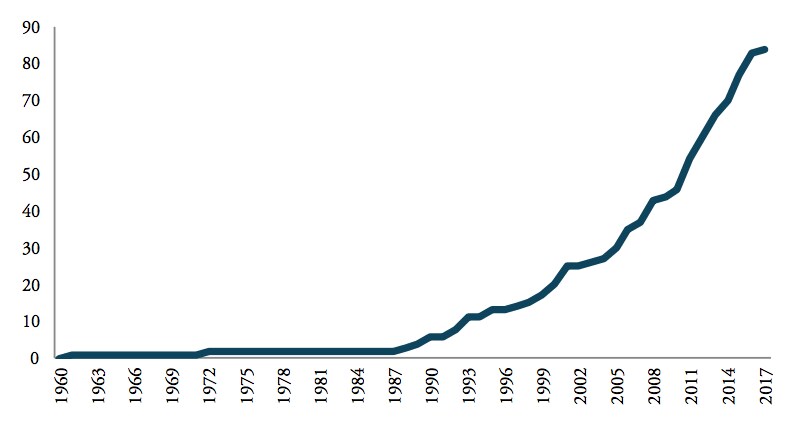
データの利用と移動が増えるにつれ、政府や市民の関心も高まっています。経済協力開発機構(OECD)は、記録しているデータ規制の累計数が、2000年代初頭の世界全体で約50件から、2019年には250件弱へと増加したことを示しています。欧州国際政治経済センター(ECIPE)のデータ制限指数で測定した、全体的なデータの制限水準は、過去10年間で倍増しました。
規制はデータの国外移転に対して強まっていますが、その具体的な内容はさまざまです。政府がデータ移転を規制する主な目的は、安全保障、プライバシー、金融システムの管理、法執行、知的財産の保護です。これらはデジタル経済において重要かつ正当な懸念事項です。
しかし、データ規制の枠組みが政策目標にどのように、またどの程度貢献するのかは、必ずしも明らかではありません。場合によっては、保護しようとするデータそのものに悪影響を及ぼすことさえあります。たとえば、サイバーセキュリティの強化を理由にデータの国内保存を義務付ける規制が、逆効果になることがあります。アクセス経路が複数生まれ、その中に安全性の低いものが含まれる場合があるためです。
データの流通をめぐる議論は、デジタル課税、競争、テクノロジー分野での激しい覇権争いに関する重要な議論と並行して行われています。ただし、個別の課題に最適な政策手段をめぐって、議論が混線することもあります。データの流れが制限された世界へ移行すれば、現在のビジネスモデルや社会的機会の進化が遅れたり、変化したりする可能性があります。
そうした事態を避けるため、2019年のG20議長国として日本は大阪デジタル経済宣言を主導し、45の国・地域の首脳がデータガバナンスに関する国際対話の重要性を確認しました。今後、大阪トラックは、他の政策目標を損なわずにデータの国外移転を可能にするベストプラクティスについて、合意形成に取り組みます。
新たに発表された世界経済フォーラムの報告書は、国境を越えるこの課題に各国が協力するため、国内で実施できるいくつかの方策を示しています。具体的には、次のとおりです。
規制の必要性と目的に対する均衡性を確認するため、制限的な規制について技術的な分析を行う。
コンプライアンスにかかる経済的コストを見積もり、中小企業が事業運営に伴うそうしたコストを負担できるかどうかを評価する。
透明性を確保する。公開情報、変更の事前通知、制裁や執行の仕組みに関する説明を通じて、データ規制の枠組みを明確に伝える。
消費者保護、プライバシー、サイバーセキュリティなど、関連する規制課題について政府間協力を目指す。
データ移転の仕組みを整備する。企業がデータを国外に移転しながら国内規則を順守でき、過度に制限的な対応を避けられるようにする手段である。
データに関する国際協力にはさまざまな形があり、すでに関連する貿易ルールもあります。たとえば、世界貿易機関(WTO)のサービス貿易に関する一般協定(GATS)は、デジタルで提供可能なサービスの貿易に適用されますが、各国の約束内容や適用範囲は異なります。
複数の国が、データ流通の約束とデータの国内保存義務の禁止を組み合わせ、個人情報保護を重視した個別ルールを含む自由貿易協定を交渉してきました。こうしたルールには、その他の優先的な政策のための例外が設けられています。
例外の範囲はかなり広いため、将来の貿易協定では、そもそも例外を使う必要性を減らすために規制協力を加える必要があるかもしれません。つまり、政策担当者が、目的の達成を損なわずにデータを国外へ移転できると確信できれば、規制する理由は少なくなります。
たとえば、貿易政策を通じて、各国が国内施策の基準として国際標準を用いるよう促すことができます。サイバーセキュリティと情報セキュリティの標準である国際標準化機構(ISO)/国際電気標準会議(IEC)の27000シリーズなどが該当します。プライバシーについては、OECDやアジア太平洋経済協力(APEC)などの地域機関がガイドラインを定めていますが、国内での実施方法には依然として大きな違いがあります。
データ移転の仕組みは、こうした違いを埋めることができます。既存の例として、EU・米国間のプライバシーシールドやAPEC越境プライバシールールがあります。これらの制度には利点と限界があります。特に、データガバナンス体制が十分に整備されていない開発途上国に合わせて制度を調整する方法や、中小企業のコンプライアンスを支援する方法について、さらに検討が必要です。ASEAN諸国は、地域全体でデータ規制への適合を認証する仕組みを含むデータ移転制度の構築に取り組んでいます。
世界経済フォーラムはサイバーセキュリティにどのように取り組んでいるのでしょうか
サイバーセキュリティセンターは、リーダーたちが集い、変化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できるプラットフォームを提供しています。相互接続がますます進むデジタル世界において、理解と信頼の構築に取り組んでいます。
分野を越えた協力と知見の共有を促すことで、同センターはパートナーによるサイバーのレジリエンス強化と、集団的な対応が必要な課題への取り組みを支援しています。
データの越境を認めることと、その他の政策目標との適切なバランスを見極めるのは容易ではありません。しかし、このテーマについて関係者が対話を始めるべき時期に来ています。既存のツールや枠組みがすでに土台を築いているため、すべてを一から作り直す必要はないかもしれません。規制の革新とマルチステークホルダーの協力によって、インターネットをオープンに保つための実行可能な道筋を見いだせます。




