サイバー攻撃は企業価値、ひいては社会の安定にとって大きなリスクです。
企業は保険に頼るのではなく、サイバーセキュリティを環境・社会・企業ガバナンス戦略の一部として管理し始める必要があります。
サイバーリスクを測定するための標準的な枠組みは、組織と規制当局がそれを管理する助けとなるでしょう。
近年、サイバー攻撃の件数が増加しており、攻撃対象は重要インフラ、金融ネットワーク、医療、およびその他のネットワーク化されたシステム。このように広がっているにもかかわらず、環境・社会・ガバナンス(ESG)に関する投資家や取締役会の圧力は環境と社会的公正に焦点が当てられがちで、サイバーセキュリティは規制当局と保険業界に任されています。
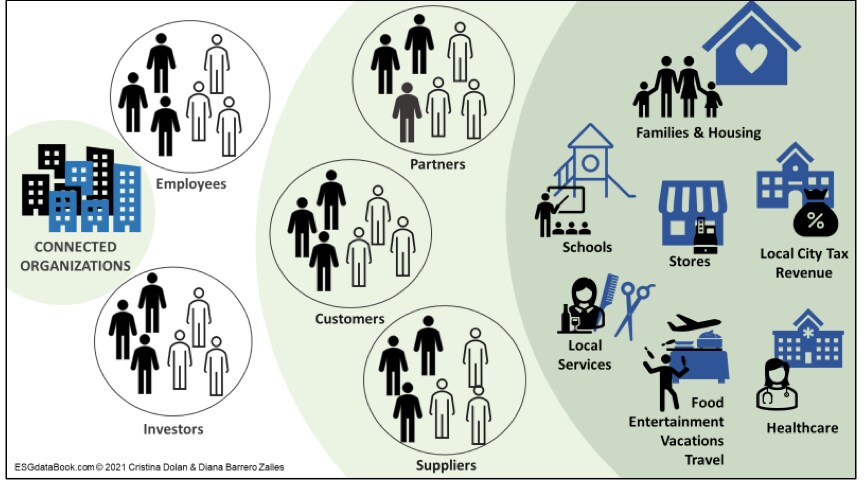
企業はサイバーセキュリティをESGの一部として捉え始める必要があります。サイバーリスクは、今日の組織が直面する最も差し迫った、財務的に重要な持続可能性リスクです。適切なツールと指標を用いてサイバーセキュリティに対する適切なガバナンスを実施できない組織は、回復力が低く、持続可能性も低くなるでしょう。これは、それらが依存する他の組織にも影響を及ぼし、ひいては企業、コミュニティ、政府の安定にも影響します。
サイバーリスクをESG戦略に含める必要がある理由は、次の3点です:
1. 価値に対する脅威となる
無形価値(物理的な性質を持たない資産の価値)は、現在、組織の資産価値の90%を占めており、スタンダード・アンド・プアーズ500種株価指数において3倍以上に増加しており(S&P 500)、過去35年間の推移です。新型コロナウイルス感染症(COVID-19)のパンデミック中、組織は資産のデジタル化を加速させました。
今日、企業価値を決定する上で最も重要な無形資産は、データです。個人データ、財務情報、セキュリティデータ、行動データのいずれであっても同様です。企業の成長に伴い無形価値も増大するため、サイバーセキュリティ侵害の潜在的な影響も大きくなります。こうした状況を踏まえると、経済的利益を目的としたサイバー犯罪が増加すると予測されているのは驚くことではありません。
企業はサイバーセキュリティについて考え方を転換する必要があります。すべてのコンピュータやシステムを攻撃から守ろうとするのではなく、組織が運営できなくなるような重要資産の保護に焦点を当てる必要があります。そうすれば、侵害が発生した場合でも価値は失われず、損失は最小限に抑えられます。
2. 社会に対する脅威となる
消費者の利便性を追求する中で、あらゆる業界の組織がデジタル取引を急速に導入してきました。これらは政府サービス、金融・保険サービス、医療・公益事業、さらに消費財のほぼすべてに広がっています。これにより、サイバーセキュリティリスクが高まっています。2021年には、身分盗用の件数が23%増加し、過去最高記録を更新しました。
データ侵害は人々に大きな影響を及ぼし得ます。ハッカーは医療データや医療機関を標的にすることが増えており、地域社会全体の医療の質にも影響を与えています。公益事業分野への混乱、例えば米国のコロニアル・パイプライン攻撃のような事例は、一時的な収入の損失につながり、さらに地域社会に影響を及ぼす可能性があります。
3. 保険ではリスクを無期限に軽減できない
従来、組織はサイバーセキュリティのガバナンスを構築する代わりに、リスク管理を保険に大きく依存してきました。しかし、裁判所が保険契約者に有利な判断を下すにつれ、保険会社はサイバー保険の補償範囲を狭め続けるでしょう、これにより、組織がリスク軽減のためにサイバー保険に依存できる範囲は限られます。いずれにせよ、保険金請求は組織が保険に加入する能力に深刻な影響を与える可能性があり;保険だけでは、適切なガバナンスの代わりにはなりません。
サイバー保険の需要が高まるにつれ、補償範囲のギャップが拡大しています。特に規制当局の罰金だけで組織が破産しかねない状況では、このリスクを理解し管理することがこれまで以上に重要になっています。
世界経済フォーラムはサイバーセキュリティに関してどのような取り組みを行っていますか
サイバーセキュリティセンターは、指導者が一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。増大するデジタル化の進む相互接続された世界において、理解と信頼を築くことに注力しています。
分野横断的な協働と知見の共有を可能にすることで、センターはパートナーのサイバーレジリエンス強化と、集団的な対応を必要とする課題への取り組みを支援しています。
サイバーリスクを測定するための標準的な枠組みは、組織と規制当局がそれをESG戦略の一部として理解し管理する助けとなるでしょう。Apple、Amazon、Microsoft、Netflixを含む企業は、エンゲージメントのある顧客数や年間収益の規模において、カナダ、ブラジル、ロシアといった国家全体を上回る影響力を持っています。政府の規制だけでは、絶えず進化する新たなビジネスモデルの複雑さや、多くのテクノロジー企業の規模拡大のため、すべての企業を現実的に管理することはできません。分析のための標準化された枠組みは、効果的なガバナンスの先例となり得ます。