宇宙空間におけるサイバー脅威は増加しており、2025年には宇宙分野を標的とした攻撃が407件確認されている。
これらの事象はいずれも軌道上の衛星には影響を与えなかったが、宇宙関連企業、地上局、そして地球上のユーザーモデムのIT環境に影響を与えた。
攻撃が増加する中、この分野の組織は依然として脅威の状況に関する完全な情報を把握できていない。
の チューリッヒ工科大学安全保障研究センター 研究結果が発表されました 407件のサイバー作戦を特定 2025年に宇宙分野を標的とした攻撃が行われた。これらの事件は少なくとも183の宇宙関連組織に影響を与え、139の異なる脅威アクターが関与していた。
特定された攻撃者のほとんどはハクティビスト集団であり、最も頻繁に観測された悪意のある活動形態は分散型サービス拒否(DDoS)攻撃であった。
ランサムウェア、データ漏洩、認証情報窃盗は、宇宙関連企業、機関、研究機関にも影響を与え、主要な地政学的危機との明確な相関関係が見られた。
これはニッチな問題ではない。確認された攻撃により衛星通信が停止した。 イランの石油タンカー、全地球航法衛星システム(イタリアの地震監視システム向けGNSSアンテナ、 そして 南アフリカの気象サービス。
これらの数字は衝撃的であり、脅威レベルの上昇を反映している。しかし、特定された407件の作戦のうち、軌道上の衛星を標的としたものは一つもなかった。むしろ、それらはすべて、宇宙関連企業、地上局、そして地球上のユーザーモデムのIT環境に影響を与えた。
これは、衛星が比較的安全であることを示す安心材料のように思えるかもしれない。しかし、衛星に対する攻撃が記録されていないという事実は、宇宙産業が衛星を観測する能力を欠いていることをより深刻に示唆している。
衛星に搭載型サイバー脅威検知システムが必要な理由
地球上のコンピュータやネットワークは、セキュリティツールによって保護されている。検知センサー、ログ、監視システムは、不審な活動が発生した際に証拠を生成する。
アナリストは、そのテレメトリを分析し、侵害の兆候を特定し、攻撃者の戦術と手法を再構築し、その知識をセキュリティシステムにフィードバックする。
時間が経つにつれて、好循環が生まれる。検知精度の向上によってより多くの攻撃が明らかになり、それらの攻撃によってより多くのサイバー脅威情報が生み出され、その情報が検知精度をさらに向上させる。
しかし、宇宙産業は長らくサイバーセキュリティを軽視しており、同様のサイクルを発展させていない。ほとんどの衛星には、悪意のあるサイバー活動を検知するための専用の搭載機能が備わっていない。センサーがなければ、分析できるサイバーテレメトリデータがほとんど、あるいは全く得られない可能性がある。
そして、そうした証拠がなければ、防御側は衛星固有の侵害指標を確実に構築することも、敵対者の行動パターンを把握することもできない。結果として悪循環が生じる。検知できないものは情報にはなり得ず、情報にならないものは検知能力の向上にも繋がらない。
その盲点によって、407件の事件に対する私たちの理解は変わります。これらは2025年に宇宙分野で起こったすべての出来事を網羅したものではなく、単にオープンソースの情報を通じて確認できたものだけなのです。
宇宙におけるサイバー脅威の真の規模を測定することが難しい理由
公に把握できる脅威の状況は、いくつかのフィルターによって決まります。すなわち、何が検出可能か、被害者が何を開示するか、攻撃者が何を主張するか、研究者が何にアクセスできるか、そして最終的に何が検証可能か、といったフィルターです。
宇宙分野の定義さえも、その数に影響を与えます。ボーイング社への攻撃はすべて対象となるのでしょうか?衛星通信と航法に依存するドローンへの攻撃はどうでしょうか?業界による報告不足やサイバー脅威インテリジェンス市場の構造も、世間の認知度をさらに低下させています。
ほとんどのサイバーセキュリティセンサーは地上のIT環境を監視するものであり、宇宙船に対する脅威を観測するために特化して設計された製品はごくわずかである。さらに、最も高度な攻撃者は、最も巧妙な攻撃を自らの犯行として認めない傾向がある。
潜在的な攻撃者は、宇宙技術に関する情報をますます多く入手できるようになっており、それらの情報はサイバー攻撃を可能にする重要な情報となり得る。
宇宙サイバーセキュリティに透明性と協力体制の向上が必要な理由
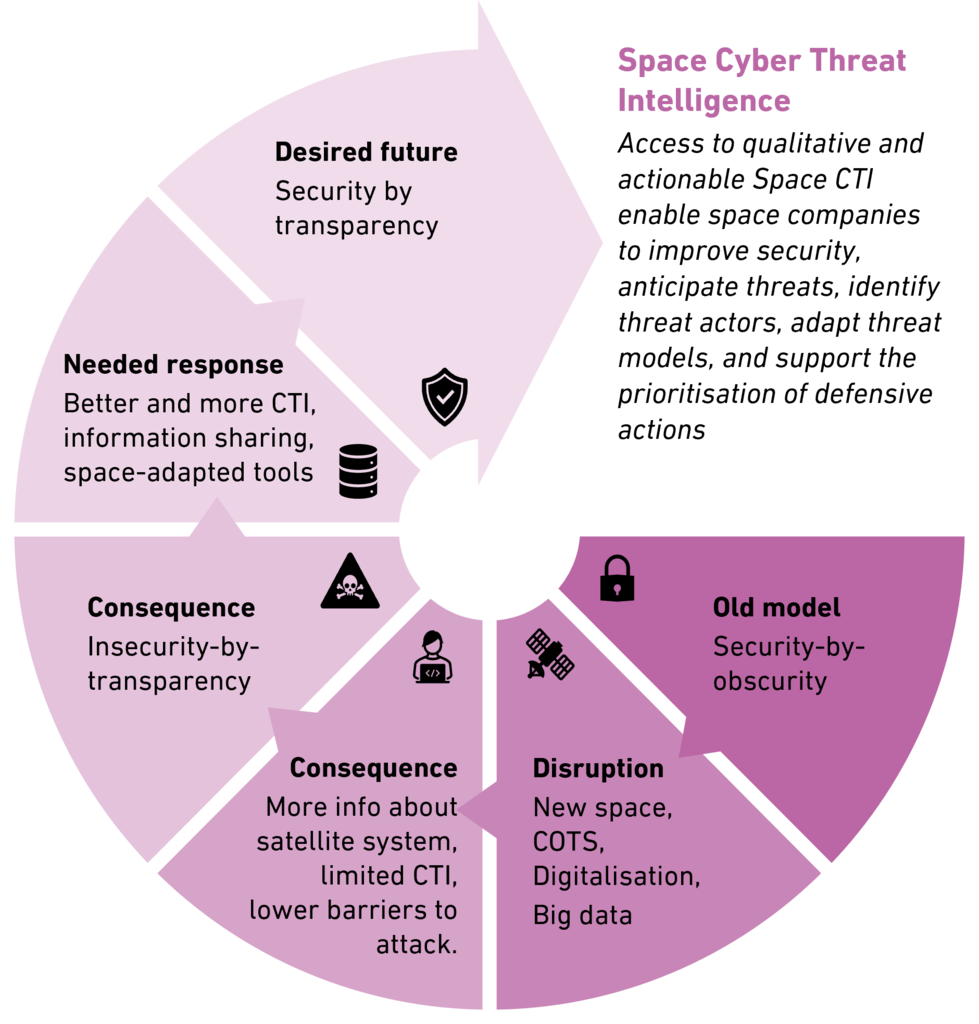
この問題には根深い経緯がある。20世紀の大部分において、宇宙産業は「秘密主義による安全保障」というパラダイムの下で運営されていた。政府と防衛関連企業は、高度に専門化されたシステムを管理していたのだ。
ハードウェアとソフトウェアは独自仕様であり、プロトコルやシステム機能は一般に公開されておらず、技術情報は厳重に管理され、衛星への物理的なアクセス不能性は一種の保護措置として扱われていた。
新たな宇宙開発の台頭に伴い、商業化、民間投資、デジタル化、オープンソースソフトウェア、グローバルサプライチェーン、そして市販の既製部品の広範な利用が進んだことで、そのモデルは消滅した。
企業は技術や提携関係についてよりオープンに情報発信するようになった。その一方で、攻撃者は脆弱性を発見するために部品を購入することができるようになった。
この透明性によって、新たな形の不安が生み出された。潜在的な攻撃者は、宇宙技術に関する膨大な情報にアクセスできるようになり、そこから重要な情報を得ることができる一方、防御側は依然としてサイバー脅威に関するインテリジェンスが不足しており、体系的な情報共有の恩恵も受けていない。
セキュリティを秘密主義に頼る道はもはや存在しない。その代替策は、透明性によるセキュリティである。これは、あらゆるインシデントを公に開示することを意味するものではない。こうした脅威情報の多くは、信頼できるコミュニティ内に留まるべきである。
しかし、これは、この透明性を活用してサイバー脅威インテリジェンスを用いて攻撃能力や脅威アクターの活動をより深く理解し、衛星運用者がインシデントを検知し、そこから学び、志を同じくするパートナーと情報を共有できるようにすることを意味する。
脅威インテリジェンスが宇宙サイバーセキュリティを強化する方法
業界は、従来のサイバー脅威インテリジェンスツールを宇宙システムの制約に合わせて改良し始めている。こうした取り組みが成熟するにつれ、今日の公共の脅威に関する全体像がいかに不完全であるかが明らかになるかもしれない。
また、各宇宙組織が独自にその能力を構築することを強制するのではなく、運用者や機関が過去、現在、そして将来の宇宙の脅威に関する厳選された情報にアクセスできるようにすることで、宇宙サイバー脅威インテリジェンス市場の出現に向けた条件を作り出すこともできるだろう。
宇宙関連企業は、自社に影響を与える脅威の状況をより明確に把握するために、情報共有分析センター(ISAC)に参加すべきである。ISACは、重要なインフラ事業者や政府機関の間で、サイバー脅威や物理的脅威に関する実用的な情報を収集、分析、共有する非営利団体である。
また、宇宙システムのライフサイクル全体にわたる脅威の状況に対する理解を深め、探知のギャップを埋めるための搭載型探知センサーを開発する必要がある。
最新の出版物で詳細をご覧ください。 宇宙サイバー脅威インテリジェンス:脅威状況レポート2025