デジタルID制度は、包摂性、金融参加、政府の施策やサービスへのアクセスを向上させることができます。
しかし、ケニア高等法院の判決は、特にプライバシーとセキュリティに関して、その実施に対する懸念を浮き彫りにしました。
こうした制度が成功するには、データ保護、分散化、そしてこうした制度に対する信頼の向上が必要です。
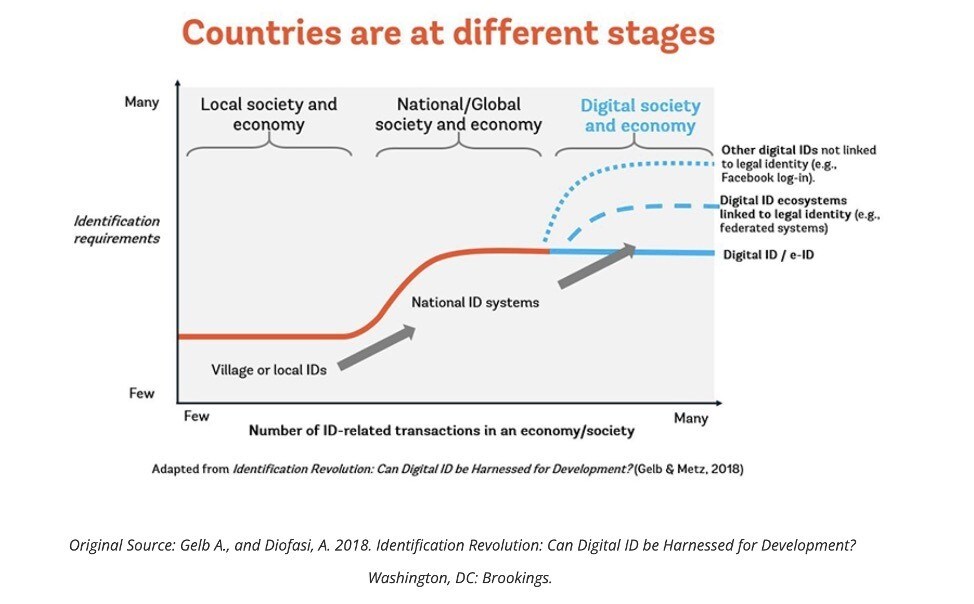
法的IDを持たない世界の推定10億人、デジタルIDプログラムは、包摂性の向上、より良い金融参加、そして政府の資源や施策へのより広範なアクセスという、独自の機会をもたらします。
しかし、これらのプログラムを実施する国々にとって、その利点には、プライバシー、セキュリティ、ロジスティクスをめぐる厄介なトレードオフが数多く伴います。
2021年にケニア高等法院が下した画期的な判決では、全国規模の生体認証ID制度の導入は違法であった、多くの国々が、国家の身分証明制度の法的、規制的、倫理的な境界をめぐる課題に依然として取り組んでいます。
国内では、多くの国がデジタルID分野におけるプロセスやインフラを規律する明確な法的判例を欠いており、国際的な合意もそれと同程度、あるいはそれ以上に混乱しています。
ケニアの事例は、国家のID制度のデジタル化や、個人や集団が抱くプライバシーへの期待に関して、EU、米国、その他の統治機関が直面する課題と重なるものです。
ケニアのデジタルID制度は違法と判断される
ケニアのデジタルIDプログラムは、国家統合身分証明管理システム(NIIMS)と呼ばれ、データプライバシーのリスクが明確に文書化されておらず、それらのリスクを測定、軽減、対処するための明確な戦略もなかったため、高等法院により違法と判断されました。
他のデジタルIDプラットフォームでも、データプライバシーやセキュリティに関する同様の懸念が生じています。例えば、インドのAadhaarは、世界最大の生体認証デジタルID制度です。
登録は生体情報と人口統計情報に紐づけられており、SIMカード、銀行口座、政府の支援プログラムなどのサービスと連携できるため、金融システムの包摂性を高めています。
こうした利点があるにもかかわらず、Aadhaarは実現可能性とプライバシーの面で反発を受けてきました。例えば、Aadhaarのデータベースが少数民族のプロファイリングに利用されたり、住民のプライバシーを侵害したりする可能性があるとの懸念があります。
多くの国のデジタルID制度が直面する課題
ケニアのNIIMSの判決と、他の世界的なデジタルIDプラットフォームでの経験は、多くの国の制度を特徴づける3つの主要な繰り返し生じる課題を浮き彫りにしています:
一か所に過剰な個人を特定できる情報を保持することは、データの持ち出しを含む、潜在的な攻撃の新たな大きな標的を生み出します。
多くの国では、機密データを保護し、厳格なプライバシー基準を維持するためのセキュリティインフラが不足しています。
国のデジタルID制度は、人口統計(民族など)や社会経済的地位(例えばデジタル接続性)といった要素に基づき、脆弱な集団がさらに排除される扉を開くものです。
根本的に、これらの懸念はデータの集中化に起因しており、外部からのサイバー攻撃の可能性と潜在的な被害を増大させます。また、内部脅威の実現可能性を高め、政府内部からの体系的な差別への障壁を低くします。
IDデータの集中化を減らすべき理由
デジタルIDプラットフォームが国内のさまざまなサービスやユースケースに連携される程度に応じて、これらの脅威はさらに顕著になります。デジタルID制度が普及するにつれ、その設計と運用に内在する集中化の度合いを減らすべき説得力のある理由があります。
しかし、デジタルID制度における集中化の度合いを管理し、軽減することは極めて容易ではありません。設計の選択肢は広大で、微妙なトレードオフを伴います。国家は、IDデータベースの集中化を管理するために、技術的および非技術的なアプローチの両方を検討すべきです。
何よりもまず、この複雑な状況を乗り越えるためには、新たなデジタルID制度を導入する前に、多様な意見を考慮するマルチステークホルダー・アプローチを取るべきです。例えば、多くのデジタルID制度(エストニア、Aadhar、MOSIPなど)は、官民の協力を通じて開発されました。
デジタルID制度へのアクセス管理
多くの政府は、新しいデジタルID制度を導入し維持するための社内能力を単純に持っていません。同時に、開発と保守を外部委託する際には注意が必要です。
ID制度は重要なインフラであり、政府がベンダーに固定されると、技術的負債や下流のユーザーとの相互運用性要件のため、撤退や変更が困難になることがあります。
技術的な観点から、データの集中化による影響を減らす一つの手法は、データベースを分割し、適切なアクセス管理を実施することです。これにより、デジタルIDのデータベースを、識別子が最初に登録された地域などの属性に応じて分割できるようになります。
運用者には、データの一部のみへのアクセスを与えることができます。こうしたアクセス管理は、システムの複雑性と断片化が増す代償として、単一の悪意のある主体がもたらしうる被害を軽減します。
暗号化による生体認証のリスクの軽減
しかし、生体認証などの機密性の高いID情報の保存に伴うリスクを軽減するには、アクセス管理だけでは不十分です。
特に生体認証に関する大きなリスクは、攻撃者が被害者のこれらの認証情報を取得した場合、利用者の生体認証は変わらないため、被害者になりすまし続けることができる可能性があることです。
これらのリスクは、ローテーションする鍵を用いた暗号化データに対する計算などの新興技術を用いて軽減できます。例えば、準同型暗号を用いれば、暗号化された虹彩スキャンのみを保存し、暗号化されたデータに対して認証を行うことができます。これにより、IDデータベースの運用者や潜在的なハッカーが利用できる情報を大幅に減らすことができます。
相互運用性向上のためのID制度の標準化
一方で、今日の既存のID解決策における大きな問題は、国やサービス間の相互運用性が欠如していることです。例えば、国営医療の登録システムは、必ずしも政府の支援システムと通信できません。
デジタルID制度の断片化した状態は、本質的にデータの集中化を制限しますが、その潜在的な利点を妨げることもあります。この問題に対する考えられる解決策には、デジタルIDの標準化が含まれます。
世界経済フォーラムは、サイバーセキュリティについて何をしているのか?
サイバーセキュリティセンターは、進化するサイバーリスクとその体系的な影響を理解するために、リーダーが集まる信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル社会における理解と信頼の構築に注力しています。
センターは、セクター横断的な協力と知見の共有を可能にすることで、パートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
例えば、MOSIPは、複数の国やユースケースに向けたオープンソースのデジタルIDプラットフォームとして意図されています。他には、デジタル識別子を保存するための、分散型で相互運用可能なアーキテクチャが提案されています。
これらのアーキテクチャにより、既存のID発行者は、異なる利害関係者によって維持されるブロックチェーンなどで、IDデータベースを分散的に維持しながら、独自の識別子を発行できるようになります。
分散型ID制度がもたらしうる課題
こうした技術は、従来のデータベースと比べて比較的検証が不十分であり、ガバナンスやデータベース保守に関する新たな課題をもたらす可能性があります。
分散型アーキテクチャは、集中型データの集約という問題を本質的に解決するものではないことに注意してください。多くのブロックチェーンベースのデータ保存アーキテクチャは、主に機密性ではなく透明性を提供するように設計されています。
包摂的で価値のある国のデジタルID制度を構築するうえで、プライバシーへの配慮と悪用の可能性は極めて重要です。
デジタルIDプラットフォームにとってプライバシーが不可欠
このインフラは価値を生み出し、法的、デジタル、金融の包摂という新たな時代を切り開く可能性を秘めています。
しかし、これらのプログラムが成功するためには、データ保護、分散化、そしてデジタル信頼の環境という確固たる基盤が必要です。
ケニアの裁判所は、最初の段階でこれらの課題を指摘することで、他の国々の同様の機関のために作業を既に済ませてくれたと言えます。