ランサムウェア攻撃の新たな波が、食料品チェーンを含む多くの中小企業の事業運営を麻痺させています。
サイバー犯罪組織は、デジタルサプライチェーンの脆弱性を悪用し、大規模かつ甚大な被害をもたらすサイバー攻撃を実行しています
パンデミックを経てデジタルライフが変革するなか、サイバー脅威は増加しています。
デジタルサプライチェーンを支えるソフトウェアやシステムを守るには、リスクベースのアプローチが必要です。
米国の7月4日の祝日週末に、世界中で36,000を超える顧客に利用されている人気のIT管理ソフトウェア「Keseya VSA」の脆弱性が、犯罪グループによって悪用されました。これは、史上最大規模のサプライチェーン・ランサムウェア攻撃の一つを引き起こすものでした。この攻撃の規模と影響はまだ明らかになっていませんが、各国の政府および法執行機関は、パッチと対応計画が策定されるまで、全ての顧客にこの製品の利用停止を呼びかけています。
今回のサプライチェーン攻撃の新たな波は、2020年末に発生したSolarWindsおよびMS Exchangeへの攻撃を想起させるものです。当時、ハッカーはサプライチェーンで露出した組織を標的とし、スパイ活動から金銭目的の犯罪行為に至るまでの動機で攻撃を仕掛けました。
進行中のデジタルトランスフォーメーションは、生活と仕事の新たな在り方を切り開いています。より深い業績の洞察と新たなレベルの接続性により、企業は画期的な技術の恩恵を享受できるようになり、世界はより速く、より柔軟で、より効率的になりつつあります。この変化により、重要インフラの資産から人やデータに至るまで、物理的なものとデジタルなものが相互に接続されたグローバルなエコシステムが形成されつつあります。
Gartnerによる調査によると、2019年には組織の60%が1,000を超えるサードパーティと取引しており、今後もそのネットワークは拡大すると予想されています。また、Deloitteによる別の調査では、2019年に製造業者の40%がサイバーインシデントによって事業運営に影響を受けたことが示されています。さらに2018年には、製造業におけるデータ侵害の平均的な財務への影響は750万ドルでした。
さらに、世界の技術サプライチェーンはますます多様化し複雑化しており、国防、重要な緊急サービス、重要インフラを支える重要システムに対する全体的なリスクにも変化が生じています。
2020年12月、主要なサイバーセキュリティ企業により、世界規模のサイバー侵入キャンペーンが発覚しました。このキャンペーンでは、まずSolarWindsのソースコードが、次いで広く導入されているIT管理ソフトウェア製品であるOrionプラットフォームのアップデートが侵害されました。改ざんされたアップデートは数千のSolarWinds顧客によってダウンロードされ、その影響は米国政府機関、重要インフラ事業者、民間部門の組織に及びました。このサイバー攻撃は規模と巧妙さにおいて前例のないものかもしれませんが、サプライチェーンを攻撃経路として利用する、継続的な傾向のいくつかと一致するものです。
今回のインシデントは、グローバルなデジタルサプライチェーンに対する脅威と、デジタルエコシステムにおける信頼を確保するという公共および民間部門のステークホルダーにとっての戦略的な急務を、改めて浮き彫りにしました。デジタルエコシステムを駆動するソフトウェアが信頼でき、安全に保護されていることは極めて重要です。デジタル経済のリスクを低減し保護することで、社会は第四次産業革命のデジタルの配当を実現できるようになるでしょう。
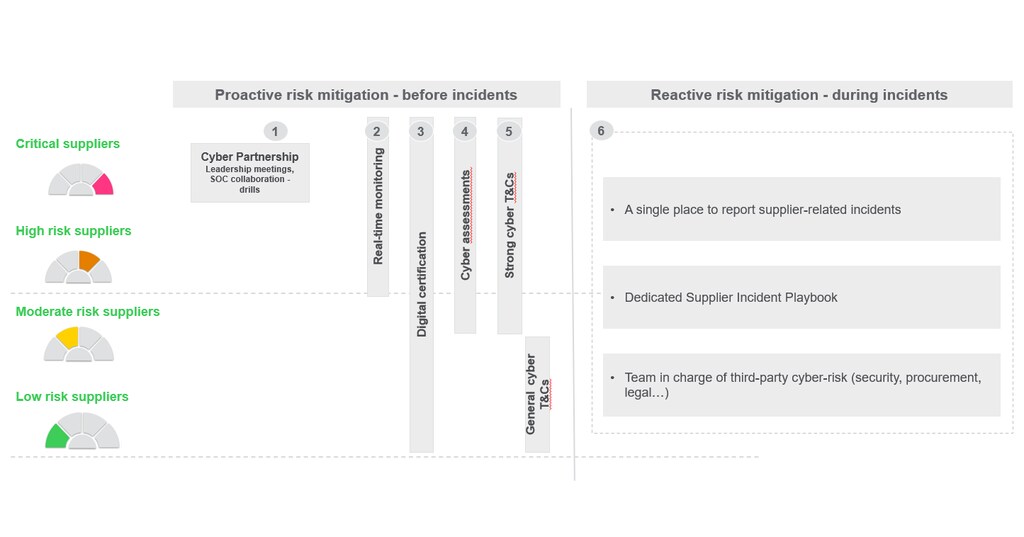
以下の中核原則は、より安全で強靭なサプライチェーンの構築に貢献し、この複雑で多面的な課題の緩和に向けた前進を後押しします。
1. 調達プロセスとライフサイクルにセキュリティとプライバシーを組み込む
成熟したサードパーティ・リスク管理の方針と実践を持つことで、サイバーセキュリティとプライバシーが常に考慮され、成熟した一貫性のある、再現可能かつ効果的な措置によって対処されることが保証されます。これら3つの原則により、ライフサイクルの各段階にこれらが組み込まれます。
サイバーセキュリティとプライバシーは、ソーシングからオフボーディングに至るまで、調達プロセスに組み込まれた要件です
全ての調達契約は、サイバーセキュリティおよびプライバシー要件への継続的な遵守を強制する、明確かつ正確な条項を定め、含むものとします。
進化する脅威に対応するため、セキュリティおよびプライバシーに関する義務は継続的に見直し、最適化されるものとします。
2. サードパーティの評価においてリスクベースのアプローチを採用する
リスクベースのアプローチは、サードパーティの受け入れ・拒否に関する意思決定プロセスの指針となり、サードパーティが広範なエコシステムにもたらすサイバーセキュリティの脅威を、効率的かつ正確に緩和するのに役立ちます。
リスクベースのアプローチは、サードパーティのセキュリティ態勢の評価を向上させます。リスク測定および格付けツールやその他の信頼されたmethod論を適用することで、組織はサードパーティとの関係を、リスク上の重要度に基づいてより適切に特定し、順位付けできます。
これにより、リスクを正確に把握でき、組織と契約を結ぶ前にサードパーティがリスクを軽減するために講じるべき措置の確立に役立つとともに、定期的かつ/または継続的なセキュリティ性能のモニタリングが可能になります。
これは、組織およびその広範なエコシステムにとって、協調的で価値のある成果につながります。
これは、信頼でき、安全で、プライバシーを保護し、強靭な製品、システム、サービスを確保するため、緩和計画の調整と、取り組みおよびリソースの拡大に役立ちます。さらに、サードパーティが自社のセキュリティ態勢の欠点をより深く理解し、最終的には顧客やステークホルダーに対してサイバーセキュリティの成熟度を示すことにも役立ちます。
3. ソースコードポリシーの導入とセキュア・バイ・デザインの開発
このようなポリシーは、ソフトウェアおよびソフトウェアのソースコードの開発、管理、配布に関わるリスクの低減を目的としています。これは知的財産の防御にとどまらず、顧客への影響にも対処する必要があります。デジタルエコシステムに対する信頼の保護と強化に役立ち、企業、政府、個人がデジタル経済を信頼し、それに貢献し、その恩恵を受けられるようにします。
このようなポリシーは、組織によって、または組織に代わって書かれた全てのソースコードに適用されるべきであり、ソースコードが改ざんされていないこと、既知の未対処のセキュリティ脆弱性を含まないこと、そして企業の他のポリシーと互換性のあるライセンスを含むことを確実にしなければなりません。また、ソースコードがサードパーティがホストするソースリポジトリに動的にリンクされることを防ぎます。サードパーティのコードがソフトウェア/ファームウェアソリューションの一部として使用される場合、組織はセキュアな開発プロセスの一環として変更管理に責任を負います。
このポリシーはまた、ソースコードの保存および送信方法の全側面を管理・統制するもので、認可とアクセス、データの所在、保存時の保護、転送時の保護などが含まれますが、これらに限定されません。このポリシーへの準拠を確保することで、ソースコード漏えいの脅威を低減し、安全なアクセスを向上させ、サードパーティのコードの追跡可能性を可能にします。さらに、ソースコード開発では設計段階においてセキュリティとプライバシーを含める必要があり、脅威モデリングの証拠を文書化しなければなりません。
このポリシーは、セキュア・バイ・デザインの開発実践を確立するため、以下の4つの分野を対象として、NISTフレームワークなどの広く認知されたフレームワークに基づくべきです。
1. 組織の人材、プロセス、技術が、組織レベルで、場合によっては個々のプロジェクトごとに、安全なソフトウェア開発を遂行できるよう準備されていることを確保する。
2. 製品の全コンポーネントを改ざんおよび不正アクセスから保護する
3. リリースにおいて脆弱性が最小限に抑えられた、十分に保護された製品を開発する。
4. 製品リリースにおける脆弱性を特定し、それらに対処するための適切な対応を行い、将来同様の脆弱性が発生しないよう防止する。
早期の調達段階から、セキュリティのデューデリジェンス、そして協業関係が続く期間を通じて定期的に、サードパーティのセキュリティ態勢を評価することで、組織はサプライチェーンおよびバリューチェーン全体において、顧客やビジネスパートナーとの信頼を維持できるようになります。
世界経済フォーラムはサイバーセキュリティに関して何をしているのか
サイバーセキュリティセンターは、リーダーたちが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。相互接続が進むデジタル社会において、理解と信頼の構築に注力しています。
セクターを超えた協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。
既存および新たに出現する脅威に対する共通の理解とアプローチは、産業界や政府の関係者が、サプライチェーンのセキュリティリスクを緩和するための適切な対抗策を実施することを可能にします。SolarWindsのインシデントを受けて、サプライチェーンおよびバリューチェーンの全ステークホルダーが、安全で強靭なエコシステムを確保するために、リスクを踏まえたサイバーセキュリティアプローチを採用することが極めて重要です。
この記事の以前のバージョンは、2021年2月24日に公開されました。