SaaSアプリケーションの利用拡大に伴い、従業員のビジネスアカウントが「ビジネスメール詐欺」(BEC)の標的になっています。
BECは、基本的なメールのフィッシング詐欺から、請求書詐欺を含むより高度な手口へと進化しています。
BECに対抗するための多面的な防御アプローチは、先進技術、従業員教育、厳格なデータおよび支払いポリシーを組み合わせるものです。
デジタル接続とハイブリッドワークが特徴の時代において、サイバー脅威は職業上のリスクとなっています。企業の規模の大小を問わず、すべての企業がサイバー攻撃やデータ侵害の脅威にさらされています。企業ネットワークのセキュリティに対する侵害の脅威は依然として存在しますが、リモートワークやクラウドベースのSaaSアプリケーションへの移行により、従業員のビジネスアカウントの侵害を狙う攻撃が増えています。侵害されたアカウントは、攻撃者に機密データへのアクセスと、他の従業員やビジネスパートナーへのさらなる攻撃の足がかりを与えます。
攻撃の手法はさまざまですが、最も多く悪用される経路は、認証情報を盗み取るフィッシングキャンペーンの媒体としてのメールです。フィッシング全般は近年、規模と巧妙さの両面で拡大しており、財務的観点から最も被害が大きいフィッシングの形態は「ビジネスメール詐欺」(BEC)です。Check Point Researchによると、認証情報の窃取はメールを介したすべての攻撃の約15%を占めますが、財務的な被害が最も大きい類型です。
「ビジネスメール詐欺」とは何か?
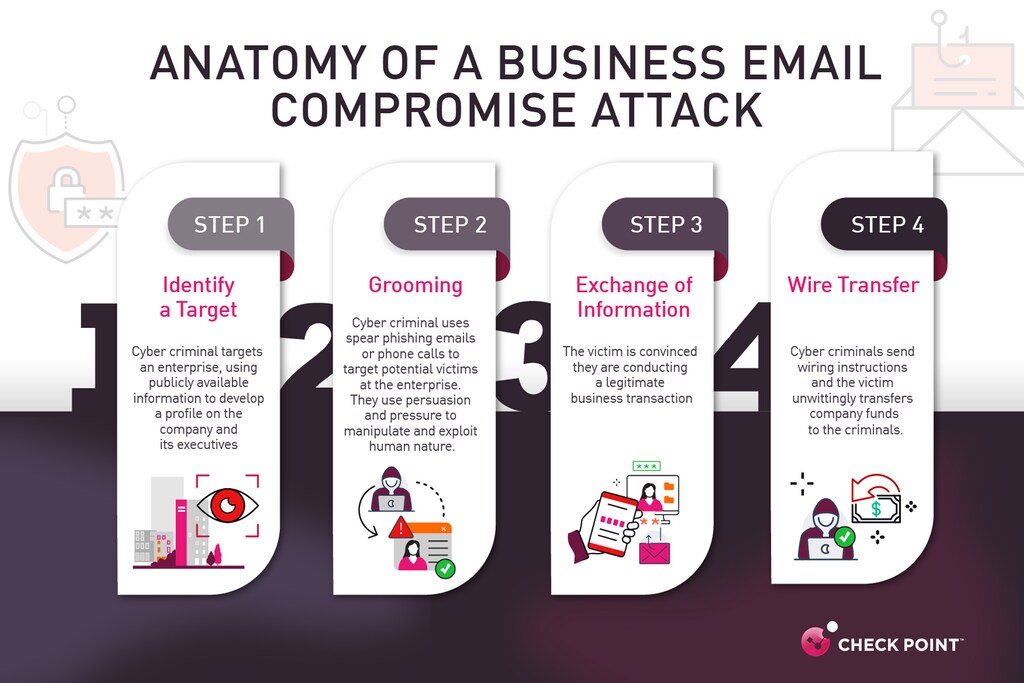
BECは、攻撃者が一見正当なメールアドレスを悪用し、従業員に本来すべきでない行動を取らせるフィッシングの一種です。メールアドレスは本物に似せられ、ドメインの一文字だけが異なっていたり、企業ドメインではなく無料のGmailアカウントから送信されたりします。
BECの最も一般的な事例の一つは請求書詐欺です。これは、攻撃者がベンダーになりすまし、本物らしいメールアドレスから偽の請求書を送信するものです。このメールの受信者は、おそらく経理部門の担当者であり、通常の請求書の一つとして扱い、多くの場合、十分な確認をせずに支払ってしまいます。
BECのもう一つの形態は、CEO詐欺です。攻撃者はCEOになりすまし、従業員に対して代理での送金を依頼したり、機密性の高い社内データを安全なネットワーク外に共有するよう求めたりします。サイバー犯罪者は、詐欺をできる限り説得力のあるものにするため、多大な努力を払います。多くの場合、類似したメールアドレスを使い、CEOの話し方に近づけるための調査を行います。CEOからの緊急の要請を装うことで、詐欺師は目的を達成するために「緊急性」と不安を利用しようとします。
給与詐欺もBECの広範な悪用例の一つです。攻撃者は従業員になりすまし、人事部の担当者に対して給与の振込先口座情報の変更を依頼し、実質的に従業員の給与を盗み取ります。
FBIによると、2022年に米国で報告されたBECの事案は2万件以上に上り、損失総額は27億ドルに達しました。しかもこれは報告されたものに限られます。実際の件数は大幅に多い可能性が高いと考えられます。
BEC 3.0の台頭
BECは長年にわたり巧妙化しており、現在は「BEC 3.0」の段階にあります。2023年最初の2か月だけで、これらの攻撃は4万件以上発生しています。
BEC 1.0は、犯罪者が新たな分散型の勤務環境を悪用しようとしたパンデミック中に発生しました。リモートで働く従業員はフィッシング攻撃に対してより脆弱となり、なりすましの機会も増えました。BEC 1.0では、送信者のメールは同僚、提携組織、または既知のブランドになりすまします。
最も一般的な攻撃の形態の一つでは、攻撃者がCEOになりすまし、多くの場合は一般的なGmailアドレスを使用して、従業員にベンダー向けのギフトカードの購入を指示します。これらのメールの多くはテキストのみで構成されており、阻止するには注意深い利用者と、人工知能(AI)および機械学習の高度な活用が必要です。BEC 1.0は続いていますが、より教育を受けた利用者と、これらの攻撃を検知し遮断するよう調整された多層的なメールセキュリティにより、その有効性は低下しています。
BEC 2.0では、メールは侵害されたアカウントから送信されます。そのアカウントは同じ企業内のものである場合もあれば、侵害された提携先のものである場合もあり、攻撃者はビジネス関係者を装って請求書詐欺を行ったり、従業員情報やその他の機密データにアクセスしたりします。正当な提携先アカウントが侵害されることから、この段階では複雑さが一段階高まりました。多くの場合、攻撃者は提携先の既存のやり取りを利用したり、正当なやり取りの中で適切な機会を待ったりして、会話を乗っ取り、侵害されたアカウントを収益化しようとします。
今年、第3の波が見られています。BEC 3.0では、攻撃者はQuickBooks、Zoom、SharePointなどの正規のSaaSサービスやウェブサイトから、実際の通知を送信します。表面上は、これらの連絡が当該サイトから直接送信されるため、不正または不審な点はないように見えます。
攻撃者は、攻撃対象の組織と同一または類似した名称を用いて、正確ななりすましを行うこともできます。攻撃を実行するため、請求書に偽のサポートチームにつながる電話番号を記載し、説得力のある詐欺電話へと誘導します。Check Point Researchは、2023年最初の2か月だけで、これらの攻撃を約4万件検知しました。
世界経済フォーラムはサイバーセキュリティにおいて何に取り組んでいるのか?
サイバーセキュリティセンターは、指導者が集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続型のデジタル社会において、理解と信頼の構築に重点を置いています。
セクターを超えた協働と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
BECに対する防御
BECに対する防御には、先進技術、従業員教育、厳格なデータおよび支払いポリシーを組み合わせた多面的なアプローチが必要です。
教育
組織は、職員がBECの脅威を認識し、効果的に対応できるよう、包括的な従業員教育プログラムに投資しなければなりません。従業員は立ち止まり、そのメールの文脈と、内容が妥当かどうかを考える必要があります。妥当だと感じられなければ、おそらく正当なものではありません。サイバー犯罪者の手口を理解することで、従業員はBECの詐欺の被害に遭うリスクを最小限に抑えることができます。
自動警告
フィッシング対策機能は、重要な防御線として機能し、高度な人工知能(AI)アルゴリズムを用いて、メールの言語、文脈、送信者と受信者の関係性を理解し、その分析結果を通常の連絡内容と照合します。AIは、送信者アドレスの不一致、侵害された電話番号、文章スタイルの変化といった危険信号を検知できます。複数のAIモデルを活用することで、攻撃の兆候を特定できます。
多要素認証
最後に、資金移動やデータ共有に際して複数の確認手順を求める厳格なデータおよび支払いポリシーを導入することが不可欠です。これらの対策を実施することで、企業は防御を強化し、請求書や機密情報が意図した受取人に確実に届くようにするとともに、BEC攻撃のリスクを軽減することができます。




