地方自治体は、住民に不可欠なサービスを提供するため、革新的なデジタル技術への依存を強めています。
しかし、それに伴い、依存している同じシステムが、機会をうかがうサイバー攻撃者の標的になるリスクも生じます。
サイバーレジリエンスに関する新たな枠組みは、システムと支援対象の人々を守ろうとするすべての地方自治体にとって、まず参照すべき指針となります。
地方自治体は、かつてないほど効率的に住民へサービスを提供できるようになっています。この進歩の大部分は、革新的な新技術やデータ処理方法の導入によるものです。
地方自治体は、人口増加、労働力の変化、都市化の進展という課題に対応してきました。しかし、業務を可能にする同じイノベーションが、自治体と住民を甚大なリスクにもさらしています。
今日、世界中の公務員が目指す業務の卓越性を実現するには、サイバーレジリエンスを構築し、イノベーションとサイバーリスクのバランスを取ることが求められています。
サイバー攻撃のリスクにさらされる都市
都市は、拡大するサイバー攻撃の波の最前線にあります。都市の運営やサービス提供に使われるインターネット接続技術により、都市はさまざまなサイバー攻撃の高いリスクにさらされています。
ある報告書によるとある報告書、2021年にはランサムウェア攻撃を受けた地方自治体の割合が急増しました。調査対象のうち攻撃を受けた自治体は、わずか1年で34%から58%へと70%増加しました。また、同じ報告書によれば、ランサムウェアの支払額と支払い件数も増加しております。
サイバー攻撃は、都市とその住民に深刻な影響を及ぼすことがあります。例えば、2019年5月7日、米国のボルチモア市がランサムウェア攻撃を受け、数千台の政府機関のコンピューターが使用不能になり、ほかにも住民向けサービス数十件が機能不全に陥りました。
攻撃者は約80,000ドル相当の暗号資産を身代金として要求しましたが、政府は支払いを拒否しました。その代わりに、一般市民が利用する公園や公共施設の予算から600万ドルを充て、「サイバー攻撃への対処と環境の堅牢化」に役立てることを決議しました。
この脅威の拡大を受け、地方自治体の幹部はサイバーセキュリティの重要性を認識し始め、最高情報セキュリティ責任者(CISO)などの役職を設けるようになっています。この役職には地方自治体のサイバーセキュリティに対する最終的な責任が伴いますが、任命された人に、自治体のサイバーセキュリティを実際に実施し、管理する権限がないことも少なくありません。
あらゆる機関のデジタルセキュリティを確保するには、セキュリティ上の責任を負う個人に、解決策を実施し、脆弱性のある技術の調達に拒否権を行使し、機関全体のサイバーレジリエンスを形づくる権限も与えなければなりません。
サイバーレジリエンスに向けた先を見据えた取り組み
組織や都市で適切な説明責任とガバナンスの体制を整えると、政策枠組みを先回りして策定し、その進捗を追跡し、評価することへと自然につながります。
この目的に向けて、「地方自治体のサイバーレジリエンスに関するモデル政策」は、米国国立標準技術研究所(NIST)のサイバーセキュリティ・フレームワーク(CSF)である「特定」「防御」「検知」「対応」を取り入れ、公共部門で適用できるように修正しています。
この改訂版では、「特定」「対応」「復旧」を維持し、「防御」と「検知」を一つの機能に統合するとともに、「維持」という新たな機能を加えています。「維持」は、インシデントへの対応と復旧を進めながら、不可欠なサービスの提供を継続することに重点を置きます。
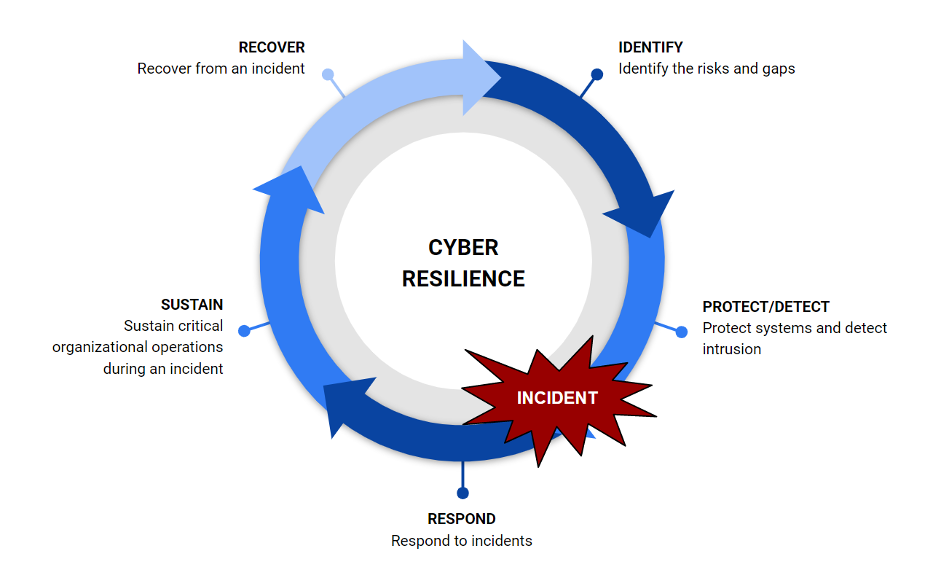
サイバー攻撃や障害が発生した場合、迅速に封じ込め、影響を軽減しなければなりません。そのような状況では、重要なサービスを継続するために、技術的な代替策と非技術的な代替策の両方が必要です。例えば、情報システムや運用システムの一部または全部が失われる可能性がある場合、デジタルインフラのアーキテクチャ上の能力を、サービス継続のために計画されたシナリオ別の支援で補う必要があります。
重大な危機の後には、サイバーセキュリティ能力を高めるための変革施策を実施すべきです。
堅牢なサイバー防御を確保するには、デジタルインフラやアプリケーションに対する定期的な侵入テストなど、先を見据えた対策が必要です。
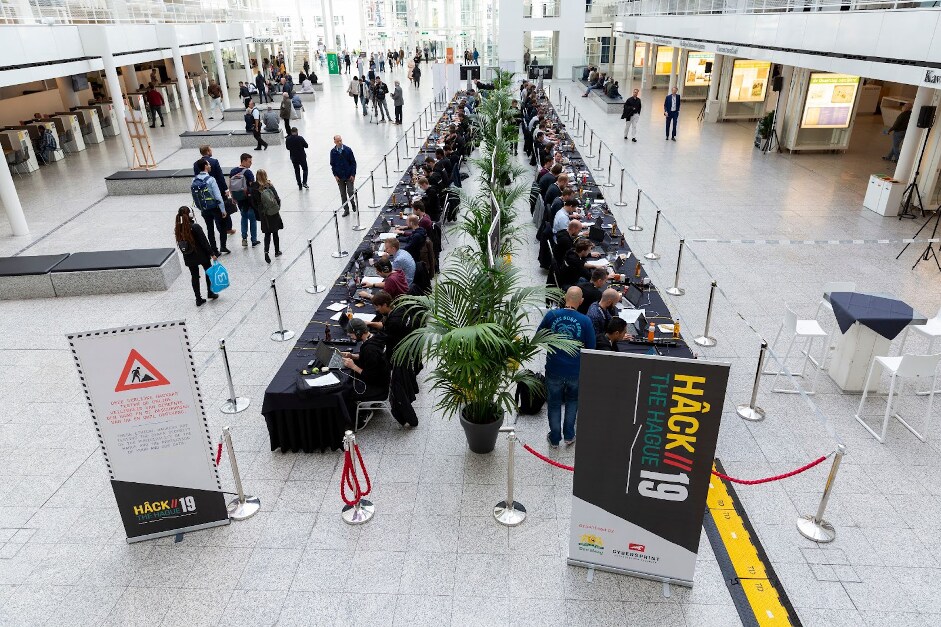
例えば、オランダのハーグ市は、「Hack The Hague」という年次ハッキングコンテストを開催しています。市当局は、倫理的ハッカーを市庁舎の一般公開エリアに招き、市とその取引先の稼働中のITシステム、アプリケーション、ウェブサイトを実際に攻撃してもらいます。

ハーグへのハッキングを善のために
Hack The Hagueは、市のサイバーレジリエンスに大きな価値をもたらします。高度な技能を持つ倫理的ハッカーは、市の防御担当者にリアルタイムでの対応を促し、脆弱性をできる限り迅速に修正させます。こうしたイベントを公開で開催することで、サイバーレジリエンスをめぐる対話が活発になり、ハーグ市とその職員、市民の意識と備えが高まります。
2021年の開催では、20カ国以上から集まった国際的なプロのハッカーと学生ハッカー206人が、125件の脆弱性を発見しました。その一部は重大なものでした。
世界各地で、多くの国や、その国々が責任を負う市民は、複雑に相互接続された技術システムに依存しています。こうしたシステムはデジタルであるだけでなく、建築環境にもますます組み込まれています。都市はこれらの技術を物理的な場所や地域社会に導入しているため、明白なサイバー攻撃の標的となっています。重要インフラや機密データが標的となる事態に備え、都市やその他の地方自治体は早急に準備を整える必要があります。
都市はそれぞれ固有の存在です。そのため、現在そして将来直面するサイバーリスクに対し、それぞれ独自の対応を取る必要があります。ただし、全体的な方向性を定めるうえでは、各都市は「地方自治体のサイバーレジリエンスに関するモデル政策」に示された原則とプロセス、すなわち「特定」「対応」「復旧」「防御/検知」「維持」を参考にできます。
そうすることで、社会における不可欠な役割に求められるサイバーレジリエンスを維持できます。



