エージェント型AIは、企業内で仕事が進められる方法を真に変えるものです。
それは単なる技術の進化ではなく、企業が正面から取り組むべきガバナンスとセキュリティの課題です。
エージェント型AIの時代に成功する組織は、可視性、明確なポリシーの境界、そして必要に応じて判断を監査し覆す能力を通じて、自律性を獲得していきます。
エージェント型AIは、企業内で仕事が進められる方法を真に変えるものです。私たちは、人間を支援するシステムから、推論し、判断し、自ら行動することを託されるシステムへと移行しつつあります。この変化はすでに進行しており、研究室やパイロット事業においてではなく、中核的な業務プロセスの内部で起きています。
なぜこれが重要なのか、はっきり申し上げます。AIシステムに自律性が与えられると、それらは権限を持つ業務上の主体となります。AIは行動を開始し、ツールやAPIとやり取りし、リアルタイムで結果に影響を及ぼします。その時点で、統制、監督、説明責任について組織が依拠してきた前提の多くは、もはや成り立ちません。これは単なる技術の進化ではありません。企業が正面から取り組むべき、ガバナンスとセキュリティの課題なのです。
アラート疲れから、能動的な防御へどう移行できるでしょうか?
サイバーセキュリティにおいても、エージェント型AIをより高度な形で活用・展開していくことになります。その中には、セキュリティオペレーションセンターでの活用も含まれます。セキュリティ業務は絶え間ない圧力にさらされており、アナリストは膨大な量のアラート、誤検知、インシデント対応の要請への対応を迫られています。脅威の規模と速度は、すでに人間の対応能力をほぼ上回っており、燃え尽き、人材の離職、そしてセキュリティの深さと事業の機動性との間の困難なトレードオフを招いています。多くの組織で、セキュリティはもはや人間だけでは勝ち目のない資源の争奪戦と化しています。
エージェント型AIは、この課題の解決を助ける決定的な戦力増強策となることが期待されています。この文脈において、エージェントはセキュリティイベントの監視、トリアージ、管理を自動化するインテリジェントなアシスタントとして機能します。アラートを分類し、イベントに文脈データを付加し、異なるシステムをまたいでシグナルを相関させ、人間による判断が真に必要なものだけをエスカレーションします。一部のエージェントは、事業環境の変化に応じてセキュリティおよびアクセスポリシーを動的に調整し、コンプライアンスを継続的に監視し、異常をリアルタイムで検知し、限定的な是正措置を自律的に講じるよう、すでに訓練されつつあります。
エージェント型AIの導入は、さらにサイバーセキュリティを事後対応型から事前対応型へと転換させるはずです。脅威が組織に損害を与える前に、それを特定して防ぐ役割を果たします。不審な活動を単に警告するのではなく、AIによるセキュリティは能動的な防御システムとなり、精度や可視性を犠牲にすることなく、機械の速度で運用することが可能になります。検知と対応までの平均時間は大幅に短縮され、死角は縮小し、人間のアナリストは、より高次の戦略や複雑な調査に集中するための認知的余裕を取り戻します。
なぜエージェント型AIは、乗っ取りではなく道具なのでしょうか?
セキュリティ業務におけるエージェント型AIの有効性は、代替ではなく補完にかかっています。サイバーセキュリティの専門知識は依然として希少であり、非常に価値があります。エージェントが特に優れて対応できるのは、人間の注意力を消耗させる反復的かつ大量の作業、すなわちアラートの分類、ログ分析、定型的な調査、そして基本的な脅威の相関分析です。エージェントは、人間が同時に監視することが難しいシステムやサイロをまたいで、疲労することなく継続的に稼働します。
エージェント型AIは膨大なデータセットを迅速に処理し、微妙なパターンを検知できるため、そうでなければ見逃されたり、発見が遅すぎたりする脅威を浮かび上がらせることができます。初期の導入事例では、すでにセキュリティ態勢の強化、運用上のレジリエンスの向上、そしてインシデント対応を遅らせていたボトルネックの大幅な削減が示されています。エージェント型AIにより、組織は人員を同じペースで増やすことなく、セキュリティの成果を拡大することができます。
エージェント型AIを責任ある形で展開し、拡大するにはどうすればよいでしょうか?
AIエージェントが組織内で展開・拡大されるにつれ、業務上の権限を制限する新たなガバナンス上のギャップが必ず生じるでしょう。エージェントの行動を検証するのは誰でしょうか?その意思決定ロジックを監査するのは誰でしょうか?エージェントの意図が望ましい結果から逸脱した場合や、最適化の目標が倫理上または規制上の制約と衝突した場合、組織はどのように介入するのでしょうか?
説明責任を伴わない自律的な効率化は、すぐに管理されていないリスクになります。アクセスポリシーの変更、システムの隔離、是正措置の開始を行える エージェントは、特権を持つ人間のユーザーと同等か、それ以上に厳格に統制されなければなりません。強固なガードレール、可観測性、監査可能性がなければ、組織は人為的ミスと引き換えに、機械主導の システミックな障害を招くリスクを抱えることになります。
エージェント型AIの導入と拡大がより速いペースで進むにつれ、企業にはセキュリティ、リスク、法務、事業部門のリーダーを結集した、正式なAIガバナンス評議会が必要になるでしょう。こうした機関は、どこで自律性が認められるか、どのような条件のもとで認められるか、そしてどのようなエスカレーション経路をたどるかを定めることになります。ポリシーのガードレールは、明示的で、執行可能であり、継続的に評価されなければなりません。あらゆる自律的な意思決定は、改ざん不可能な監査証跡に記録されなければならず、それによりインシデント後のレビュー、コンプライアンスの検証、継続的な改善が可能になります。
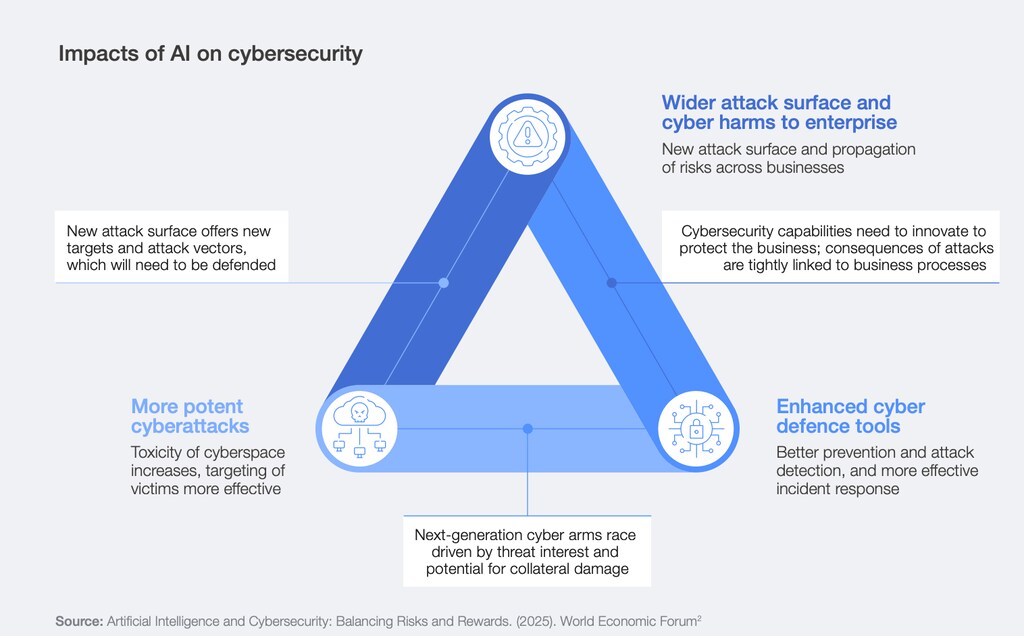
この懸念は理論上のものではありません。世界経済フォーラムの『グローバル・サイバーセキュリティ見通し2026』は、AI導入の加速によってサイバー攻撃の対象領域が拡大している一方で、組織はガバナンス、スキル、セキュリティ管理を導入のスピードに合わせることに苦慮していることを明らかにしています。AIシステムやエージェントが企業のワークフロー全体に拡散するにつれ、ガバナンスの欠如は、自動化の欠如よりも危険な結果を招く可能性があります。
エージェントの時代における成功は、可視性にかかっています。企業は、AIエージェントが何を行っているか、なぜそれを行っているか、そして自らの行動が環境全体にどのような影響を及ぼしているかを観察できなければなりません。これは、セキュリティ・プラットフォームが、エージェントの振る舞い、意思決定の経路、結果に関するリアルタイムのインサイトを提供できるよう進化しなければならないことを意味します。ポリシーは設計段階での予防の原則に基づいて設計され、エージェントが組織のリスク許容度に沿って明確に定義された境界内で運用されることを確保しなければなりません。
エージェントが行動する際、人間は必要に応じて、それらの行動を理解し、監査し、覆すことができなければなりません。結局のところ、可視性と統制は表裏一体なのです。
自律的な攻撃者 対 自律的な防御者
今後直面するセキュリティ上の課題は明快です。攻撃者はすでにAIを使って偵察を自動化し、手法を適応させ、機械の速度で活動しています。人間主導のプロセスだけでそれに対抗することは、もはや十分ではありません。企業は、双方に自律性が存在する環境に突入しつつあります。その結果は、その自律性がどれだけうまく統制されるかにかかっています。
エージェント型AIが本質的にリスクを伴うわけではありません。制約のない自律性こそがリスクなのです。エージェントの時代に成功する組織とは、可視性、明確なポリシーの境界、そして必要に応じて判断を監査し覆す能力を通じて、自律性を獲得していく組織です。このモデルにおけるセキュリティとは、より速く反応することではなく、自律的なシステムが意図をもって行動することを確実にすることです。ガバナンスを伴わない知能は拡大しません。拡大するのはリスクです。
フォーラムがリーダーのAIへの理解を助け、責任ある革新に向けて協働する方法
AI卓越性センターは、セクターを超えてリーダーをつなぎ、人工知能の急速な進化と、それが経済と社会に及ぼす影響を理解することを支援しています。AI導入に関連する機会、リスク、トレードオフについて、情報に基づいた対話を促進しています。
信頼できる場と協働イニシアチブを通じて、センターはパートナーが共通の理解を築き、AIの革新と活用に関する責任あるアプローチに向けて協力できるよう支援しています。