保険業界は何世紀にもわたってデータによって動かされてきました。従来、顧客には一連の質問が投げかけられ、より安全で暮らしやすくなる契約が作られてきました。
今日、データは保険業界の大きな変革の中核にあります。データは、顧客の期待や要望を高めた技術や情報ツールを顧客にもたらしています。顧客は、人生に価値を加え、モバイル端末からアクセスでき、他業界の追加サービスと一緒に提供される、シンプルな商品やサービスを求めています。
データは、新たな世代の保険を支えることで、こうした新たな期待に応えることを可能にします。例えば、実際の運転行動に基づく自動車保険、ウェルビーイングを促進する生命保険、水害や火災を防ぐスマートホーム技術、そして移動情報を活用してお客様とご家族を危険から守る旅行保険などがあります。
これは他の多くの業界にも当てはまります。データを活用したイノベーションが、ビッグテック、モビリティ、通信といった分野の競争環境を変革する様子を、私たちはすでに目にしています。
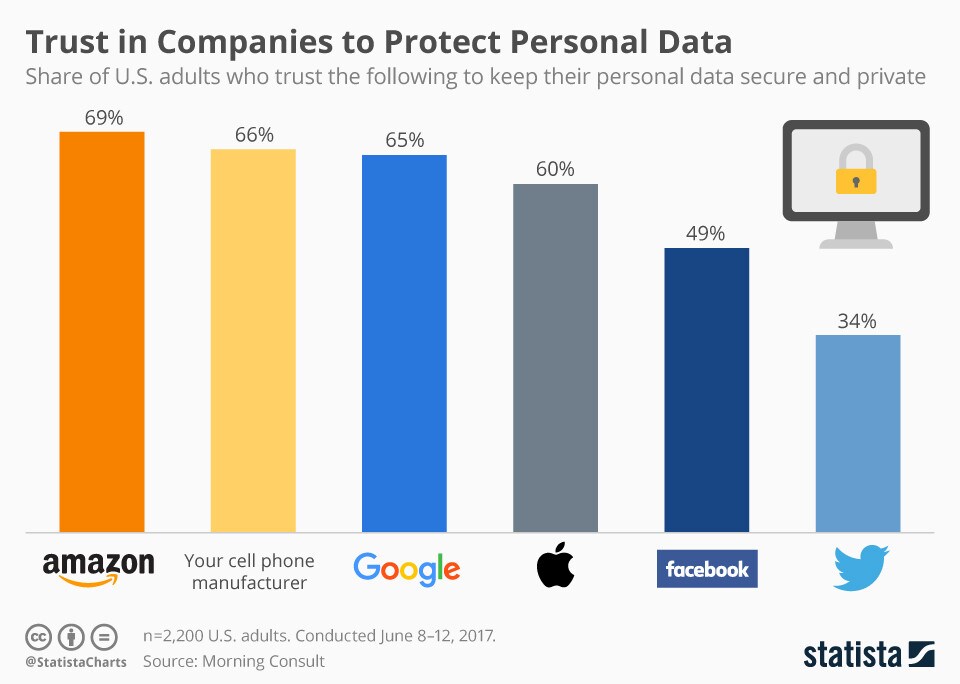
しかし、顧客は信頼が築かれて初めて、データへのアクセスを許可します。顧客は、自身のデータがどのように利用され、デジタルID がどのように保護されるのかについて、透明性を求めるのは当然のことです。
実際には、これは企業が自らに大きな問いを投げかけることを意味します。顧客データの出所、その利用、共有、保管、そしてセキュリティ手法についてです。こうした問いには、複雑な言葉遣いや形式的な対応を排し、誠実さと明確さをもって答える必要があります。また、顧客データが顧客の利益のためにどのように利用されるのか、そして損失や負の利用から守られるのかについても、明確にしなければなりません。
規制に準拠するだけでは、信頼を築くには不十分です。企業は、高い倫理基準へ自発的に取り組む必要があります。これは、人工知能、ビッグデータ、その他の高度な分析手法の利用に関して、次のような枠組みで求められていることを超えて取り組むことを意味します GDPR。
集団行動の必要性
こうした理由から、チューリッヒはグループ全体にわたるデータコミットメントを導入しました。これは、お客様が私たちにデータを共有する際の安全性に対するお客様の信頼に応える約束です。お客様の個人データを決して販売せず、透明性なしに共有することもありません。グループ全体で高いデータ保護基準を約束し、多くの場合、地域の法律や規制が求める水準を超えて取り組みます。さらに、データを活用することに努め、お客様の生活をより良くするための新たな方法を絶えず生み出していくことを約束します。
この誓約を完全に果たすには、集団行動が必要です。サイバーセキュリティを通じて顧客データを保護することは、その一例です。チューリッヒは、お客様のデータを守るため、サイバー脅威インテリジェンス、対応、フォレンジック、脆弱性管理の各チームを組み合わせた「Cyber Fusion Center」を設立しました。しかし、サイバー脅威は絶えず進化し、極めてシステミックになり得るため、一つの主体が単独で解決することはできません。世界経済フォーラムのような組織は、ステークホルダーを結集する上で重要な役割を果たしています。その一例が、「Centre for Cybersecurity」です。専門家を招集し、システミックなサイバーリスクに対処するとともに、その理解を深めるためのツールを作成しています。
データは新たな機会の地平を切り開いています。チューリッヒにとって、保険業界にとって、そして私たち全員にとってです。データの持つ可能性を十分に実現するためには、顧客を尊重し、保護しなければなりません。今、行動によって示すリーダーシップは、今後数十年にわたり、広範囲に持続的な影響を与えるでしょう。




