最近発生した世界規模のランサムウェア攻撃は、英国の国民保健サービスを含む世界各地の組織に影響を及ぼし、多くの人々にとって、サイバー攻撃がもたらし得る規模と物理的な影響を初めて実感させる出来事となった。犯罪者であるハッカーは、セキュリティ更新や修正が定期的に適用されていない「サポート終了」後のマイクロソフト製ソフトウェアの脆弱性を悪用し、WannaCryランサムウェアに感染したコンピューターを広げた。
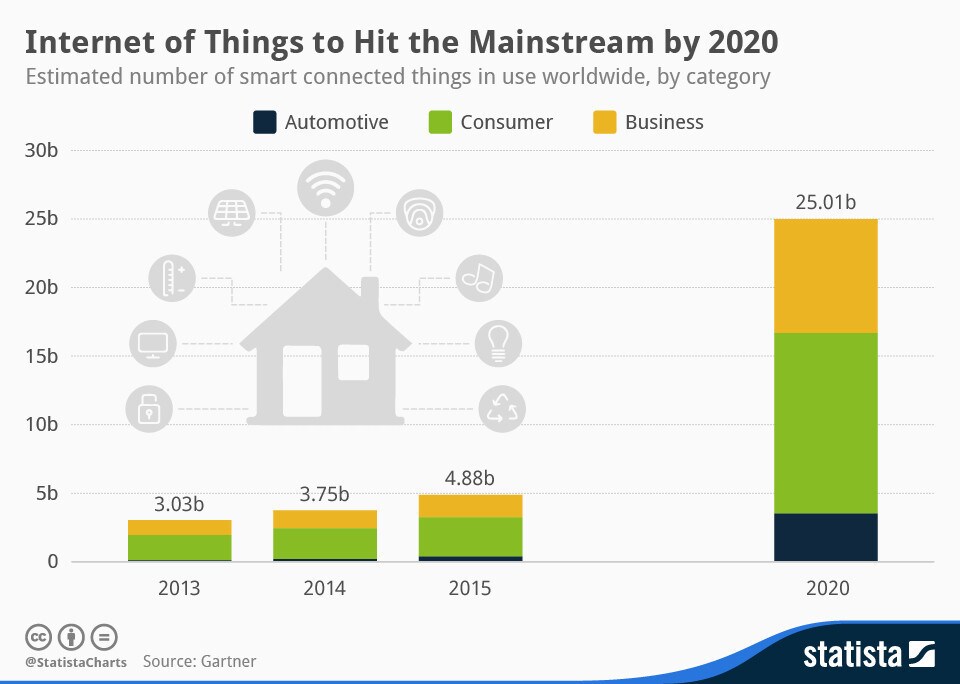
組み込みのセキュリティ機能がなく、修正プログラムを適用する機会もないまま稼働する、さらに脆弱な機器があったとしたらどうだろうか。いわゆるモノのインターネット(IoT)がもたらす問題は、まさにこれだ。2021年までに接続されると見込まれる225億台の機器がインターネットにつながることで、こうした機器を人質に取る機会は犯罪者にとって大きなものとなり、機器の提供者と利用者に深刻な影響を及ぼすだろう。
昨年、Dynのドメインネームシステム(DNS)サービスを停止させた大規模な分散型サービス拒否(DDoS)攻撃は、IoTを利用した攻撃に対する特定のプラットフォームの脆弱性を示した。この攻撃では、実行犯がTwitter、Netflix、Facebookなどの主要プラットフォームへのアクセスを数時間にわたって遮断した。この攻撃は、工場出荷時のパスワードが設定されたまま、あるいはセキュリティ機能が組み込まれていない、防犯カメラやベビーモニターなど、保護が不十分な家庭用機器を利用することで可能になった。
この攻撃は大きなものだったうえ、Dynの顧客に損失をもたらしたが、今回の攻撃のように病院や診療所などの重要インフラに影響を与えることはなかった。今回の攻撃では、患者記録へのアクセスを妨げることで、必要不可欠な治療が遅れるおそれがある。しかし、IoTはすでに重大な物理的影響をもたらしており、今後さらに大きな影響を及ぼす可能性もある。ごく無害に見える物でさえ、武器として使われ得る。
今週、11歳の少年が、IoTが攻撃に利用される脆弱性を実証した。サイバーセキュリティ会議に出席していた聴衆の機器をハッキングし、自分のテディベアを動かしたのだ。同様に、今年初めにはドイツ連邦ネットワーク庁が、ケイラ人形の破棄を保護者に勧告した。実際にハッキングされる脆弱性が確認されたためだ。スマートサーモスタットもハッキング可能であることが実証されており、自動車、 ベビーモニターやテレビも同様だ。
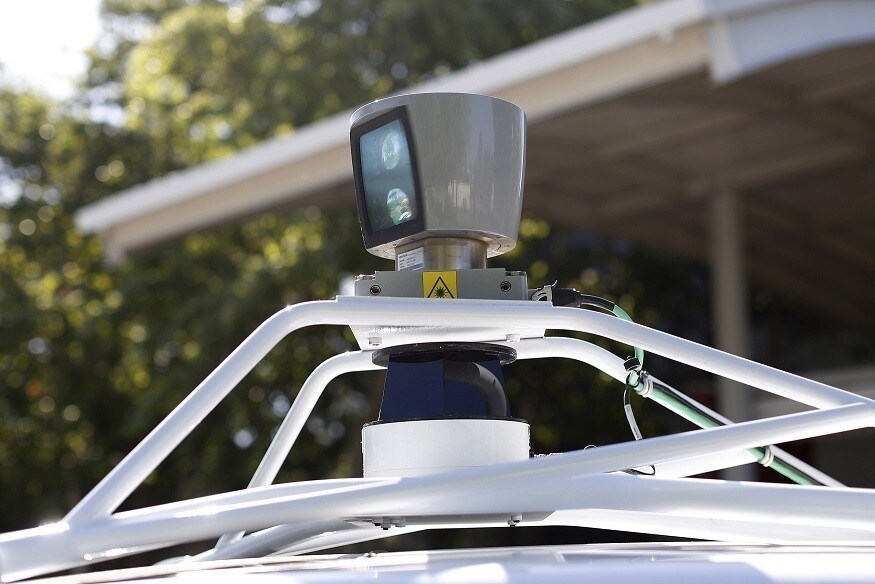
自動運転車はすでに公道で試験されており、推定では2020年までに公道を走る自動運転車は1,000万台に達する。自動運転車は、いわゆる自動車のモノのインターネット(IoAT)の一部だ。センサーとコンピュータープロセスから成るネットワークで、人為的ミスによる事故を減らし、最終的には道路をより安全にすると見込まれている。車両はセキュリティを考慮して設計され、セキュリティソフトウェアの修正や更新ができるため、より強固に保護される。しかし、ハッキングを完全に防ぐことはできない。完全に安全なものなどない。車の動作を制御するソフトウェアを通じて、車が実質的に乗っ取られたらどうなるか想像してほしい。目的地や速度、進行方向を変えられたり、単に自分の車から締め出されたりしたらどうだろう。
実際、センサーやソフトウェアが使われるあらゆる場所に、同様のリスクや脆弱性がある。セキュリティ専門家のブルース・シュナイアーはこう述べている。「もはや、コンピューターが組み込まれたモノを持っているのではない。モノが取り付けられたコンピューターを持っているのだ。」その対象は、家庭の設備、体内に埋め込む医療機器やウェアラブル医療機器、効率と質の向上を目的に公共サービスでテクノロジーを活用するスマートシティ、さらには送電網や鉄道システムなどの重要な国家インフラへと、ますます広がっている。
IoTのセキュリティ上の影響については研究が進められているものの、多くの機器はすでに市場に出回り、人々の家庭で使われている。機器が古くなり使われなくなっても、センサーには依然として脆弱性が残り、ネットワークシステムへの侵入を狙う者に悪用されるおそれがある。IoTを通じて消費者により深刻な影響を及ぼす大規模なハッキングが起きる前に、セキュリティ基準を徹底する必要がある。そうなれば、この急成長する経済への人々の信頼は損なわれる可能性が高い。
サイバーセキュリティ基準を引き上げる方法の一つは、保険業界を通じた取り組みだ。QBEやAIGなどの企業は、消費者や企業をサイバー脅威から守るうえで果たせる役割を検討しており、製品のセキュリティより価格の手頃さを優先する姿勢を改めるために必要な、サイバーセキュリティ文化の醸成に貢献している。これは、事業、産業、サービスのあらゆる側面と階層にサイバーセキュリティを浸透させることを意味する。
政府も、産業の規制や最低限のセキュリティ基準の徹底に、より積極的な役割を果たすことができる。IoTを守るための取り組みを強化しなければ、問題の解決は法廷に委ねられ、被害が生じた後に責任の所在が判断されることになりかねない。
最終的に、変化を促す最も強力な要因となるのは、セキュリティ上の脅威に対する消費者の認識の高まりと、より優れたセキュリティ基準を求める声かもしれない。今回の攻撃が、そうした認識を促すきっかけになる可能性もある。警戒を強めなければ、IoTは将来、さらに大規模で深刻な攻撃の機会を生みかねない。




