オンラインIDは膨大な経済的価値を引き出す可能性を秘めている一方で、プライバシーに関する大きな懸念が依然として残っている。
デジタルIDの主な2つの種類であるセントラライズド型とフェデレーテッド型は、データの管理権をサービス提供者の手に委ねている。
自己主権型IDは、ブロックチェーン技術を用いてこの管理権を取り戻すものだが、成功させるためには堅固なガバナンスの枠組みが必要である。
近年、さまざまなサービスのデジタル化が進み、電子商取引やソーシャルネットワーキングなど、日常生活において個人のIDをオンラインで利用する機会がますます増えている。実際、オンラインIDの利用により、2030年までに新興国のGDPの6%、先進国のGDPの3%に相当する経済的価値が引き出される可能性があると予測されている新興国のGDPの6%、先進国のGDPの3%。
一方で、ID情報の利用におけるプライバシーの問題に対する懸念が高まっている。例えば、米国では60%を超える人々が、収集された情報が企業や政府によってどのように利用されるのかについて懸念を抱いている。
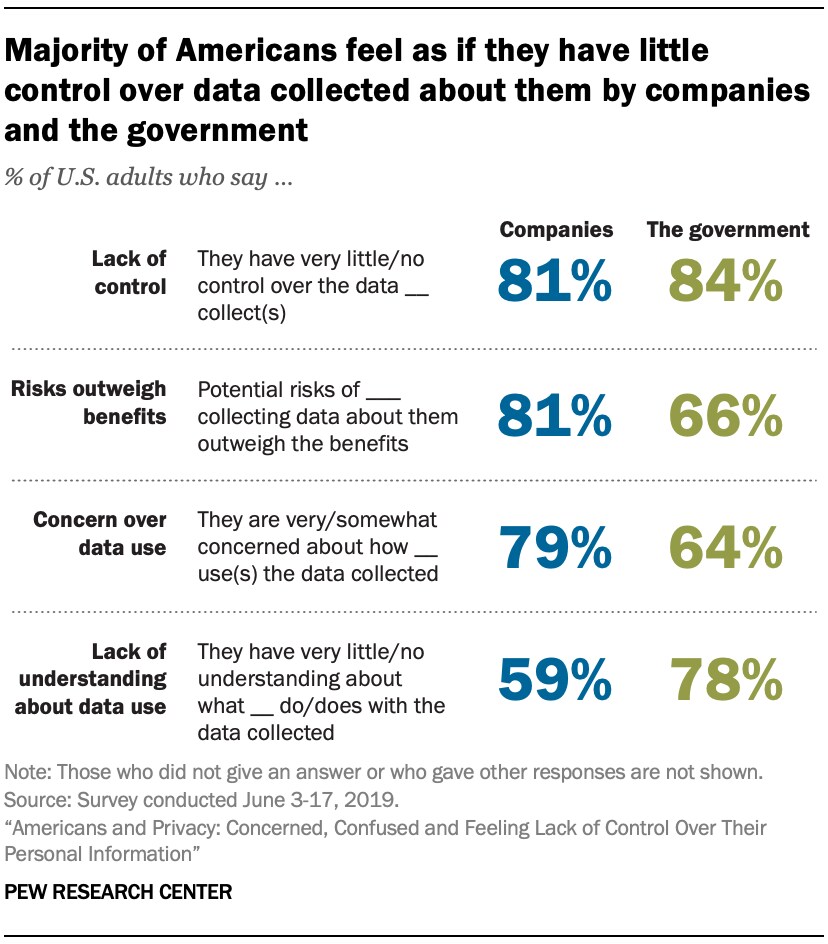
このように、デジタルIDの利活用と保護の両立は、世界的な社会課題となっている。こうした状況を背景に、EUの一般データ保護規則(GDPR)やカリフォルニア州の消費者プライバシー法(CCPA)などの個人データ管理に関する規制が、多くの国で強化されている。
現在のIDモデル:セントラライズド型とフェデレーテッド型
つい最近まで、デジタルIDを管理する主な方法は、セントラライズド型IDモデルとフェデレーテッド型IDモデルであった。
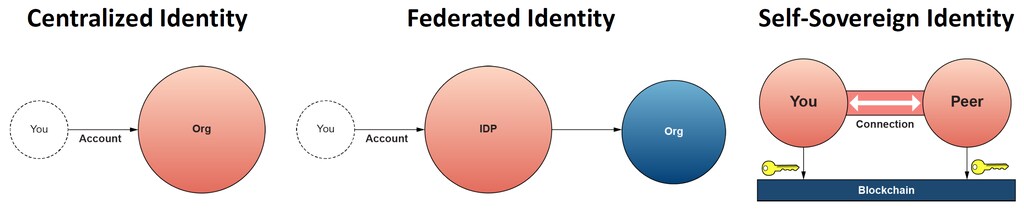
セントラライズド型IDモデルでは、各サービス提供者がユーザーのIDを管理する。ユーザーは、サービスごとに異なるユーザー識別子やパスワードなどの認証情報を使用してサービスにアクセスする。セントラライズド型IDモデルは今日広く利用されている。しかし、ユーザーの視点からは、サービスごとに認証情報を管理する必要があること、サービスごとにIDが断片化すること、サービス運営者にIDの管理権を委ねることなど、さまざまな欠点がある。
フェデレーテッド型IDモデルでは、複数のIDプロバイダーが相互に合意を結び、共通の信頼の枠組み、すなわち「フェデレーション」の下で運用される。いずれかのIDプロバイダーにIDを持つ者は、他のIDプロバイダーのサービスにアクセスすることができる。例えば、GoogleアカウントやFacebookアカウントを使用して新しいサービスにログインするケースがこれにあたる。しかし、現在のフェデレーテッド型IDサービスの大半は、信頼されたID検証者としての役割を一つのサービス提供者のみに依存している。
セントラライズド型IDモデルと比較すると、フェデレーテッド型IDモデルは管理すべき認証情報が少なくて済むため、ユーザーの利便性は向上するが、IDの主権は依然としてIDサービスプロバイダーに帰属したままである。また、ある認証情報が漏えいすると、複数のサービスへの不正ログインにつながるリスクも生じる。
新たな自己主権型IDモデル
これらの問題に対処するため、自己主権型IDという概念が提唱されている。自己主権型IDの普遍的な定義を見出すことは難しいものの、その中核となる考え方は、ユーザーが自身のID データ、その利用方法、および利用者について、管理権と自律性を与えられることであると言えるだろう。
自己主権型IDでは、ユーザーは信頼できる第三者機関によってデジタル署名されたID情報を保有する。ユーザーがID情報を提供する際には、ID情報の利用者に提供する前に、自らもその情報にデジタル署名する。デジタル署名を検証するためのユーザーおよび第三者機関の公開鍵は分散型台帳に記録され、ID情報の利用者はこれを用いて提供された情報を検証する。このようにして、ユーザーは特定の中央管理者に依存することなく、自身のID情報を管理することができる。
この技術を用いたサービスのデモンストレーションは、すでに進められている。例えば、Kivaは、シエラレオネにおいて信用履歴を構築するため、自己主権型IDに基づくIDプロトコルを構築している。また別の例としては、COVIDクレデンシャル・イニシアチブ(「CCI」)がある。同団体は、個人がCOVID-19からの回復、抗体検査での陽性反応、またはワクチン接種を受けたことを証明できる、自己主権型IDに基づくデジタル証明書の開発に取り組んでいる。
自己主権型IDの利用は多様な分野で推進されているが、対処すべき課題は依然として多く存在する。その課題の一つが相互運用性の確保である。自己主権型IDが既存のすべてのID管理システムに取って代わる可能性は低く、むしろそれらと併存しながら利用されると考えられる。また、将来的にはさまざまな自己主権型の実装が登場することも予想される。したがって、既存のID管理システムや他の自己主権型IDシステムとの相互運用性が求められる。
世界経済フォーラムはデジタルIDに関して何に取り組んでいるのか?
鍵管理も課題である。自己主権型IDでは、ID情報はユーザーが保有するウォレットに保管される場合があり、そのため鍵管理がこれまで以上に重要になる。したがって、ユーザーが自身の秘密鍵を適切に管理できるよう、使いやすいソリューションが求められる。また、一定数のユーザーが鍵を紛失することも想定されるため、鍵の回復メカニズムも不可欠である。自己主権型IDはユーザー自身がID情報を管理するモデルであるが、子どもや高齢者など、自らID情報や鍵を適切に管理できないユーザーが存在する場合もある。このため、ユーザーに代わって鍵を管理する仕組みも重要である。
自己主権型IDは、自身のデータを管理できるようにする有望な技術である。しかし、この技術の真の価値を実現するためには、その運用のためのガバナンスの枠組みを確立することが不可欠である。




