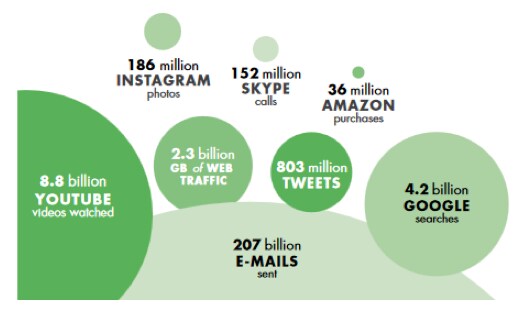
国家安全保障の分野では長らく懸念の原因と認識されてきたサイバーリスクは、付加価値のますます大きな割合がICTを活用して生み出されるようになるにつれ、マクロ経済の観点からも脅威と捉えられるようになっている。2012年、情報産業だけでOECD地域の総付加価値の6%、雇用の4%、総固定投資の12%を占め、ICT関連特許は特許協力条約に基づいて出願された全特許の40%を占めた(OECD 2014, 2015)。2014年には、デジタル部門(ICTを活用する全産業のうち狭い範囲の一部)は英国で140万人を雇用し、経済の7.3%を占めた(英国文化・メディア・スポーツ省 2016)。これらは、デジタル技術が経済全体にもたらす付加価値の規模を示す、きわめて控えめな下限値である。デジタル化が広く浸透している様子を示す別の示唆的な描写として、世界銀行(2016)はインターネット上の典型的な一日を描いている。
デジタル化は急速に広がっているだけでなく、その性質上、経済における相互接続性を深めている。そのため、サイバー攻撃の影響は個々の被害者が受ける損害にとどまらない。同様に、サイバーセキュリティへの不安が広く認識されれば、知識集約型の分野で技術導入や貿易統合のペースが鈍り、生産性が損なわれるおそれがある(世界経済フォーラム 2014)。
サイバー空間をより安全にするには、サイバーセキュリティは優れたコーディングだけの問題ではなく、経済的インセンティブの問題でもある、いや、むしろ主として経済的インセンティブの問題であると理解する必要がある。
15年以上前、アンダーソン(2001)は、各国における現金自動預け払い機(ATM)詐欺の発生率は、詐欺犯の技術力ではなく、賠償責任のルールに左右されると指摘した。顧客の犯罪意図が立証されない限り銀行が損失を負担する米国では、損失がカード保有者の負担となる法域に比べ、詐欺の発生ははるかに少なかった。
しばしば国家が支援する「高度で持続的な脅威」(APT)と呼ばれる巧妙な攻撃は、サイバーセキュリティ問題の重要な一部であることは確かだ(国際戦略問題研究所 2016)。しかし、大きな被害は、基本的なセキュリティ研修、広く入手できる防御ソフトウェア、適切な組織的慣行を組み合わせれば防げる単純な攻撃によって生じることも多い。2013年、米小売大手ターゲットの販売時点情報管理(POS)システムが侵害され、約3億ドルの損失が発生した。犯罪者は、セキュリティ対策が手薄な空調サービス事業者から盗んだアカウントを使ってシステムに侵入した。2017年には、ハッカーが「ドメインネームシステム(DNS)ハイジャック」と呼ばれる基本的な手法を使い、ブラジルの銀行のオンライン業務すべてを約5時間にわたって偽の「フィッシング」サイトに転送し、ログインを試みた顧客全員の認証情報を盗んだ。
「モノのインターネット」(IoT)、すなわちインターネットに接続された、あるいは「スマート」な機器が物理世界で動作するネットワークの拡大は、未知の新たな領域を切り開く。そして、技術面と経済面の双方でサイバーセキュリティに取り組まなければ、その導入が後退するリスクと、大きな可能性を持つ新技術との間にあるトレードオフを示している。IoTを介した攻撃はすでに発生している。2016年には約10万台のデジタルビデオレコーダーとウェブカメラが、TwitterやRedditなどのソーシャルプラットフォームの運営妨害に使われた。2017年には、ハッキングされた自動販売機によって大学全体がオフラインになった。
政策上の解決策と課題
こうした事案は、サイバーセキュリティへの民間の最適な投資を妨げるさまざまな市場の失敗を是正する政策によって防止できる。政治的意思に加え、適切な政策を実現するうえでは二つの障害がある。サイバーセキュリティのミクロ経済学に対する理解が不十分なことと、サイバー攻撃に関する信頼できる透明性の高いデータが不足していることだ。
アンダーソンとムーア(2011)は、サイバーセキュリティの欠如を左右する主なミクロ経済的要因を示している。第一に、ハードウェアとソフトウェアの市場にはネットワーク外部性がある。つまり、製品の使用価値は利用者の数が増えるほど高まる。ネットワーク外部性は先行者利益を生む。十分な利用者基盤を最も早く獲得した生産者が標準を確立し、それがさらに多くの利用者を呼び込む。この仕組みはハードウェアとソフトウェア市場の寡占構造を支え、「まずリリースし、後で修正する」という開発モデルを生み出した。顧客がセキュリティをまだ不可欠と捉えていないため、市場投入までの時間を最短にしようと競うなかでセキュリティは見過ごされ、多くの脆弱性が製品に組み込まれてしまう。
第二に、サイバー上の脆弱性には負の外部性がある。侵害によるコストは、直接の被害者だけが負担するとは限らない。多くのコンピューターシステムには、システムの所有者以外の主体に関する貴重な情報が保存されている。例えば、医療保険会社アンセムやメールサービス事業者ヤフーへの攻撃は、機密性の高い医療記録や個人的な通信に不正にアクセスされたすべての顧客に被害を及ぼした。また、ハッカーはしばしば間接的な攻撃手法を使う。最終的な標的を直接狙うのではなく、まず見つけた無防備なコンピューターを乗っ取り、そこから攻撃を仕掛ける。ボットネットと呼ばれる、乗っ取られたコンピューターのネットワークには、数百万台が含まれることもある。
こうした事情があるにもかかわらず、サイバーリスクへの認識は依然として総じて低い。何らかの外部性がまったく存在しないとしても、多くのITシステム利用者はリスクを理解していないため、セキュリティに十分な投資をしないだろう。リスクを理解していたとしても、利用者と防御システムのベンダーとの間には依然としてプリンシパル・エージェント問題が存在し、保護が最適な水準を下回るおそれがある。ハードウェアとソフトウェアのメーカーはこれまで、安全性の低い製品に対する責任を回避してきた。コンピューターコードに避けられない誤りに金銭的負担を課せば、イノベーションへの意欲を損なうというのがその主張だ。最近、次のように指摘したエコノミスト誌(2017年)によれば、ハッキングされた自動運転車が人をはねた瞬間に、世論と立法者の姿勢は大きく変わる可能性がある。
負の外部性をなくすため、いくつかの選択肢が提案されている。その多くは、侵害のコストを内部化する必要性と、IoT対応の洗濯機を乗っ取られて石油会社への攻撃に利用された一般市民に、損害賠償を強制すべきではないという考えとの均衡を図るものだ。一例が選択的責任であり、インターネットサービスプロバイダー(ISP)などの専門事業者が、自ら管理するネットワークを経由した攻撃のコストの一部を負担する。
OECD加盟国の多くは、市場の失敗に部分的に対処するサイバーセキュリティ法制の整備に着手している。例えば、個人データの管理者に対し、不正アクセスされた情報の所有者へ侵害を開示するよう義務付けたり、障害が一般市民に損害を与えかねない重要インフラにセキュリティ要件を課したりしている。技術集約型でセキュリティ意識の高い分野では、厳格な国内法上の義務を、国際的な規制基準やベストプラクティスが補完している。
あらゆる種類のハッカーにとって非常に魅力的な金融部門(Maurer et al. 2017)は、こうした各層の相互作用をよく示している。先進国では、法制度により金融機関は他の大半の企業よりも厳しい監督を受け、コンプライアンス要件や賠償責任のルールも厳格である。例えば2018年から、EUの決済サービス事業者は新たな決済サービス指令(PSD2)を遵守する必要があり、同指令はすべてのデジタル決済に非常に高いサイバーセキュリティ基準を義務付ける。
中央銀行やその他の金融規制当局は、監督対象機関に重大なサイバー事案の開示などを義務付けることもできる。同時に、法的拘束力はないものの国際的に認知され、国内法の実施に際して参照されるセキュリティ基準の策定に協力することもできる。国際決済銀行と証券監督者国際機構は、金融システムの安全性向上に向けた国境を越えた取り組みを促進した。その結果、金融市場インフラのサイバー・レジリエンスに関するガイダンス(BISおよびIOSCO 2016)が策定された。このガイダンスは技術面に限らず、ガバナンス、人間的要因の役割、情報共有の重要性も扱っている。
こうした取り組みは、新たな危機的状況に直面するリスクを軽減するが、なくすことはできない。例えば、大規模な金融機関が完全に支払い能力を備えていても、サイバー攻撃によって業務を遂行できなくなる可能性がある。個別の部門を守ることは有益だが、それだけでは不十分だ。経済全体を対象とする政策が必要である。周囲の環境が安全でなければ、サイバー空間のどこも安全ではあり得ない。既存の法制度の大半とは異なり、政策は個人データに関わる攻撃だけでなく、あらゆる種類の攻撃を対象とし、重要インフラや特定のサービス提供者だけでなく、すべての経済主体に適用されるべきだ。
データの空白:政策上の重要課題
深刻なデータ不足が、適切な政策設計を妨げている。一般の企業はどの程度脆弱なのか。どれほどの頻度で攻撃されているのか。セキュリティ対策のコストはいくらなのか。こうしたことはほとんど分かっていない。メディアで頻繁に引用される統計は、サイバー防御を専門とする企業が提供しており、明らかな利益相反を伴ううえ、基礎となるミクロレベルの情報は公開されていない。適切な質と透明性を備えたデータを作成しようとする試みは、ごくわずかしか行われていない。
一例として、英国政府の「サイバーセキュリティ侵害調査」がある。2016年に初めて実施され、最新の結果は2017年4月に公表された(英国文化・メディア・スポーツ省 2017)。調査によると、英国企業の46%が聞き取り前の12か月間に少なくとも1回のサイバー攻撃を受けており、侵害の発生率は企業規模とともに上昇し、大企業では68%に達した。攻撃による平均被害額は比較的 modest で、大企業では19,600ポンドだったが、分布は非対称だった。データセットに記録された最も深刻な侵害では、復旧費用だけで50万ポンドに上った。
イタリア銀行も、詳細度はやや劣るものの、同様の調査を実施した(Biancotti 2017)。長年行われてきたイタリアの製造業および非金融サービス企業の調査を活用したものだ。サイバーセキュリティ対策を一切講じていないと回答した企業は2%未満だったにもかかわらず、2015年9月から2016年9月の間に、約3分の1がサイバー攻撃による何らかの被害を受けた。回答者の一部が報告をためらったり、攻撃を検知できなかったりすることを考慮するため、欠損値補完モデルが開発された。これにより、対象期間中に攻撃を受けた企業の割合は45.2%に上昇し、大規模企業、ハイテク企業、国際的な事業展開を行う企業は平均より深刻な影響を受けていた。
これらのデータは、政府や公的機関に警鐘を鳴らすべきだ。適切な技術的、経済的、法的対応を策定するため、国際的に調和した定義に基づき、研究者が無償で利用できるこの種の情報が、早急にさらに必要である。




