製造業者へのサイバー攻撃は、重大な連鎖的影響をもたらす可能性があり、サプライチェーンに沿って業界の枠を超え、他の組織にまで広がることさえあります。
生産を停止することによる費用と事業への影響のため、製造業者がサイバーセキュリティに対応するためのシステム変更やアップグレードを行うことは困難です。しかし、これにより製造業者はサイバー攻撃の格好の標的にもなっています。
次の3つの主要な原則に従うことで、製造業者はサイバーレジリエンスを組織文化に組み込み、自社のセキュリティと、事業ネットワーク内の他の組織のセキュリティの強化に役立てることができます。
製造業は世界経済に欠かせない要素であり、消費財、電子機器、自動車、エネルギー、ヘルスケアなど多様な産業を包含しています。その世界的な広がりと影響力により、輸出、イノベーション、生産性向上において重要な役割を果たしており、世界中で経済発展を後押ししています。
製造生産拠点が世界中に広がることで、生産者がしばしば同時に消費者でもある複雑なサプライチェーンが生まれています。製造業は、物流、エネルギー、情報技術などの他の分野とも本質的に密接に結びついています。そのため、製造プロセスにおける混乱は、他の多くの分野、さらには世界中へと連鎖的に波及する可能性があります。
過去10年間で、製造業は急速なデジタル変革を遂げてきました。イノベーションを取り入れデジタルツイン、ロボティクス、人工知能、クラウドコンピューティング、産業用モノのインターネット(IIoT)などを活用しています。こうした進歩は成長と効率性を促進する一方で、業界をサイバー脅威にさらすことにもなっています。
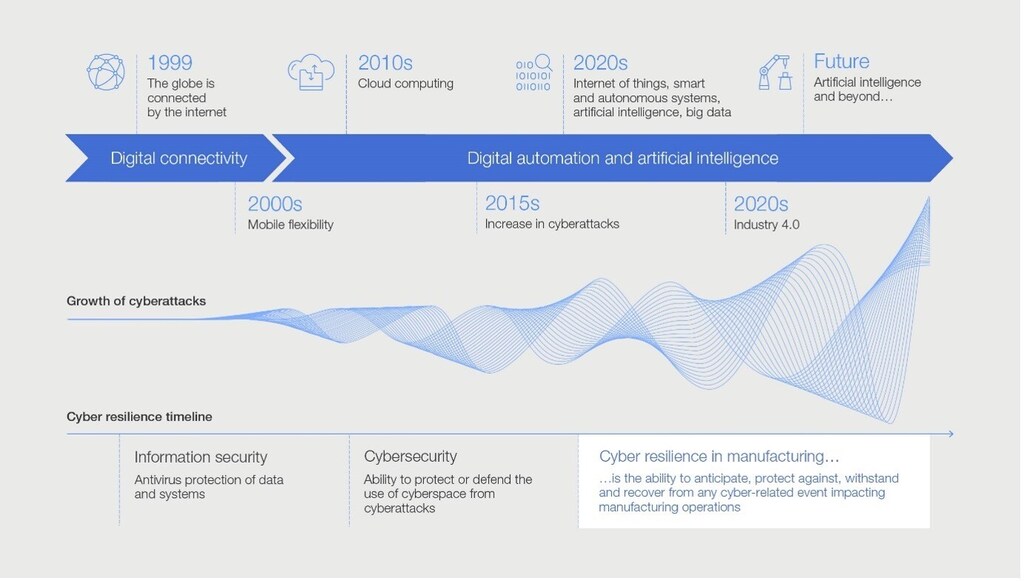
サイバーセキュリティ攻撃の増加
孤立したシステムから相互接続されたシステムへの移行は、インターネットの普及、さらにはクラウドコンピューティングの台頭とともに、産業組織にとってサイバーセキュリティ上の課題を高めてきました。特に、組織によってサイバーセキュリティへの投資の重視度が必ずしも同じではないためです。サプライチェーン全体でのデータ交換が増えることで、これらのリスクはさらに高まります。その結果、サイバーリスクは体系的かつ伝播しやすく、単一の主体の理解や管理を超えることが多くなっています。
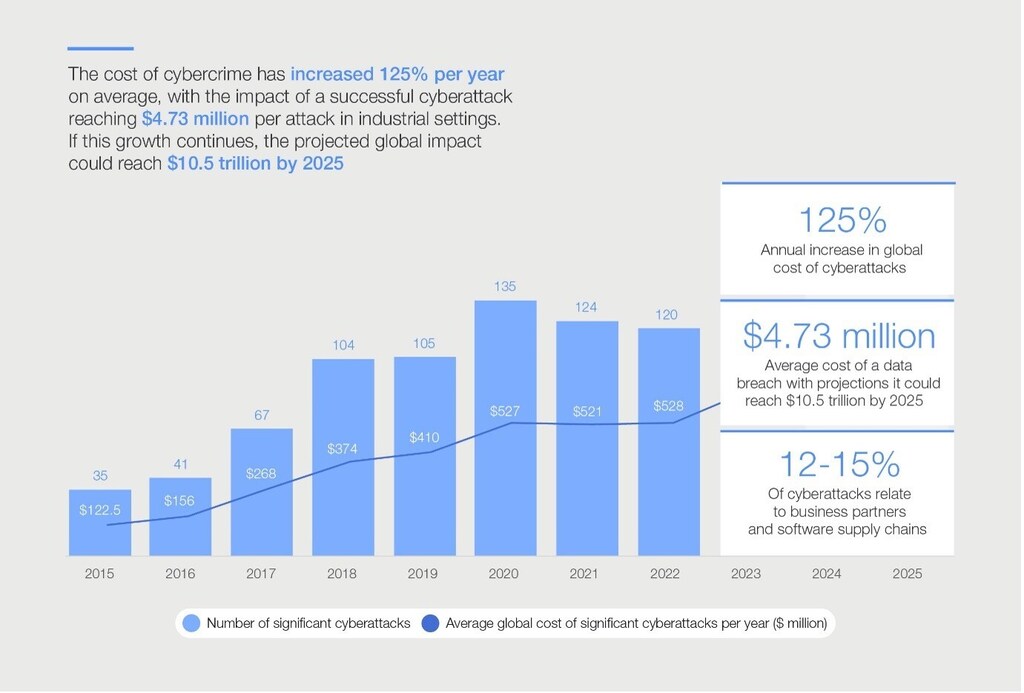
実際、接続性の向上とデータの透明性の高まりにより、製造業は3年連続で最もサイバー攻撃の標的となる分野となっています。現在、攻撃全体の25.7%を占めており、そのうち71%でランサムウェアが関与しています。製造業の組織は、ダウンタイムへの許容度が低いことや、他分野と比べてサイバー成熟度が比較的低いことから、ランサムウェアにとって特に利益が大きく、攻撃しやすい標的となっています。
製造企業は、生産サイクルが長期にわたることや、製造ラインの再設計に多額の投資が必要となることから、サイバーレジリエンスへの投資で遅れをとることがしばしばあります。例えば2024年2月には、ドイツのバッテリーメーカーが、IT システムへのサイバー攻撃により、5か所の工場で生産を停止せざるを得ず、2週間以上にわたって影響が続きました。
この分野への攻撃コストは毎年125%増加しており、サイバーリスクは現在、製造業者にとって3番目に大きい外部リスクとみなされています。
サイバーレジリエンスの文化を構築する
製造業は、5つの側面にわたってサイバーレジリエンスを構築する上で課題に直面しています。中でも最も大きいのは、企業(またはオフィス勤務)環境と産業環境の間にある文化的な考え方の隔たりです。後者では、サイバーの安全性よりも物理的な安全性が優先されることがよくあります。この隔たりは、サイバーレジリエンスの取り組みにとって大きな障壁となっています。
技術的な課題も大きな障壁となっています。老朽化したレガシーシステムと、産業用制御システム内に接続された資産の数が相まって、多くの製造組織は高度なサイバー脅威を防ぐ準備ができていない状態にあります。
製造業者は、セキュリティ強化やアップグレード、またはサイバー攻撃への対応のために工場の稼働を停止することにも、しばしば消極的です。業界の広範なエコシステムへの依存と相まって、これによりサイバーレジリエンスの維持は困難になっています。さらに、経済的要因、市場の力、地政学的問題の間の動的な緊張から、戦略的な課題も生じています。例えば、製造業は世界的なインフレや エネルギーコストの上昇といった外部要因の影響を受けています。最近の報告書では、ロックウェルが、これらの他の要因に次ぐ製造業者にとって3番目に大きな障害としてサイバーリスクを挙げています。
さらに複雑なのは、製造業者が、人と製品の安全、データ保護、サイバーセキュリティに関する様々な規制や業界標準に対応しなければならないことです。企業の事業運営が分散している場合、この状況はさらに難しくなります。ほとんどの製造業者は世界中に工場を持ち、独自の意思決定の方法や優先事項を持つ可能性のある子会社とも協力しています。多様な規制環境にまたがって事業を行うことは、複雑さをさらに増すだけです。

製造業のサイバーレジリエンスを高める3つの方法
こうした複雑さにかかわらず、製造業は新たな技術を安全な方法で活用するために、サイバー上の課題に対処しなければなりません。この文脈で、世界経済フォーラムのサイバーセキュリティセンターおよび先進製造・サプライチェーンセンターは最近、製造業全体のサイバーリーダーのコミュニティを招集し、主要な課題を議論するとともに、ベストプラクティスを特定しました。
その成果をまとめたプレイブック『Building a Culture of Cyber Resilience in Manufacturing』では、3つのサイバーレジリエンスの原則が示されています。
1. サイバーレジリエンスを事業上の最優先課題とする。この原則は、文化的な変革と包括的なサイバーセキュリティ・ガバナンスの必要性を強調しています。また、予算とリソースを確保することの重要性や、サイバーセキュリティがすべての関係者に受け入れられる目標となるよう、インセンティブを設けることの重要性にも触れています。
2. 設計段階からサイバーレジリエンスを推進する。これは、プロセスとシステムのあらゆる側面にサイバーレジリエンスを組み込むことを意味します。新たな製品、プロセス、システム、技術の開発にサイバーレジリエンスを組み込むには、リスクベースのアプローチを用いる必要があります。
3. エコシステムに関与し、管理する。
この原則は、信頼できるパートナーシップを育み、関係者のセキュリティ意識を高めることの重要性を強調しています。サプライチェーン上の他の主体を一つの組織が支配するのではなく、エコシステムのアプローチでは、事業ネットワーク内のすべての主体が協力して、サイバー犯罪などの問題に取り組むことを促します。
このような接続性の向上は、リスクの増大を意味するべきではありません。実際には、組織のリスクへの曝露を移行させたり、さらには徐々に改善したりするのに役立ちます。そのため、接続性は組織のサイバーセキュリティ・プログラムに大きな利点をもたらします。かつては孤立していて企業にとって可視性が低かったシステムも、より大規模かつ効果的に管理できるようになります。
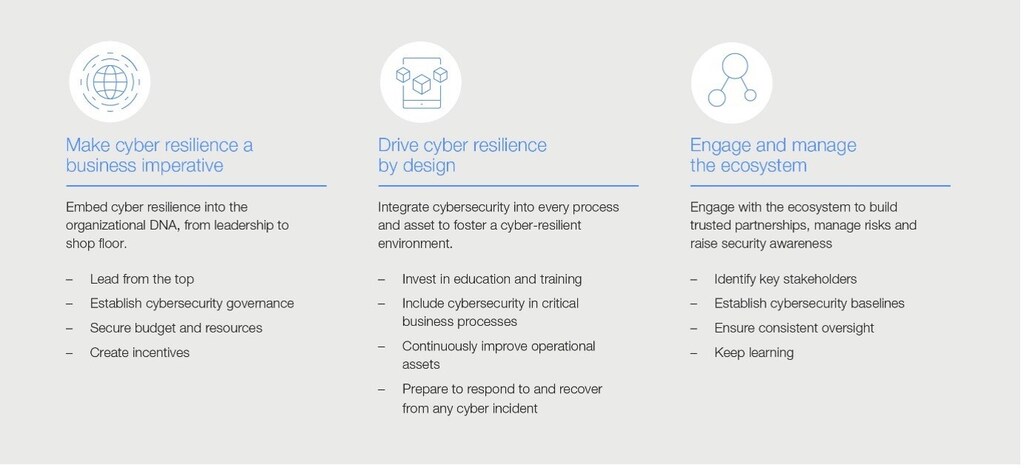
これら3つの原則は相互に関連し、互いに補完し合っています。17の実際の製造業の事例によって裏付けられており、そのため、あらゆる製造業の分野や地域に適用可能です。デジタル化が進む中、製造業の組織は、堅牢なサイバーレジリエンス文化の構築を優先するためにこれらの原則を活用しなければなりません。これにより、業界は拡大するサイバー脅威の状況をより効果的に乗り越えられるようになるでしょう。
サイバーセキュリティセンターの産業・パートナーシップ責任者であるAkshay Joshi、リードのFilipe Beato、リサーチ・分析スペシャリストのGiulia Moschettaも、本記事に寄稿しています。