パンデミックは、サイバー犯罪者に新たな機会をもたらしました。
リモートワークからフィッシング詐欺まで、サイバーセキュリティへの取り組み方を全面的に見直す必要があります。
注力すべき領域は以下の3つです。
サイバーセキュリティに関しては、恐怖感と緊急性の意識が、人間を悪用する最も強力な手段の一つであり、このことは新型コロナウイルス感染症(COVID-19)パンデミックの初期段階で明らかに見られました。
3月、COVID-19の緊急事態に関連した詐欺やフィッシングの試みが始まりました。その中には、WHOやその他の国際機関・政府機関などの権威ある機関になりすましたものも含まれていました。パンデミックの初期には、在宅ユーザーやリモートワーカーの保護に対する備えの不足が、どのように逆襲をもたらすかも明らかになりました。
パンデミックは確かに世界を変えました。そしてそれにはサイバーセキュリティも含まれます。ポストパンデミックの世界でのこの3か月間を振り返ると、3つの特徴的な点が浮かび上がります。
ポストパンデミックの世界における課題
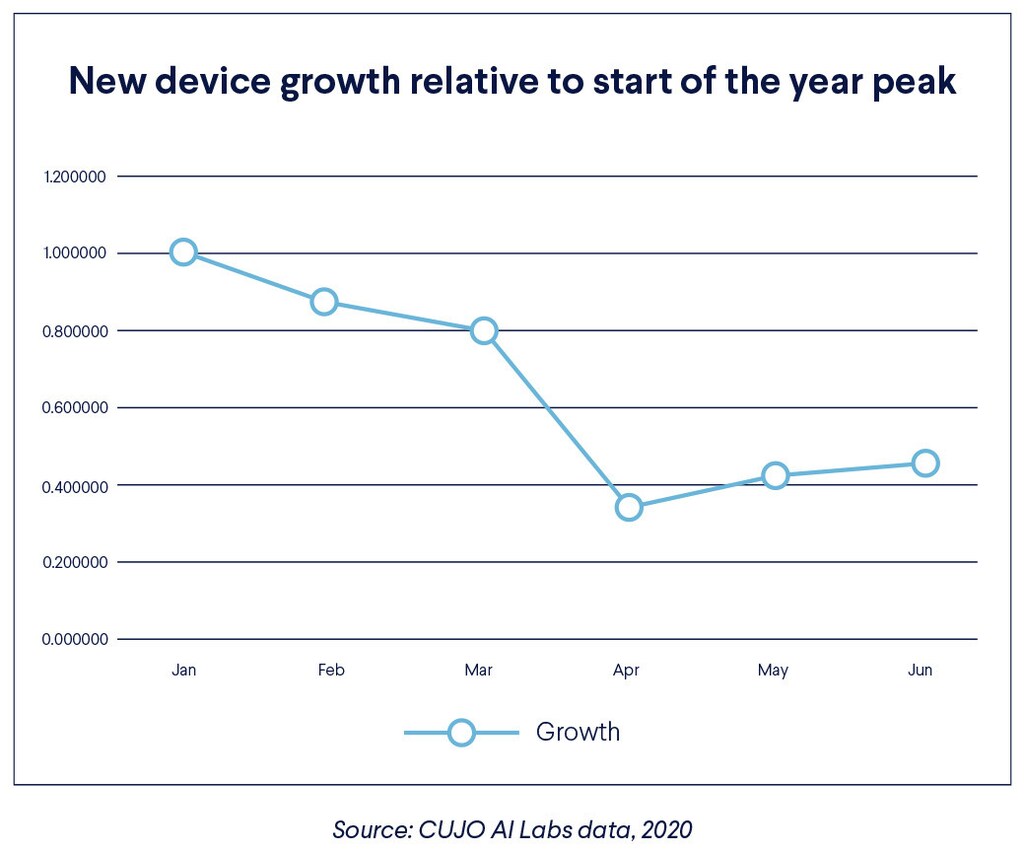
ロックダウン中、自宅にいる人々はオンラインで過ごす時間が以前よりも大幅に増えました。当社のデータによると、3月から5月にかけて、平均的な世帯のインターネット利用量は20%増加しました。これはインターネットトラフィックを生成する主体の増加を示唆するものと考えられますが、意外にも、エンドユーザーの自宅に新たに出現する機器の数は、ほぼ50%減少しました。利用者が不要な機器の購入を控えたためです。公衆の行動や隔離のための外出自粛勧告に加え、郵便業務の停止または縮小も、全体的な減少の一因となりました(下図参照)。
大企業や中小企業(SME)は、新たな「全面リモート」の現実に合わせて、事業プロセスを迅速に適応させる必要に迫られました。企業は通常、リモートワーク環境やデバイスのセキュリティよりも、業務の中断のないサービス提供を優先してきました。そのため人々は、消費者向けのソリューションによってのみ保護された(あるいはまったく保護されていない)状態で、在宅勤務を始めることになりました。
仮想プライベートネットワーク(VPN)を通じて企業リソースに遠隔からアクセスする場合、従来はより厳格なリモートアクセスポリシーが適用されてきました。しかし、リモートワークへの移行により、VPNアクセスポリシーはより緩やかなものとなり、これが間接的に企業ネットワークを危険にさらすセキュリティリスクを生み出しています。
新規機器の増加は鈍化しましたが、最新のデータによると、その数はほぼ以前の水準に戻っていることが示されています。モノのインターネット(IoT)機器が家庭内ネットワークで増加し、セキュリティが不十分であることは、外部の者によるアクセスの機会を生み出す可能性があります。多様な家庭環境、緩いセキュリティポリシー、共有されたWi-Fiパスワード、IoT機器、そして業務の継続性を確保するために急いで構築されたインフラを合わせて考えると、単一の脆弱性や設定の誤りが悪意ある攻撃者への扉を開きかねない状況に至ります。
デバイスやユーザーを踏み台として使用し、企業ネットワーク内のより価値の高い資産にたどり着く、より複雑なマルウェアの新たな波は、ポストパンデミックの世界における最大の潜在的脅威の一部です。この状況は、特定の標的を狙った攻撃を計画する高度で持続的な脅威(APT)や産業スパイ活動の行為者にとっても非常に好都合です。今後の課題を挙げるならば、家庭内ネットワークの安全性を確保しつつ、一般の家庭ユーザーにとって分離され、透明性が保たれた状態を維持することも、最も重要な課題の一つです。
AI:リアルタイムと事後対応型の脅威インテリジェンスとのギャップを埋める
既知の攻撃手法や脅威に対しては、多くの防御策が特定の状況で有用かつ効果的であることが証明されていますが、最大の課題の一つは、未知の事象にどう対処するかです。AIは、既知の情報に基づく脅威の検知と防御と、未知または急速に変化する脅威との間のギャップを埋めるために活用できる手段の一つです。収集された情報や知見は通常、防御における疑いのない真実の源ですが、現時点ではほとんどの場合、既知の事柄、すなわち、ある脅威が(現在または過去に)発生したこと、そしてそれに対する防御方法を示すことにしか成功していません。
急速に変化するパンデミックおよびポストパンデミックの状況において、AIがどのように活用されているかの一例として、恐怖心などの典型的な誘因に関連した、不正な意図を持つ未分類またはラベル付けされていないウェブサイトの識別が挙げられます。MarkMonitorによると、COVID-19関連として登録されたドメインは10万件を超えています。当社が、50日間に人々がアクセスした未分類のウェブサイトをAIで分析したところ、20%から35%のウェブサイトに、直接的に危険ではないものの、少なくとも誤解を招く内容、または不正な意図の兆候が見られるコンテンツが含まれていることが分かりました。
脅威インテリジェンスは脅威アクターの悪意を裏付ける情報源である一方、AIの活用により、脅威アクターが既知となったり、ナレッジベースに登録されたりする前に、その潜在的な悪意を予測できるようになります。また、特定の明確に定義されたポリシー(例えば最小権限の原則)が導入されている一方で、ここでは問題がほとんどないか、まったくない可能性もあります。しかし、リモートワークに関する権利やルールが混在する世界では、あるいは少なくとも(災害復旧訓練においてだけでなく)リスクが実際に存在することを確実にするうえで、AIは数多くの課題を克服し、解決を支援する優れた能力を有しています。
世界経済フォーラムはサイバーセキュリティについて何に取り組んでいるか
サイバーセキュリティセンターは、進化するサイバーリスクとそのシステミックな影響を理解するために、リーダーが一堂に会する信頼できるプラットフォームを提供しています。相互につながりを深めるデジタル社会において、理解と信頼の構築に重点を置いています。
セクターを越えた協働と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
新興の脅威におけるポストパンデミックの傾向
この数か月間、サイバーセキュリティコミュニティは、COVID-19のテーマを囮として、あるいは悪意ある活動を容易な識別や検知から隠す手段として用いる、数多くの攻撃手法を確認してきました。そのため、一部の国ではCOVID-19感染が減少しつつあるように見えますが、最も一般的な攻撃パターンに変化が生じるのは避けられません。しかし、これらの変化は、パンデミックのテーマを迅速かつ容易に悪用しようとする試み(脅威アクターが当初、迅速に詐欺キャンペーンを作り出したように)によるものではなく、周到に練られたキャンペーンを慎重に選んだタイミングで用いることによるもののようです。
サイバーセキュリティコミュニティは最近、情報提供アプリを装う多くの試みや、見栄えのよい感染マップや架空の「感染レーダー」の下で悪意ある活動が行われる可能性に気づくようになりました。言い換えれば、そうしたアプリはユーザーのデバイスにおいてリモートアクセス型トロイの木馬(RAT)として機能します。RATがデバイスにインストールされると、脅威アクターは機密データを取得して操作できるだけでなく、さまざまなスパイ活動も実行できるようになります。こうしたキャンペーンは世界中で確認されていますが、この種の攻撃の試みは、特定の地域においてのみ、かつその地域でCOVID-19感染の新たな急増が発生した場合にのみ増加するように見えます。言い換えれば、脅威キャンペーンは感染者数やパンデミックに対する公衆の認識と直接相関しており、人々の不安が高まると、脅威アクターはCOVID-19のテーマの悪用を強めます。
COVID-19が少なくとも一つの地域で(感染症として)根絶され、一般の人々がもたらす脅威への不安を感じなくなるまでは、COVID-19を悪意ある活動の隠れ蓑として利用する、さらに高度なサイバー脅威が引き続き数多く見られる可能性が高いと予想されます。




