サイバー攻撃はますます一般的になり、被害も深刻化しており、サイバーセキュリティの専門家は、攻撃を防ぐために攻撃者とほぼ絶え間ない戦いを続けている。
攻撃に先手を打つため、サイバーセキュリティの専門家と政府は、データと官民パートナーシップを積極的に取り入れるべきである。
Log4Shellのようなインシデントは、大規模なインシデントへの対応において、官民協力が極めて有効であることを証明した。
SolarWinds攻撃のようなサイバー攻撃やインシデント、そして蔓延するランサムウェアは、セキュリティの専門家にも経営層にも認識され、広く知られるようになった。
サプライチェーン攻撃、ランサムウェア、そして至る所で行われるフィッシングキャンペーンは、今やほぼ日常的なものとなっている。
サイバー攻撃のコスト
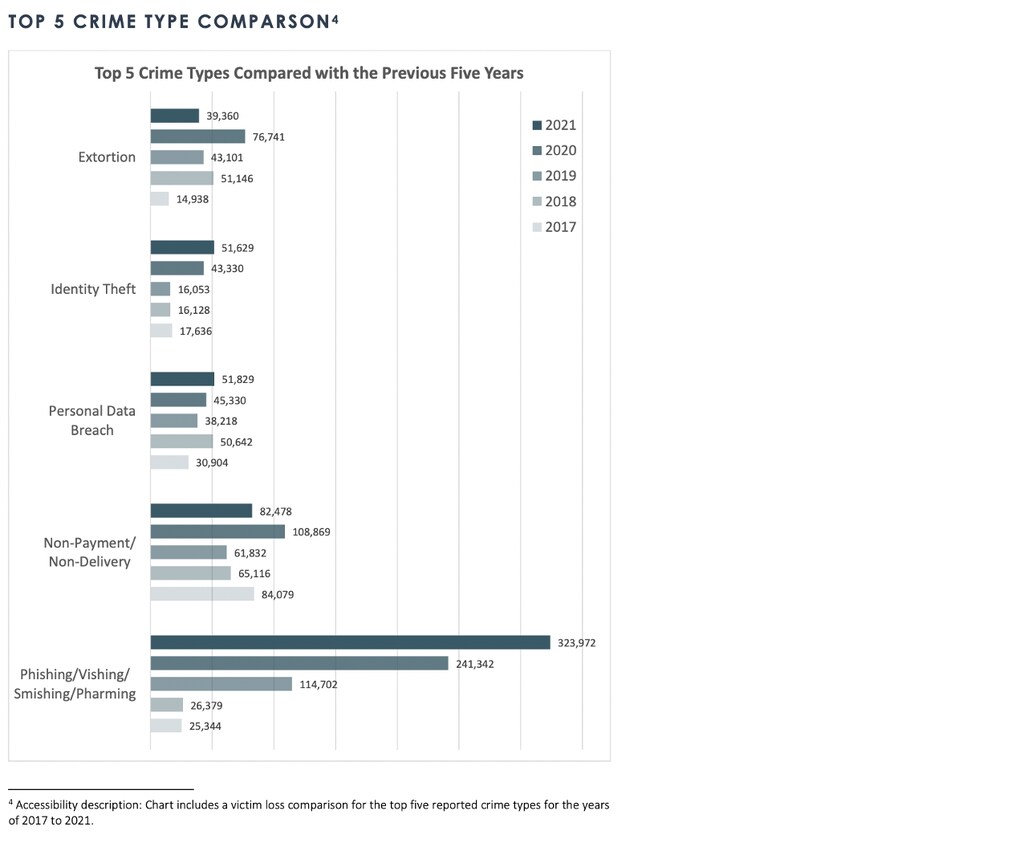
2021年、FBIは、インターネット犯罪による被害が約70億ドルの損失に上ったと報告した。英国では、2022年だけで18件のランサムウェア事案に、国家的に連携した対応が必要となった。2022年第3四半期には、データ侵害を通じて、世界中で約1,500万件のデータレコードが流出した。
壊滅的な脆弱性や国家が支援する脅威への懸念は、now ほぼすべての業界に影を落としている。
サイバー脅威の規模と巧妙さは理解できるものである。組織が防御を強化し続ける一方で、攻撃者もまた、ランサムウェアや自動化、知的財産の窃取、ビジネスメール詐欺といった高収益な手口に後押しされ、技術革新と規模の限界を押し広げている。
サイバーセキュリティは、今や私たちの未来にとって、これまで以上に不可欠なものとなっている。金融サービス、医療、旅行、個人情報、そして身元情報など、今日私たちが依存しているほぼすべてのものを守る防衛線である。これらすべてを安全に保つことはますます困難かつ複雑になっており、そのため多くの組織は、サイバー攻撃との戦いにおける二つの重要な戦略、すなわちデータとパートナーシップへと舵を切っている。
サイバーセキュリティ:データの問題
実際には、セキュリティはデータの問題である。サイバー脅威の状況は絶えず変化しており、創造的で豊富な資金を持つ悪意ある攻撃者と対峙することになる。IT基盤はますます複雑化しており、特にハイブリッドおよびマルチクラウド環境の利用によって、その傾向が顕著である。さらに、セキュリティチームは、次々と現れる新たな攻撃に対して、時間のかかる手作業のプロセスに追われており、先回りして対策を講じる時間はほとんど、あるいは全くない。加えて、組織内で使用されるツール、アプリ、システムの数は増え続けており、それにより分断されたデータが爆発的に生じ、非効率や死角を生み出している。
セキュリティチームは多くの課題に直面し、非常に大きな責任を負っており、CISO(最高情報セキュリティ責任者)は今や組織全体にとって極めて重要な存在となっている。組織が持つ最も強力な手段は、IT システム、アプリ、インフラ全体から得られるすべてのデータを活用して洞察を得て、行動を起こすことである。そうすることで、セキュリティチームは脅威や混乱に迅速に対応するために必要な能力と情報を得られる。また、将来に向けてセキュリティ体制を強化することで、サイバーレジリエンスの基盤も築かれ、サイバー脅威にもより速やかかつ効率的に対応し、そこから回復し、さらには防止することが可能となる。
サイバーセキュリティのための官民パートナーシップ
企業と政府が共通の優先事項と適切なインセンティブのもとで協力することが、例外ではなく常態となるべきである。
Gary Steele、Splunk, Inc. 社長兼最高経営責任者(CEO)
サイバーセキュリティは今やすべての人の関心事であり、共通の課題として議題に載せられるべきである。ここで重要な要素となるのがパートナーシップである。
セクターを越えた協力は、サイバー脅威を抑え込むことに取り組む人々にとって、局面を大きく変えうるものである。長年にわたり、サイバーセキュリティを含む官民パートナーシップについては多くの議論がなされてきた。しかし、それを広く実際に実行に移すことは、話し合うことよりもはるかに難しかった。優先事項やインセンティブを一致させることは困難であり、関係者を一堂に集めることも複雑な取り組みである。
しかし、最近の出来事によって、サイバーセキュリティの脅威に対処する唯一の方法は、民間部門と公共部門の間で積極的なパートナーシップを築くことであるという点が、鮮明に浮き彫りになった。それがうまく行われれば、すべての人に影響を及ぼす問題に対して、両者の長所を最大限に生かすことができる。
Splunkのような テック企業は、複雑化するサイバー環境の流れを変えるのに役立つ、強力な企業向けセキュリティ機能を備えている。テック企業が生み出したソリューションは、障壁の除去や、政府機関間のデータ共有の効率化に役立ちうる。同時に、政府は脅威やデータを理解するための重要な知見と文脈をもたらし、最上位の議題においてこの課題の優先度を高める役割も果たしうる。

協力はすでに機能している
官民パートナーシップの強力な例の一つが、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)の共同サイバー防御協力体(Joint Cyber Defense Collaborative)(JCDC)であり、これはサイバーセキュリティ・コミュニティ全体での集団的な行動を推進している。JCDCは、Splunkを含む官民の防御担当者が、共通の目標のもとに結集し、実行可能なサイバーリスク情報を先回りして収集、分析、共有する場である。
ウクライナでの戦争も、協力の重要な事例のもう一つである。民間部門は、ウクライナ国内外の組織と協力し、国家が関与するサイバー攻撃やその他の悪意ある活動に対する防御体制を強化している。すでに、適切な視点を協議の場にどう持ち込むかを示しうる、サイバーセキュリティに関するウクライナ戦争からの教訓が存在する。
振り返ると、Log4Shellは、クラウド環境の最大93%を危険にさらし、民間データや情報の拡散を脅かした脆弱性であった。その際、世界全体が、状況がさらに悪化するのを食い止めるために協力し合う官民パートナーシップの恩恵を受けた。
これが可能になったのは、ベンダーと政府が競争上の優位性なしに、迅速かつ非公開で情報を共有できる中立的な場があったからである。これにより、頻繁かつ迅速な情報共有が可能となった。米国政府は、正確でタイムリーな情報の集約拠点として機能し、ベンダーの顧客や政府機関の関係者は、Log4Shellに関する最新情報をそこで確認することができた。
サイバー脅威が避けられず私たちの全体的なサイバーレジリエンスに挑戦し続ける中、悪意ある攻撃者が発生した場所と時期を問わず、その動きを食い止めるためには、JCDCやLog4Shellへの集団的対応のような協力の枠組みがさらに必要となる。企業と政府が共通の優先事項と適切なインセンティブのもとで協力することが、例外ではなく常態となるべきである。
同時に、世界経済フォーラムのような組織が促進する国際協力も必要である。こうした組織は、知見を共有し、企業、市民社会、政府の間で長期的な約束とグローバルな協力を築き、共通の目標を追求する機会を提供している。
私たちの敵対者は国境によって制約されていない。私たちも同様であってはならない。新たなパートナーシップを築く私たちの能力を制限することなく、むしろ、デジタル世界を誰にとってもより安全でレジリエントなものにできること、そしてそれを実現するという姿勢を示していく必要がある。




