地政学的不安定化により、システミックなサイバーセキュリティ事象のリスクが高まっています。
新たな報告書によると、サイバーリーダーの93%とビジネスリーダーの86%が、今後2年以内にそのような事象が発生する可能性が高いと考えていることが示されています。
サイバーリスク管理を組織の意思決定プロセスに統合しているリーダーは、高いレベルのサイバーレジリエンスを報告する傾向が高くなっています。
地政学的不安定化により、企業、政府、市民が活動する環境は変化し、サイバーリスクはより不安定で管理が困難なものとなっています。同時に、組織は共有の技術インフラやサービスプロバイダーへの依存をかつてないほど高めています。これにより、サイバー攻撃が『システミックなサイバーセキュリティ事象』へと発展する可能性が高まっており、その特徴は、コミュニティ、経済、政府にまたがる連鎖的な影響です。
2023年1月、情報セキュリティの研究者グループが、自家用車やその他の車両で使用される一般的なソフトウェアに脆弱性があることを発表しました。これが悪用されれば、攻撃者は自家用車の車両群、さらには緊急車両を遠隔から追跡・制御できた可能性があります。Cyberscoopによると。
これらの倫理的なカーハッカーの取り組みと、影響を受けた企業による協力的な対応のおかげで、これらの車両の脆弱性はすべて修正されました。しかし、このような安全保障上の脆弱性が攻撃されると、その結果は予想外に大きな混乱を招くことがあります。2022年初頭、民間企業Viasatのサービスに依存していたウクライナ軍の通信への攻撃により、誤って中央ヨーロッパ全域で電力を生産する風力発電所が停止しました。
2021年には、知名度の低いITサービスプロバイダーKaseyaへのサイバー攻撃により、スウェーデンのスーパーマーケットが文字通り閉店を余儀なくされました。こうした事象は、時に壊滅的な経済的影響をもたらすこともあり、2017年のNotPetya攻撃では、国際海運に混乱をもたらしました。
このような サイバーセキュリティ事象は、システム全体への急速な拡散、意図された標的を超えた組織への巻き添え被害、相互の脆弱性の単一の拠点への集中、いかなる一組織の管理も超えた緩和と対応の要件、そして大規模な経済的・社会的影響を示しています。
“犯罪組織によるサイバー犯罪キャンペーンには、より多くの資源が投入されています。サイバー犯罪が国家支援型の攻撃者と融合しつつあり、その結果、新たなキャンペーンの開始件数が増え、標的組織に合わせてより明確に調整された攻撃が増えているとの認識があります。”
Derek Manky、Fortinet 最高セキュリティストラテジスト兼グローバル脅威インテリジェンス担当副社長
リーダーはどのように対応しているか?
「グローバル・サイバーセキュリティ・アウトルック2023」報告書は、世界経済フォーラムがアクセンチュアと提携して発行したもので、サイバーリーダーの93%とビジネスリーダーの86%が、世界的な地政学的不安定化が今後2年以内に広範囲に及ぶ壊滅的なサイバーセキュリティ事象につながる可能性について、「やや可能性が高い」または「非常に可能性が高い」と考えていることを明らかにしています。

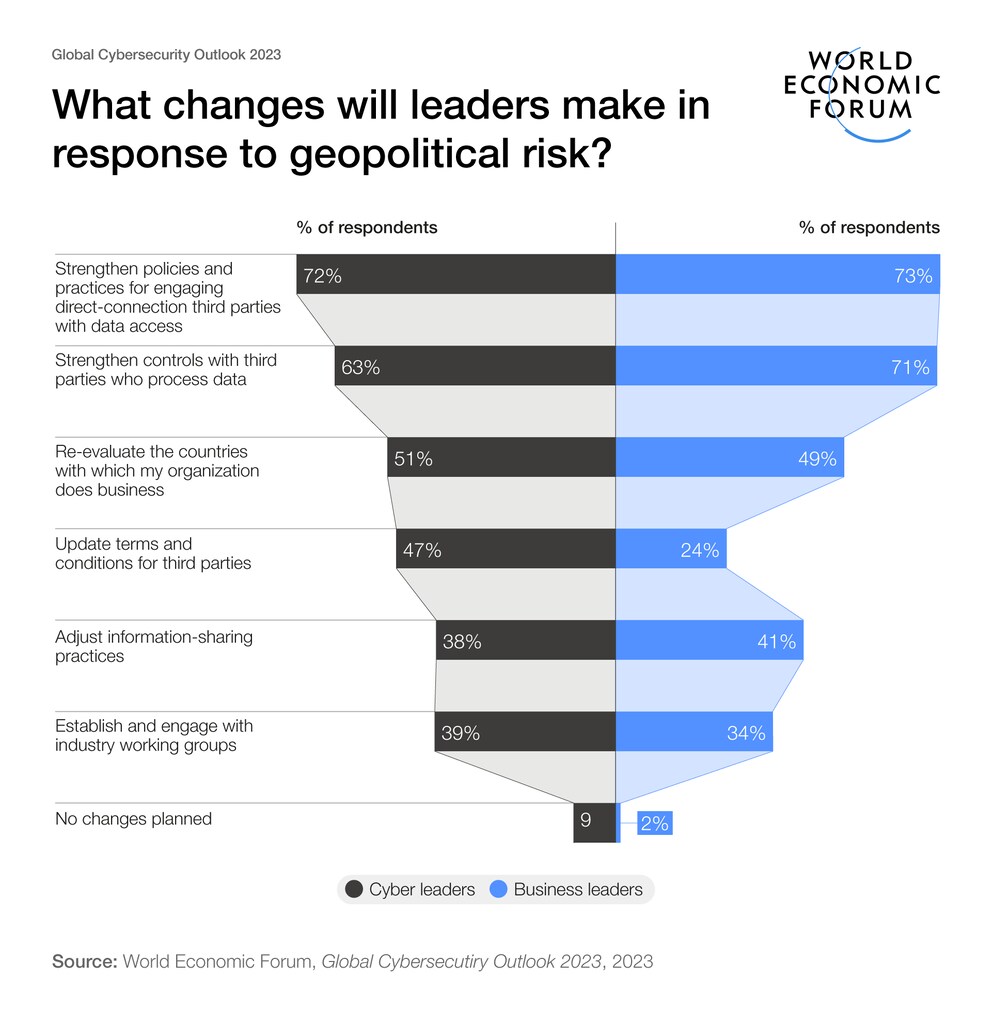
組織の規模を問わず、ほとんどの回答者が、地政学的不安定化がサイバーセキュリティ戦略に影響を与えたと回答しています。重要な割合(50%)は、サイバーリスクが取引相手国の再評価における要因であると述べました。同様に、サイバーセキュリティは、政府が取引する企業を選定する方法に影響を与える要因となりつつあります。政府が取引する企業を選定する方法。これらの判断は、民間セクター全体に波及効果をもたらす可能性があります。
サイバーセキュリティ戦略は、組織がどのように意思決定を行うかに関わるものです
サイバーセキュリティ戦略の変更に成功したと報告した回答者は、サイバーリーダーと、各部門および取締役会にまたがるビジネスリーダーとの間の相互作用を支える組織構造を整えていたとも述べています。こうした構造により、事業活動全体におけるデジタル・レジリエンスに関する協働が促進されていました。
地政学的不安定化、大きく報じられるサイバー攻撃、そして規制当局がサイバーリスク管理の責任を取締役会に直接課すようになったことなどの組み合わせにより、組織のリーダーシップはサイバーセキュリティの責任者の意見に耳を傾け始めています。
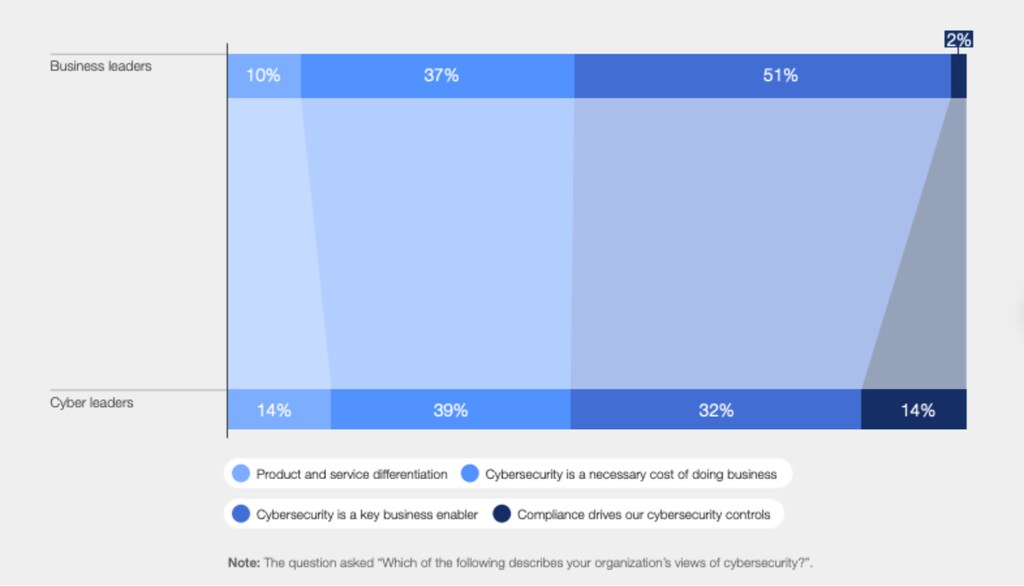
「グローバル・サイバーセキュリティ・アウトルック2023」は、ビジネスリーダーとセキュリティリーダーのサイバーリスク管理の重要性に対する認識が収束していることを示しています。また、調査対象となったリーダーの39%超が「サイバーセキュリティは重要なビジネスの実現要因である」という点に同意しており、効果的なサイバーリスク管理の利点に関する共通認識も生まれつつあります。
ほとんどのビジネスリーダーとサイバーリーダーは、フォーラムの「サイバーリスクに関する取締役会ガバナンスの原則」で推奨されているように、サイバーレジリエンスのガバナンスをビジネス戦略に組み込むことが、サイバーレジリエンスの面で最も影響力のある原則の一つであることに同意しています。
規制の影響
2022年と比較して、サイバーエグゼクティブは、データプライバシー法およびサイバーセキュリティ規制を、業界全体のサイバーリスク低減に有効な手段とみなす傾向が強まっています。これは2022年のアウトルック報告書からの注目すべき認識の変化です。各組織内でのコンプライアンスに関連する課題があるにもかかわらず、サイバーリーダーは、規制が業界全体でサイバーセキュリティに関する必要な取り組みを促進すると認めています。
地政学的不安定化、大きく報じられるサイバーセキュリティ事象、そして規制当局がサイバーリスク管理の責任を取締役会に直接課すようになったことなどの組み合わせにより、組織のリーダーシップはサイバーリーダーの懸念に耳を傾け始めています。
「グローバル・サイバー・アウトルック」報告書のために取材された一人の経営幹部は次のように説明しました。「取締役会の責任と注意義務に対する理解は向上しています。大規模または規制対象の企業では、複数の取締役がデジタルトランスフォーメーション、情報セキュリティ、事業継続、サイバーレジリエンスの問題に相当程度触れる機会を与える、相互に連携した委員会によって、この認識が後押しされています。」
フォーラムはグローバルなサイバーセキュリティの課題にどのように取り組んでいるか?
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとそのシステミックな影響を理解するための信頼できるプラットフォームを提供しています。相互に連結が深まるデジタル世界における理解と信頼の構築に注力しています。
セクターを超えた協働と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
取締役会はサイバーについて適切な問いをどのように投げかけられるか
取締役会がサイバーセキュリティへの認識を高めている一方で、多くの役員は、サイバーセキュリティチームから提供された情報を評価するのに最も適した問いを見極めることに苦慮しています。これは、情報に基づくリスクベースの意思決定を行う上での障害となっています。サイバーセキュリティおよびビジネスのリーダーは、サイバーリスクを全社的なリスクに効果的に置き換え、それらのリスクを軽減するための適切な運用面および戦術面の施策に落とし込む方法を学ぶ必要があります。
サイバーセキュリティリーダーは、ビジネスリーダーと話す際には専門用語を減らすべきです。取締役会は、サイバーセキュリティリーダーが保護において優先すべき資産やプロセスを理解できるよう支援すべきです。また、サイバーセキュリティの資源は組織のすべての部分を常に効果的に守るには不十分であることがほとんどであるため、取締役会はこれらの優先事項が設定された後、その責任を負うべきです。




