国際機関や非政府組織は、危機管理の改善を目的に、情報通信技術へ多額の資金を投じてきた。
適切なサイバーセキュリティ対策がなければ、犯罪者、テロリスト、権威主義体制による攻撃に対して脆弱になる。
これらの組織はサイバーセキュリティを優先課題とし、テクノロジー分野も資金と支援を提供すべきだ。
それほど遠くない昔、人道支援に取り組む国際機関(IO)や非政府組織(NGO)は、地域拠点や本部との連絡やデータの送信を、主に固定電話やファクスに頼っていた。
現在、NGOやIOは多くの企業と同様に、危機管理能力を高めるため、情報通信技術へ多額の資金を投じている。例えば、人口統計データを収集・分析して脆弱な集団を特定することで、より適切かつ迅速な意思決定が可能になっている。水・衛生・衛生習慣(WASH)チームは、オンライン調査を人口保健サービスの提供に不可欠な手段として活用している。また、生体認証を利用したデジタルクーポンは、取引業者への支払いにおける誤りや不正の削減に大きく貢献している。
こうした変化により、人道支援はより迅速かつ効率的になった。こうしたデジタルツールの活用は人命救助につながる。一方で、デジタル変革によって、IOやNGOは犯罪者、テロリスト、権威主義体制によるサイバー攻撃の格好の標的にもなっている。その理由は、危機にある人々が詐欺や窃盗の被害に遭いやすいという純粋に金銭的なものから、デジタルが政権の敵とみなされた人々を攻撃する新たな手段になりつつあるという政治的なものまでさまざまだ。
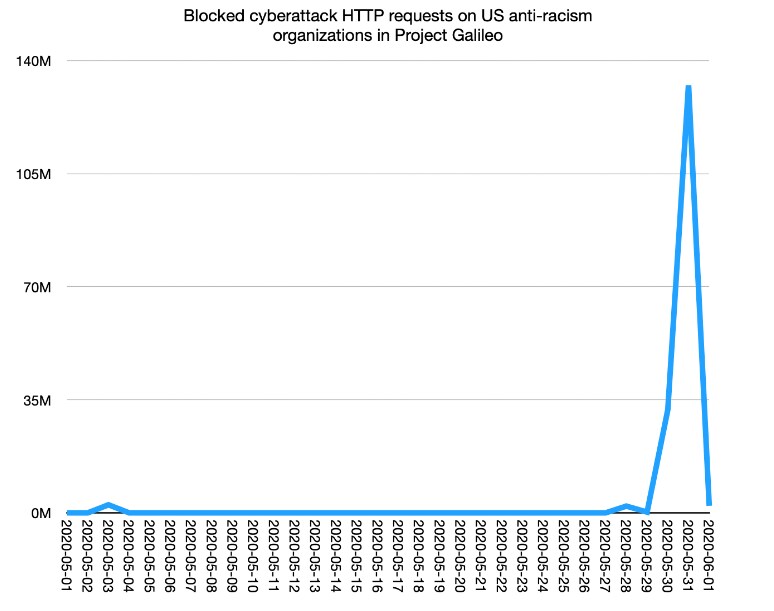
例えば米国では、ジョージ・フロイド氏殺害後に起きた人種的公正を求める抗議活動の期間中、人権団体やアドボカシー団体に対するサイバー攻撃が26%増加した。ウェブサイトセキュリティ企業Cloudflareは、2020年5月と6月の間に、分散型サービス妨害(DDoS)攻撃やウェブサイト、アプリへの侵入を試みるオンラインリクエストを135,535,554,303件遮断した(1秒当たりの遮断件数は、同期間におけるGoogleの通常の検索総量の10倍に当たる)。
圧倒的に多く標的となったのはアドボカシー団体で、攻撃は1,100倍に増加した。単一のサイトに対する攻撃がゼロから毎秒20,000件になった団体も多い。サイバー空間の匿名性により、攻撃者を確実に特定することはできないが、こうした組織ではウェブサイトの停止やインフラの問題が発生し、他のサイバー攻撃に対する脆弱性も高まった。
大規模な組織も、こうした新たな脆弱性を経験している。2021年初頭、国連のシステムがハッカーに侵入された。その侵入に関連する継続的な脅威は、今も続いている。データ侵害は、職員の認証情報がダークウェブで売買されたことに端を発したとされる。攻撃者はこの侵入口を利用して国連のネットワーク内へさらに進み、偵察を行い、追加の攻撃を開始した。
世界で最も資金が潤沢で安全性の高い政府とのつながりでさえ、サイバー犯罪者からの保護にはならない。2021年5月、Nobeliumというハッカー集団が米国務省の国際開発庁(USAID)の電子メールシステムに侵入し、24カ国にわたる150の組織の3,000アカウントに感染メッセージを送信した。標的の4分の1以上は、国際開発、人道支援、人権活動に携わる組織だった。
人道支援分野におけるサイバーセキュリティの優先課題
IOやNGOは、増大するサイバー脅威への対応資金が大幅に不足する一方で、標的にされる頻度は高まっている。組織の活動の性質が攻撃の動機となっている場合も確かにあるが、多くのオンライン攻撃者は、身代金を得たり資金に不正アクセスしたりするための格好の標的としか見ていない。資金不足により、多くの組織は優秀な専門人材を採用し、必要なサイバーセキュリティのロードマップを実行することが難しくなっている。新型コロナウイルス感染症(COVID)が世界経済に及ぼした影響を受け、資金集めはさらに困難になった。
だからこそ、IOやNGOにとってリスクを考えることが欠かせない。資金規模が民間部門のサイバーセキュリティ防御に並ぶことはなくても、組織のリーダーは民間部門が学んできた戦略的な教訓を取り入れることができる。強靱なオンラインシステムを導入し、維持するために、以下の点を検討すべきだ。こうした取り組みの多くは組織の費用を増やすものではなく、リーダー層による計画とサイバーリスクへの理解があれば実施できる。
・リスク評価:さまざまなリスクへの露出を把握することは、ITシステムの安全確保に不可欠だ。新しいシステムやアプリケーションを開発する際は、リスク評価を行い、すべての脅威と影響を特定したうえで、それぞれに対する対策、責任者、期限を定めるべきだ。
・能力構築:最低限、組織内に情報セキュリティの専任担当者を置くべきだ。脅威の監視と対応を担い、必要に応じて外部の専門家に速やかに協力を求められる人材である。
・事業継続とインシデント対応:組織は、業務を妨げるセキュリティインシデントが発生した場合に備え、事業継続計画を策定しておかなければならない。インシデント発生時に何をすべきか、誰に連絡すべきかを職員が把握していることも必要だ。情報セキュリティ担当者またはインシデント対応チームは、侵害やシステムの危殆化に対処するための文書化された計画を備え、確実な支援を得るために協力を求める外部機関も定めておくべきだ。
・独立したセキュリティ監査:セキュリティ監査は少なくとも年1回実施し、組織との関係や既得権益のない外部機関が担当すべきだ。
・データガバナンス:データガバナンス方針により、組織のデータが信頼でき、正確で、適時に利用可能であり、正当な必要性とアクセス権限を持つ人が利用できるようになる。また、そのデータの機密性に応じて、安全に保護されることも確保できる。
・予算の拡充:もう一つの検討事項である予算には、寄付者と組織のリーダー層の意識改革が必要だ。寄付者はサイバーセキュリティを支援活動に不可欠なものと捉えなければならない。また、人道支援組織が必要な対応力を整え、セキュリティチームを構築し、サイバーセキュリティ対応能力を高めるために必要な資金を明示した詳細な説明を、資金提供者に行うべきだ。
最後に、サイバーセキュリティに関する多くの課題と同じく、防御に携わる者同士の協力が鍵となる。人道支援組織は、民間部門との連携を深めることで恩恵を得られる。
これらの組織は、理事会がサイバーセキュリティの専門知識を活用できるようにすべきだ。組織のリスク特性によっては、産業界からテクノロジーやサイバーセキュリティの専門家を招くことも考えられる。少なくとも、理事会はサイバーリスクを定期的な議題として取り上げなければならない。これにより、サイバーセキュリティを組織全体に関わるリスクとして位置づけ、サイバーリスクの法的影響を理解し、サイバー攻撃から貴重な資産をより確実に守り、サプライチェーンのリスクなどに目を向けることができる。
テクノロジー分野にできること
企業は、デジタル・トラストに関する企業の社会的責任を果たす必要がある。IOやNGOの重要な活動への資金提供を検討するとともに、自ら開発・推進するテクノロジーが人道的・社会的な目標に悪影響を及ぼす可能性についても考えるべきだ。直接的な資金援助のほか、サイバーセキュリティのツールやインフラを現物で提供し、こうした組織の能力構築を支援することもできる。
世界経済フォーラムはサイバーセキュリティにどう取り組んでいるか
サイバーセキュリティセンターは、リーダーが集まり、変化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できるプラットフォームを提供している。相互接続が進むデジタル世界における理解と信頼の構築に取り組んでいる。
分野横断的な連携と知見の共有を促すことで、同センターはパートナーがサイバー上のレジリエンスを強化し、共同での対応を要する課題に取り組むのを支援している。
テクノロジーをより責任ある形で導入する具体例として、クラウド事業者は、これらの組織が自社製品をどのように利用しているかを理解すべきだ。IOが「ソブリンクラウド」や「デジタル大使館」を通じて特権と免除を活用できるよう、事業者は組織と協力し、ニーズに合わせたサービスを開発する必要がある。これにより組織はクラウドのセキュリティ機能をより活用しつつ、抑圧的な国家による不当な裁判所命令から、従来どおりシステムやデータを保護できる。責任を持って開発・導入されたテクノロジーは、従来の保護を損なうことなく、IOの能力を高めることができる。
すでに多くの民間 企業やその他の 組織が、IO、NGO、非営利組織を支援するサービスを開発している。民間部門の投資を拡大し、こうしたプログラムを複製して規模を拡大することは、NGOやIOへの支援を広げるうえで大きな力となる。