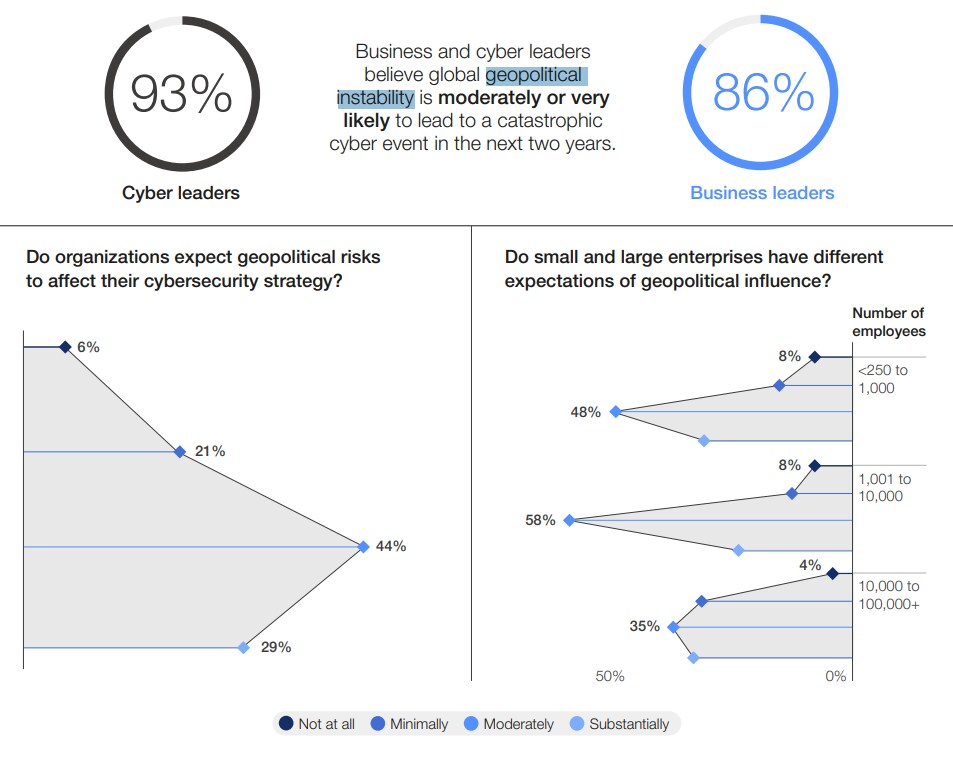
2023年、フォーラムの「グローバル・サイバーセキュリティ・アウトルック」では、調査に回答したビジネスリーダーやサイバーセキュリティのリーダーの91%が、地政学的な不安定さが今後2年以内に広範囲に及ぶサイバー事象を引き起こしうると考えていることが明らかにされました。
2023年には、米国務省に対する攻撃を含め、大規模なサイバー攻撃がいくつか発生しました。
世界経済フォーラムのサイバーセキュリティセンターは、サイバーセキュリティ上の課題に対処し、デジタル信頼を高めるための世界的な取り組みを推進しています。
犯罪者とは何かについての私たちの定義は変わりつつあります。
かつては、住居に侵入して持ち物を盗もうとする怪しい人物を思い浮かべればよかったかもしれませんが、この10年に罪を犯す者は、その姿を思い描くのがはるかに難しくなっています。姿も形もなく、コンピューターの陰に隠れていることが多いのです。
サイバー犯罪は現実の、そして拡大し続けている脅威であり、フォーラムの2023年の「グローバル・サイバーセキュリティ・アウトルック」では、調査に回答したビジネスリーダーやサイバーセキュリティのリーダーの91%が、地政学的な不安定さが今後2年以内に広範囲に及ぶサイバー事象を引き起こしうると考えていることが明らかにされています。
フォーラムはグローバルなサイバーセキュリティ上の課題にどのように取り組んでいるのでしょうか。
サイバーセキュリティセンターは、リーダーが一堂に会し、変化するサイバーリスクとその系統的な影響を理解するための信頼できるプラットフォームを提供しています。相互につながりを深めるデジタル世界における理解と信頼の構築に重点を置いています。
分野横断的な協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に対処できるよう支援しています。
サイバー事象の急増により、サイバー犯罪は世界のリーダーにとって重要な課題となっており、世界経済フォーラムの年次「グローバル・サイバーセキュリティ・アウトルック」シリーズは、政策立案者が直面する課題について重要な知見を提供しています。
サイバー犯罪とは何か?
サイバー犯罪とは、データの破壊や損壊、金銭や個人の金融データの窃盗、横領、詐欺、事業の妨害、評判の毀損などを含む広範な用語です。
私たちの個人生活や事業がオンラインに移行するにつれ、サイバー犯罪者にとっての機会も増えており、彼らは拡大し続ける一連のツールを利用できるようになっています。
2023年の主要なサイバー攻撃5件
1日に約2,220件のサイバー攻撃が行われており、Security Magazineによれば、年間80万件を超える攻撃に相当します。以下は、2023年に発生した最大級または特に注目を集めた攻撃のうち5件です。
1. 米国務省の記録の窃取
ハッカーがMicrosoft Exchangeに侵入し、数万件のメールを盗み出しました。少なくとも6万件のメールが、米国務省職員のOutlookアカウントから持ち出されました。
2. DarkBeamのデータ保護の不備
皮肉なことに、この侵害はデジタル保護を手がける企業から発生し、同社は38億件の記録を露出させました。近年最大規模のデータ侵害の一つとなりました。記録にはユーザーのメールアドレスとパスワードが含まれていました。
3. Royal Mailのランサムウェア攻撃
英国のRoyal Mailは、2023年初めにランサムウェアによるサイバー攻撃を受け、国際郵便サービスが混乱しました。ハッカーは8,000万ドルの身代金を要求し、この攻撃により11,500の郵便局支店が影響を受け、国際小包の取り扱いができなくなりました。
4. MOVEitのデータ窃取
サイバー犯罪グループは、Progress SoftwareのMOVEitファイル転送ソフトウェアの脆弱性を悪用し、MOVEitのデータベースからデータを窃取しました。2,000を超える組織が影響を受けたとみられ、推計では6,000万人を超える個人のデータが影響を受けた可能性があるとされています。
5. インドネシアの旅券記録の窃取
インドネシア人3,400万人の旅券記録が窃取されました。インドネシア移民総局から盗まれたもので、Bjorkaと呼ばれるハクティビストが犯行に及び、データをダークウェブで売却することを狙っていました。盗まれたデータには氏名、性別、旅券番号、生年月日が含まれていたため、同国は現在、詐欺や身元詐称への警戒を強めています。

これらの事例は、リスクの概要と懸かっているものの大きさを示すとともに、世界中で毎日発生している無数の侵害や攻撃を私たちがどれほど深刻に受け止めるべきかを浮き彫りにしています。
サイバー犯罪はどのように防止できるでしょうか。
サイバー攻撃を防止し、その影響を抑えるには、組織内のコミュニケーションとセキュリティに関する文化が重要であると、英国政府の報告書は述べています。また、正式なサイバーセキュリティ戦略と、サプライチェーンにまで及ぶ定期的なリスク評価、さらに堅牢なインシデント対応計画と研修も重要であるとしています。
サイバーセキュリティセンターは、世界経済フォーラムにおいて、これらの課題に対処しデジタル信頼を高めるための世界的な取り組みを推進しています。その一環として、新たな脅威や出現しつつある脅威を特定し、無償で世界中の誰もがアクセスできる研修を提供するため、パートナーと協働しています。





