サイバー犯罪による年間平均コストは、2022年の8.4兆ドルから2027年には23兆ドル超に増加すると予測されています。
アジア太平洋(APAC)地域では、世界の他地域と比べてサイバー攻撃が急増しています。
APACが標的となっている理由と、サイバー犯罪を防ぐためにできることを解説します。
悪意あるソフトウェアの民主化、サイバー犯罪集団の動員と組織化、地政学的紛争、経済の不確実性によってサイバー脅威の状況が急速に変化し、脅威アクターが活動を拡大するのに最適な環境が生まれています。FBIとIMFのデータによると、サイバー犯罪による年間平均コストは、2022年の8.4兆ドルから2027年には23兆ドル超へと急増すると予測されています。
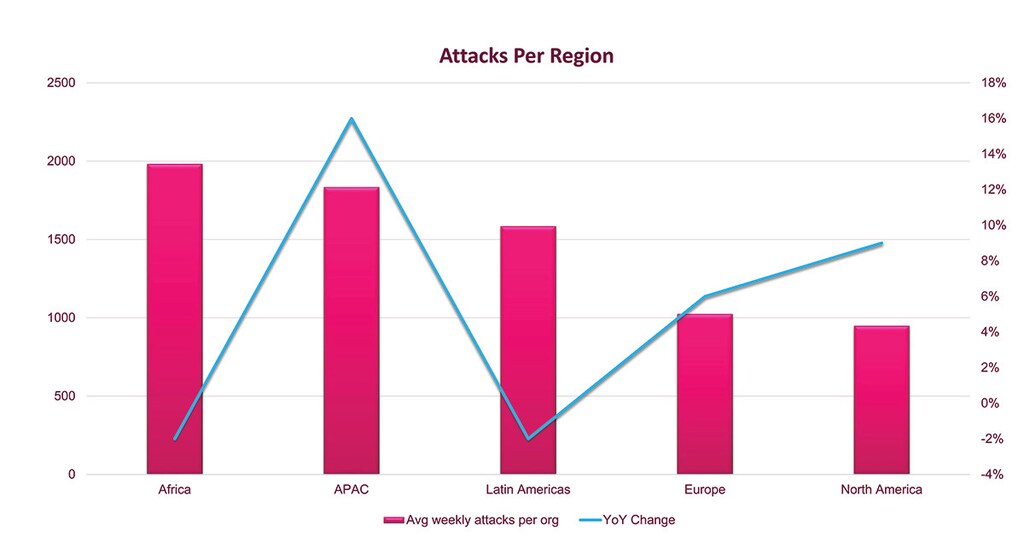
この業界を揺るがす変化が最も顕著なのがアジア太平洋(APAC)地域です。同地域は、サイバー犯罪の新たな「震源地」となっています。チェック・ポイント・リサーチの報告書によると、APACでは2023年第1四半期、週当たりのサイバー攻撃件数が前年比で最も大きく増加し、組織当たり平均1,835件に達しました。これに対し、世界平均は週当たり1,248件でした。この憂慮すべき傾向を受け、こうした変化の背景にある理由と、地域で拡大するサイバー脅威に対処するための方策が問われています。
APACでサイバー犯罪が急増しているのはなぜか?
高度化した攻撃の増加は、 地域にとって大きな懸念材料です。人気の高い3CXの電話サービスアプリがサプライチェーン攻撃の一環でトロイの木馬に改変された事例が、そのことを示しています。マルウェアの民主化も急速に進んでおり、脅威アクターがChatGPTを使って、スキルの低い攻撃者でも容易にサイバー攻撃を仕掛けられるようにするコードを生成した事例が記録されています。
攻撃の件数と巧妙さが増している要因は何でしょうか。この地域がサイバー犯罪の温床となった理由を考えると、いくつかの要因が挙げられます。
デジタル化の加速:APAC地域では、とりわけパンデミック中とその後に、デジタル化が急速に進みました。多くの組織が新しいテクノロジーやデジタルプラットフォームの導入を急ぐ一方、十分なセキュリティ対策を講じないことも多く、悪用されやすい脆弱性が残されています。デジタル化の進展により、サイバー犯罪者が攻撃できる領域も広がりました。
新世代の利用者:APACのTikTokやFacebook世代は、モバイル端末やコラボレーションツールに大きく依存しています。その結果、不審なリンクをクリックしたり、機密情報をオンラインで共有したりするリスクに鈍感になっています。こうしたオンライン習慣により、ソーシャルエンジニアリング攻撃やフィッシングの標的になりやすくなっています。
ハイブリッド勤務モデル:リモート勤務とオフィス勤務を組み合わせるハイブリッド型の働き方が広がり、サイバーセキュリティチームに新たな課題が生じています。リモート勤務への移行で、デジタル通信ツールやコラボレーションツールへの依存が高まりました。その結果、サイバー犯罪者がリモートアクセスシステムの脆弱性や家庭内のセキュリティ対策が不十分なアクセスポイントを悪用し、組織が新たなセキュリティリスクにさらされています。
コラボレーションがもたらす難題:コラボレーションプラットフォームの普及により、サイバー犯罪者が攻撃できる領域が新たに生まれました。ビデオ会議、クラウドストレージ、ファイル共有プラットフォームなどの利用増加は、セキュリティ侵害の温床となっています。脅威アクターは、脆弱なセキュリティ設定、未修正のソフトウェア、警戒を怠った利用者を狙い、機密データへの不正アクセスを試みます。
製造業への大きな需要:APAC地域、特に台湾、中国、ベトナムなどの国々は、半導体産業と製造業で重要な役割を担っています。製造業の経済的重要性と、そこで保有される知的財産により、同業界はサイバー諜報活動や知的財産の窃取の魅力的な標的となっています。
サイバーセキュリティに関して、世界経済フォーラムは何に取り組んでいるのか?
サイバーセキュリティセンターは、指導者たちが集い、変化するサイバーリスクとそのシステム全体への影響を理解するための信頼できるプラットフォームを提供しています。相互接続がますます進むデジタル世界で、理解と信頼を築くことに重点を置いています。
分野横断的な協力と知見の共有を促すことで、同センターはパートナーによるサイバーレジリエンスの強化を支援し、集団的な対応を要する課題への取り組みを後押しします。
サイバー犯罪を防ぐために何ができるのか?
APACがサイバー脅威活動の深刻な温床となるのを防ぐため、今すぐ次のような対策を講じる必要があります。
官民連携の強化:組織、政府、サイバーセキュリティ機関の間で脅威情報の共有を強化すれば、攻撃の防止や新たな脅威への先回りした対応に役立ちます。こうした連携により、脅威情報を適時に共有でき、組織は防御を強化できます。
国家タスクフォースの設置 – 次のような国の事例に倣い、シンガポール、サイバーセキュリティに特化したタスクフォースを設けることで、取り組みの調整、ベストプラクティスの共有、サイバー犯罪に効果的に対抗するための包括的な戦略の策定が可能になります。
意識向上と教育の強化:政府、銀行、企業は、サイバー犯罪のリスクについて市民や従業員を啓発するキャンペーンに投資すべきです。シンガポールでは、民間の電子商取引事業者ShopeeやスーパーマーケットチェーンNTUC Fairpriceと連携して、「「油断せず、安全にサイバーを利用しよう」キャンペーンを展開し、啓発動画、全国テレビ広告、多くのバス停に掲示するポスターを通じた周知を続けています。サイバーセキュリティへの意識を高め、潜在的な脅威の見分け方や対応方法を示すことで、個人はより警戒心を持ち、自分自身と所属組織を守る力を高められます。
国内規制の改善:APAC諸国は、一貫した保護を実現するため、強固で標準化されたサイバーセキュリティ規制の導入を検討すべきです。成功事例であるオーストラリアやシンガポールから学び、規制によって最低限のセキュリティ基準を定め、定期的な評価を促し、違反に対する罰則を設けることができます。サイバーセキュリティを重視する規制の枠組みを整えれば、APAC諸国は組織にセキュリティ対策を優先させ、ベストプラクティスを採用させることができます。
サイバーセキュリティのリーダーシップを強化:APACの組織は、サイバーセキュリティの専門知識を持つ適格な人材を経営幹部や取締役会に登用し、リーダーシップとガバナンス体制の改善に注力すべきです。意思決定の最上位でサイバーセキュリティを優先することで、組織は説明責任の文化を育み、セキュリティ対策を適切に重視できます。組織には、権限を与えられ、強い使命を担う適切なレベルのCISOのリーダーシップが必要です。新たなサイバー戦場に対抗するため、「情報主導で予防を最優先するサイバーセキュリティのアプローチ」を推進しなければなりません。
国際的なパートナーとの連携:サイバー犯罪に国境はありません。サイバー脅威に対抗するには、APAC諸国が国際的なパートナーと連携することが不可欠です。情報、資源、専門知識を共有することで、各国は防御を強化し、異なる法域から活動するサイバー犯罪者がもたらすリスクを軽減できます。
サイバーセキュリティへの継続的な投資:APACの組織は、サイバーセキュリティの取り組みに十分な資源を配分しなければなりません。これには、堅牢なセキュリティソリューションへの投資、システムの定期的な更新とパッチ適用、包括的なセキュリティ監査の実施が含まれます。こうした対策により、変化する脅威を先取りし、攻撃に対する脆弱性を低減できます。
APACを最も攻撃の多い地域から転換するには、複数の関係者による連携、意識向上、規制、継続的な改善を含む多面的な取り組みが必要です。これらの対策を実施し、サイバーセキュリティを重視する文化を育むことで、APACはサイバー犯罪者に対するレジリエンスを高め、拡大し続ける脅威からデジタルインフラ、企業、個人を守れます。またリスクを軽減し、デジタル時代の未来を担うリーダーとしての地位を確かなものにできます。




