未来の企業がよりデジタル化し、より共有型へと進化するなか、私たちの生活を覆す可能性がコロナウイルス以上にあるサイバー・パンデミックを防ぐ備えの必要性は、かつてないほど切迫しています。
戦術に投資する前に、リスクへの戦略的対応を強化する必要があります。能力の不足を補うため、計画をより効果的かつ賢明に進めなければなりません。
共通の課題に取り組むことで、必要なレジリエンスを実現するための自信と能力を築くことができます。
人類の相互依存を改めて認識する必要があるとすれば、パンデミックがそれを痛感させました。主にデジタル手段を通じて危機への対応を拡大するにつれ、私たちの相互接続性は指数関数的に高まっています。それに伴い、仮想世界のリスクにさらされる脆弱性も増しています。実際、未来の企業はよりデジタル化し、より共有型へと進化しています。私たちの生活を覆す可能性がコロナウイルス以上にあるサイバー・パンデミックを防ぐ備えの必要性は、かつてないほど切迫しています。
少しの間、想像を絶する事態を考えてみましょう。電話もインターネットも使えず、燃料ポンプや充電ステーションが機能しないためトラック、列車、飛行機が立ち往生し、銀行は閉鎖、食料供給網は寸断され、緊急サービスもほぼ利用できなくなった世界です。サイバー攻撃によって電力供給が断たれれば、この暗い光景は避けられないものとなるでしょう。
このようなシナリオでは、その後すぐに起きる停電が壊滅的な事態を招くことは明らかです。残念ながら、これほどの規模、巧妙さ、影響を伴う危機は、単に起こり得るだけでなく、異なる状況ではあるものの、私たちが今まさに対処しているものでもあります。
先月、ロシア系とみられるグループが、1万8,000を超えるシステムにアクセスしました。政府機関や企業が所有するこれらのシステムには、SolarWindsのOrionソフトウェアの改ざんされたアップデートを通じて侵入しました。悪意ある攻撃者が、私たちが信頼する、正確にホワイトリスト登録されたソフトウェア・サプライチェーンをすり抜けたため、攻撃を防ぐ備えができていませんでした。さらに遺憾なことに、このソフトウェア・サプライチェーンを通じて、攻撃者は米国を拠点とするサイバーセキュリティ大手FireEyeのネットワークにもアクセスしました。同社は、世界で最も注目を集めた侵害事案の調査と修復で知られています。
今回はFireEyeの顧客に大きな影響はありませんでしたが、この一件が示す教訓は、誰も何も免れないということです。ソフトウェアのアップデートや防御を担うパートナーといったサイバー防御の要が、周囲のすべてを混乱へと陥れるトロイの木馬になり得ます。
困難の多かった2020年の最終週にこうした厳しい教訓を学ぶよりずっと前から、世界経済フォーラムは、進行中の主要な技術トレンドを踏まえ、サイバーリスクを管理する個人および集団のアプローチが持続可能なのかを問いかけていました。
サイバー攻撃に対処するための資源は数多くありますが、社会全体としてこうした脅威に効果的に対抗するには、まだ長い道のりがあります。戦術に投資する前に、リスクへの戦略的対応を強化する必要があります。次の3つの分野で能力の不足を補うため、計画をより効果的かつ賢明に進めなければなりません。
1. 連携の強化
SolarWindsへの攻撃を考えてみましょう。攻撃者が最初から標的としていた対象を直接攻撃したわけではありません。代わりに、政府機関以外の組織、セキュリティ企業やテクノロジー企業、教育機関を含む一連の攻撃網をひそかに築き、真の標的であるスパイ活動の対象へ気づかれずに近づいていきました。
攻撃者は、デジタルの相互接続性を利用すれば標的を見つけられると知っていました。同じインフラの結びつきを、私たちに有利な形で活用できます。調査によると、ハッカーはインターネットに接続されたコンピューターを平均39秒ごとに攻撃しています。国境を越え、民間と公共の各部門、業界や競合企業の間で脅威情報を共有すれば、集合知によって、より速く前進できるはずです。
まず、サイバーセキュリティにおける共通の基準や分類体系を採用しながら、よりオープンなシステムを開発することが極めて有効です。そうすることで、チームの統合や訓練が進み、包括的なセキュリティを推進できます。サイバーセキュリティ・ソリューションへの世界全体の支出は、2017年から2021年までの5年間の累計で1兆ドルを超えると予測されています。組織的サイバー犯罪や、国家を背景とする攻撃者と結びついた民間部門のテクノロジー勢力に対抗するための協力など、共通の目標に沿うよう、こうした予算の優先順位を見直さなければなりません。
2. 高度化
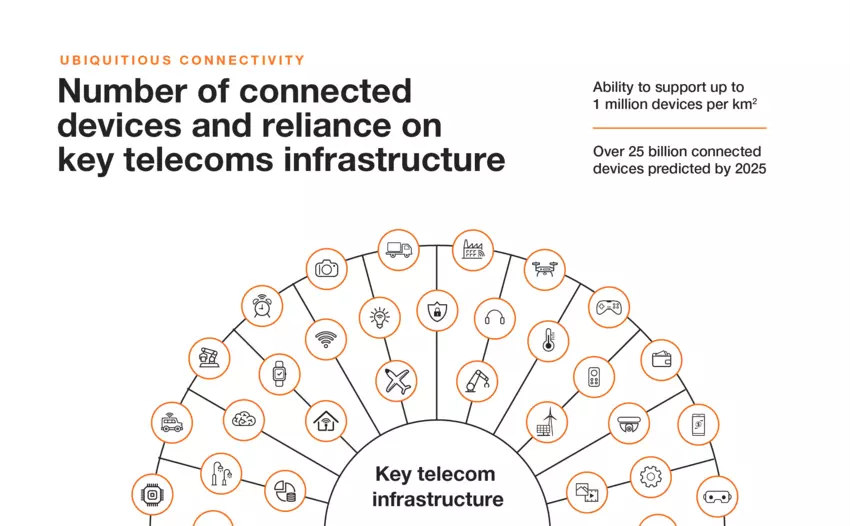
「グローバルリスク報告書2020」は、第4次産業革命のテクノロジーがデジタル性を帯びていることで、私たちの環境がサイバー攻撃に対して脆弱になっていると述べています。例えば、世界にはすでにIoTデバイスが210億台以上あると推定され、2025年までに倍増する見込みです。2019年上半期だけでも、IoTデバイスへの攻撃は300%以上増加しました。
同報告書は、「新製品にサイバーセキュリティ機能を組み込むために『セキュリティ・バイ・デザイン』の原則を用いることは、製品を迅速に市場投入することに比べ、依然として優先度が低い」と指摘しています。現在のように後付けでセキュリティを追加する方法を見直し、SDLCセキュリティ品質認証を含む、より強固な組み込み基準を設けて、ソフトウェア・パートナーがセキュリティ保証に対してより大きな責任を負うようにする必要があります。製品を守るのと同じほど細心の注意を払ってサプライチェーンを守る規律とともに、目の前の課題に対応できる、より優れた設計アーキテクチャも必要です。
3. 人材の強化
AIがサイバー防御にますます役立つようになる一方で、サイバー犯罪者がディープラーニングを使ってセキュリティシステムを突破し、防御対応を改善するためにデータセットを活用することも可能にしています。
機械には機械で対抗できますが、サイバーセキュリティ人材の強固な育成基盤を整えることで、防御を優位に進められます。問題解決を担う機械と協力する、優れた問題発見能力を持つ人材を、より多く必要としています。そして今度は、そうした人材をプロセスの全ライフサイクルに組み込む必要があります。エコシステムに関わるすべての人がサイバーセキュリティにおける自身の役割を理解し、サイバーセキュリティ品質の指標と基準を満たす責任を負わなければなりません。2019年時点で、世界のサイバーセキュリティ専門家は推定280万人でしたが、必要とされる人数は400万人を超えていました。
パンデミックへの対応から得られる教訓が一つあるとすれば、より安全な未来へ進むにあたり、互いに歩調を合わせる必要があるということです。パンデミックの本質は、全員が安全でなければ誰も本当に安全ではないという点にあります。サイバー・パンデミックも同じです。信頼を共有し、共通の課題に取り組むことで、必要なレジリエンスを実現するための自信と能力を築くことができます。





