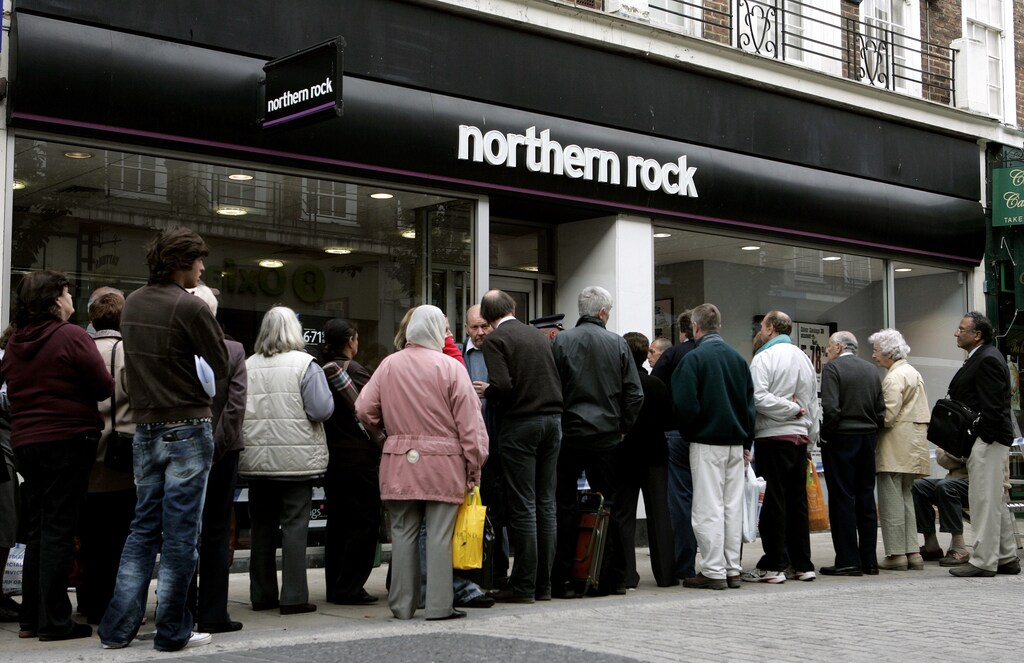
2007年9月14日、英国の金融機関ノーザン・ロックは、同行の経営を維持するためイングランド銀行が緊急支援に乗り出したと発表した。
その後数か月にわたり、世界金融危機が進行するなか、同様の政府による救済措置がさらに数多く続いた。
公開市場は急落し、世界経済は景気後退に陥り、解雇と失業が急増した。10年後、世界は安定した基盤を取り戻したように見える。
しかし、次の大惨事がすぐそこまで迫っているかもしれない。
金融業界、規制当局、中央銀行が10年前の危機の後始末に追われる一方で、金融システムは大きく変化してきた。
テクノロジーは前例のない形で業界を変革し、消費者と金融機関の双方に大きな機会をもたらした。しかし同時に、業界も中央銀行も規制当局も管理方法を把握していないリスクを生み出している。
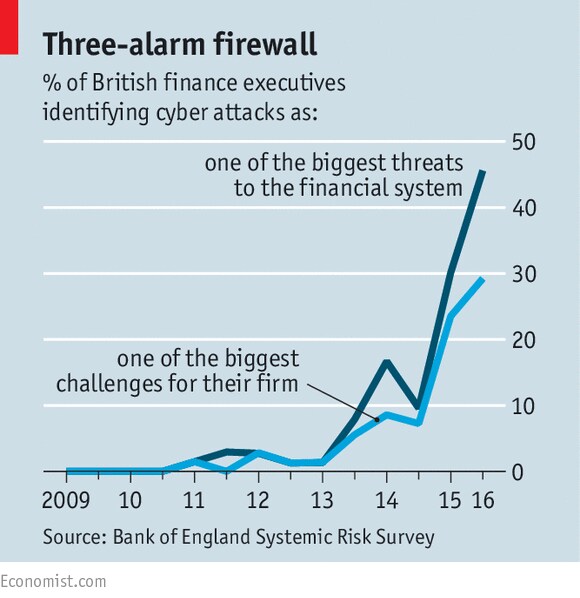
なかでも最も懸念されるリスクは、サイバー攻撃だ。
複雑で検知しにくいサイバー攻撃は、単一の金融機関だけでなく金融市場の広範な部分を機能不全に陥れ、2007〜2008年の危機をはるかに上回る損害を引き起こす可能性がある。
ノーザン・ロック救済から10年後、株式市場は過去最高値、またはそれに近い水準で取引され、恐怖指数とも呼ばれる変動性の指標は過去最低水準かそれに近く、世界経済は安定した成長を続けている。
投資家は不安をほとんど感じていないようで、10年前の危機の根幹にあった不透明でリスクの高い投資を再び受け入れている。
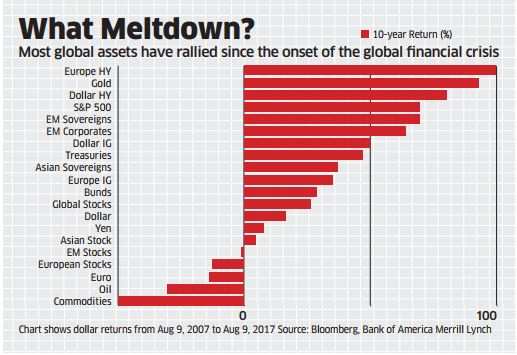
債務担保証券(CDO)は予想外の復活を遂げており、次の市場暴落を見越して専門家に警鐘を鳴らさせている。
超低金利を背景とした投資家の慢心や借り入れの過剰な拡大は確かに懸念材料だが、次の金融危機の真の原因は、ほとんどの人が思いもよらない場所に潜んでいるかもしれない。
10年前の危機以降、金融サービスを取り巻く状況は劇的に変化した。
NutmegやOmiseのような金融テクノロジー企業が金融エコシステムに参入し、多くの場合より低コストでサービスを提供しながら、優れた顧客体験を重視している。
同時に、従来型の金融サービス事業者も手をこまねいていたわけではなく、独自のデジタルプラットフォームを開発してきた。イノベーションは驚くべき速さで進み、消費者と金融システムの双方に大きな恩恵をもたらしている。コストが低下する一方で、金融取引の効率性と有効性は高まっている。
複雑性の増大
同時に、テクノロジーを活用した現在の変革の波は、すでに複雑な金融システムをさらに複雑にし、新たなテクノロジー企業の参入が分断化を進めている。
かつて顧客は一つの銀行と深い関係を築き、その銀行がさまざまな商品やサービスを提供していた。今では消費者は、個々のサービスごとに複数の事業者を利用できる。
こうしたイノベーションを動かす原動力はデータだ。
イノベーションは大量の顧客データの収集を促し、それを容易にするとともに、事業者間でのデータの移転や共有を可能にしている。
データへの依存に加え、収集されるデータの量、多様性、集中度が高まることで、金融サービス事業者はサイバー攻撃の格好の標的となっている。
銀行は歴史的に犯罪者に狙われやすい存在であり、現金保有からデータ保有へとますます比重を移す今も、引き続き魅力的な標的となっている。
攻撃の手口は従来型の銀行強盗からデジタルインフラへの攻撃へと移り、攻撃が成功した場合の見返りは、確実に何倍にも大きくなる。
データの相互接続性と流通速度が高まることで、攻撃対象領域が広がり、脆弱性もさらに高まっている。金融サービスに参入する新たなテクノロジー企業の多くは、高度なサイバー防御を構築する能力を欠いている場合が多い。こうした企業は少人数で運営され、市場投入を可能な限り急ぐことを事業上の優先事項としているためだ。
攻撃者は通常、連鎖の中で最も弱い部分を探すため、こうした新規参入企業はシステムに侵入し、侵害する比較的容易な標的となる。
攻撃の魅力と機会が増し続けるなか、犯罪者の技術的な高度化も進んでいる。
人工知能と機械学習により、攻撃能力はさらに高度化し、窃取したデータを犯罪に新たな形で利用できるようになった。
高度化する攻撃
かつて攻撃者は、データを盗んで不正取引に使ったり、身代金を得るためにデータを人質に取ったりすることを狙っていたかもしれない。今ではシステム内のデータを改ざんしようとする可能性があり、それが攻撃成功時の影響を劇的に深刻化させかねない。
攻撃者が金融機関のシステムに侵入し、情報を盗み出して立ち去った後に詐欺を働く時代は過ぎ去った。
今日のサイバー攻撃者は、すぐに成果を得ようとはしない。むしろ、気づかれないようにネットワークへ侵入し、脆弱性を探り、侵入先が持つ信頼された接続を利用して、他の金融機関のネットワークへと拡散しようとする。この新たな脅威は、大規模な金融危機を引き起こす可能性を秘めている。
金融システム全体が混乱すれば、多数の金融機関が機能不全に陥り、金融市場や取引ネットワークが停止するおそれがある。
さらに深刻なのは、金融サービスの生命線である信頼が大きく損なわれることだ。
顧客はサービス提供者を信頼せず、サービス提供者は顧客を信頼せず、金融機関同士も互いを信頼しなくなるだろう。
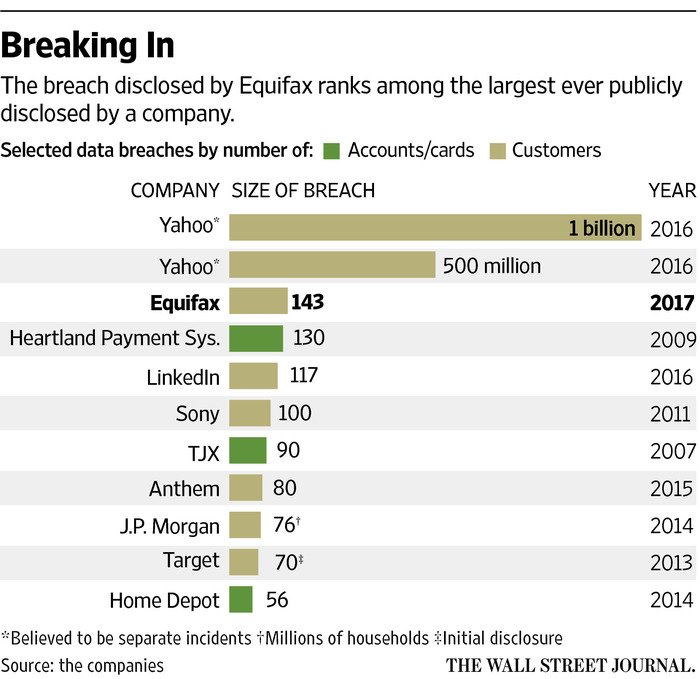
まるで恐怖小説のように聞こえるかもしれないが、米国民1億4,300万人の個人データに影響を及ぼした最近のエクイファックスへの不正アクセスは、この課題の深刻さを改めて示すものだ。
幸い、すべてが暗い見通しというわけではない。
金融機関は高度なサイバー攻撃がもたらすリスクを理解し、防御を強化してきた。しかし、新たなセキュリティ戦略の開発には多額の費用と労力がかかる。銀行の業務は複雑で、容易にアップグレードや置き換えができないレガシーシステムに依存しがちなため、理想とは言い難い回避策が必要になることも多い。
最終的に、最も強力なリスク軽減策は、個々の金融機関の防御能力を向上させることだけでは実現しない。業界と規制当局が協力し、増大するサイバー脅威に対するシステム全体の解決策を策定すべきだ。こうした取り組みによって脅威情報の共有が進み、潜在的なサイバー脅威をより迅速に特定し、解決策をより早く開発できるようになる可能性がある。
同様に、業界はすべての金融サービス事業者に適用できる、透明性が高く独立した品質評価を策定できる。
ニューヨーク市の消費者が、衛生評価を参考に特定のレストランで食事をするかどうかを決められるように、この品質評価があれば、顧客は事業者のサイバー評価に基づいて、特定の金融サービスを利用するかどうかを十分な情報を得て判断できる。
もう一つの案は、イノベーターと既存のサービス事業者が協力し、イノベーションの全過程でサイバーセキュリティをより重視することを義務づける、イノベーション管理の枠組みに合意することだ。

サイバー防御とシステムの安定性を向上させる方法はほかにも数多くあり、提案されている解決策はどれも、それ単独で完璧ではない。金融機関にとっての高い事業コストや、イノベーションまたは金融包摂に悪影響を及ぼす可能性など、いずれにも代償が伴う。
結局のところ、システムを崩壊させかねないテクノロジーそのものが、適切な担い手の手にあれば、攻撃に対する強力な防御手段にもなり得る。
たとえば人工知能は、犯罪者が金融システムに侵入した、あるいは侵入を試みていると人間が気づくよりもずっと前に、悪意ある活動を検知できる。
官民が連携してシステムの安全性と安定性を高めるにせよ、テクノロジーが自ら生み出した課題を解決するにせよ、解決策を検討し、開発するのは今だ。
前回の大規模な金融危機から立ち直るまでには、10年以上を要した。今日、健全な枠組みを整えておけば、将来、はるかに困難な復興に取り組まずに済むかもしれない。




