中央銀行デジタル通貨(CBDC)の利用が広がっています。
金融サービスへのアクセスや決済効率を向上させる可能性があります。
CBDCへの信頼を確保するには、中央銀行がそのサイバーセキュリティを確保しなければなりません。
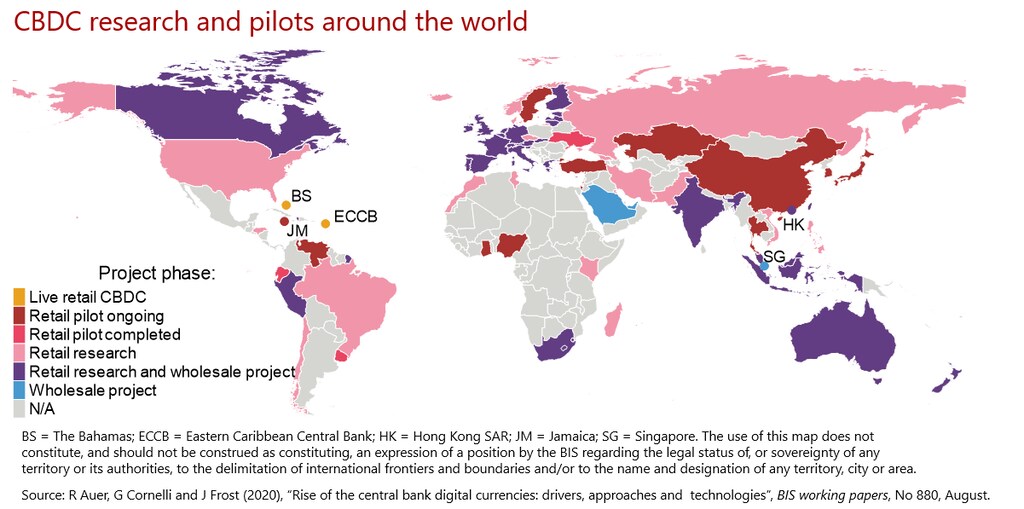
G7当局者が最近、中央銀行デジタル通貨(CBDC)の原則を支持し、80カ国以上がCBDCに関連する何らかの取り組みを開始していることから、広範な導入は時間の問題とみられます。CBDCは一般の人々が利用できる中央銀行マネーのデジタル形態です。基本的には、個人や企業が自国の中央銀行に取引口座や貯蓄口座を持つことを指します。バハマ、中国、ナイジェリアではすでに初期のCBDCプログラムが実施されており、今後さらに増える見込みです。成功すれば、CBDCは決済効率、金融包摂、銀行・決済分野の競争力、デジタル決済時代における安全な中央銀行マネーへのアクセスなど、政策立案者の目標達成に役立つ可能性があります。
しかし、他のデジタル決済システムと同様に、CBDCもサイバー攻撃、口座やデータの侵害・窃取、偽造、さらには将来的な量子コンピューティングに関連する課題に対して脆弱です。市民が安心してCBDCを利用するには、その安全性に確信を持てる必要があります。堅牢なサイバーセキュリティ戦略を慎重に検討し、投資しなければ、最終的に成功は望めません。意思決定者は、米国国立標準技術研究所(NIST)や、マイクロソフトの「STRIDE」モデルが公表するものなど、サイバーセキュリティのベストプラクティスを参考にすべきです。世界経済フォーラムの新たな白書「CBDCの技術に関する考察」の要点をまとめた本記事では、CBDCのサイバーセキュリティに関する追加の重要事項を説明します。
CBDCを今後何十年にもわたって安全に保つには、どうすればよいでしょうか。以下では、サイバーセキュリティに関する4つの主要な側面を取り上げます。
1. 認証情報の盗難と紛失
CBDCへのアクセスや資金の移転には、アクセス認証情報が必要です。認証情報には、紙に書いて簡単に伝えられるパスフレーズや、秘密鍵を保存するハードウェアトークンなどがあります。形態を問わず、盗難や認証情報の紛失は重大な脅威であり、口座の資金やデータが侵害されるおそれがあります。
盗難は、特にパスフレーズの場合、物理的にも仮想的にも起こり得ます。現代の攻撃者が持つ多様な手段を考えると、ソーシャルエンジニアリングやサイドチャネル攻撃、マルウェアを使って、CBDC利用者の端末から認証情報を抜き取ることが可能です。また、火災や水害、自然災害によってパスフレーズやハードウェアトークンを紛失・破損した場合に、利用者が資金やデータをすべて失うことがあってはなりません。そのため、システムには認証情報を復旧する仕組みを組み込むべきです。
CBDCがブロックチェーン技術を基盤とする場合、マルチシグ(複数署名)ウォレットを採用し、少なくとも2人の別の信頼できる関係者が同じウォレットの認証情報を保有する方式が考えられます(中央銀行自体や、利用者の家族、その他の連絡先など)。マルチシグウォレットの欠点は、送金のたびに少なくとも1人の別の関係者と調整する必要があるため、使い勝手が劣ることです。こうしたセキュリティと利便性のトレードオフは、2要素認証(2FA)が非常に一般的な現在のインターネットバンキングでも見られます。CBDCが従来型の技術を基盤とする場合は、権限を持つ機関がデータベースの認証情報を更新するだけで済む可能性があります。
2. 特権的な役割を持つ利用者
懸念の一つは、中央銀行や政府の内部関係者、法執行機関などが、利用者の同意なくCBDC口座の資金を凍結または引き出すといった特権的な操作を行える役割を持つ可能性です。こうした機能は、規制対象の決済システムにおける現在のコンプライアンス手続きに沿ったものです。CBDCの機能上、そうした役割が必要になる可能性は高いものの、悪意ある内部関係者によるシステムの悪用につながるおそれがあります。他の情報セキュリティ分野と同様に、中央銀行と関与する仲介機関は、こうした権限を対象とするサイバーセキュリティのリスク管理計画を策定し、実行すべきです。マルチシグウォレットで使われるような複数当事者による仕組みやその他の保護策を導入すれば、攻撃をより困難にできます。
CBDCがブロックチェーン技術上で運用され、取引の承認や無効化を行う権限を持つ中央銀行以外の組織がノードを運営する場合、悪意ある検証ノードがセキュリティ上の脅威となり得ます。また、中央銀行の意図に反する取引を承認または拒否することで、中央銀行の通貨当局としての権限や独立性を損なう可能性もあります。そのため、絶対に必要な場合を除き、中央銀行以外のノードに取引検証の権限を与えることは一般に推奨されません。
3. システムの完全性と「二重使用」
採用するコンセンサスプロトコルによっては、特権的な権限を持つ中央銀行以外のノードが取引を無効と宣言し、ネットワークで承認されないように阻止する可能性があります。その結果、CBDC利用者に対するサービス拒否攻撃や、取引の検閲につながるおそれがあります。
中央銀行以外のノードが共謀すれば、CBDCを不正に複数回使用する偽造行為の一種である「二重使用」攻撃を可能にするおそれもあります。ノードが分散型台帳を「フォーク」し、中央銀行の台帳と食い違う別の取引履歴や見解を作り出すことも考えられます。CBDCのエンドユーザーがウォレット内の資金を複数の場所で使おうとすることも、デジタル偽造に当たります。対象のCBDCがオフライン機能を備えている場合、二重使用のリスクは、その運用技術によっては高まります。この場合、通常オンラインで行われる高度なセキュリティ検証を経ずに、二重使用に当たる取引がオフラインの相手に送信されるおそれがあります。
CBDC利用者がオフラインのときに支出額や取引頻度に上限を設ければ、こうした攻撃の影響を抑えられます。さらに、取引中の端末が「オンライン」に戻った後、コンプライアンスソフトウェアがオフライン期間中に行われた取引を同期できます。
4. 量子コンピューティング
量子コンピューティングは、保存・送信されるデータのアクセス、機密性、完全性を守るために使われる主要なデータ暗号化方式や暗号プリミティブを危険にさらすため、最終的にはあらゆる金融サービスに影響を及ぼします。CBDCも例外ではありません。そのため、CBDC口座の保護に用いられる暗号技術を破る可能性のある新興の量子コンピューターの脅威を、技術設計の段階で考慮しなければなりません。例えば、中央銀行は、特定の暗号プリミティブが今後の量子コンピューティングに対してどの程度脆弱かを検討すべきです。さらに、将来の量子コンピューターは、検知されることなくCBDCシステムの暗号技術を破る可能性があります。
世界経済フォーラムはサイバーセキュリティにどのように取り組んでいるか
サイバーセキュリティセンターは、リーダーたちが集い、進化するサイバーリスクとそのシステム全体への影響を理解するための信頼できるプラットフォームを提供します。相互接続がますます進むデジタル世界で、理解と信頼を築くことに重点を置いています。
分野横断的な連携と知見の共有を促すことで、同センターはパートナーがサイバー上のレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援します。
サイバーセキュリティは、技術的なレジリエンスや健全な技術ガバナンスとともに、CBDCの技術設計において最も重要な要素です。堅牢なサイバーセキュリティ戦略の導入に失敗し、上記のリスクを考慮しなければ、市民のデータや資金、CBDCプログラムの成功、中央銀行の評判、さらには新通貨に対する社会全体の評価が損なわれるおそれがあります。過去のサイバーセキュリティ上の失敗から学ぶと、安全性の基準は「悪者を締め出す」ことや不正な口座アクセスを最小限に抑えることだけではありません。包括的なアプローチを取り、あらゆるリスクを考慮し、システムが設計どおりに機能し、その完全性が保たれるようにしなければなりません。それによって初めて、CBDCは目標を達成できます。




