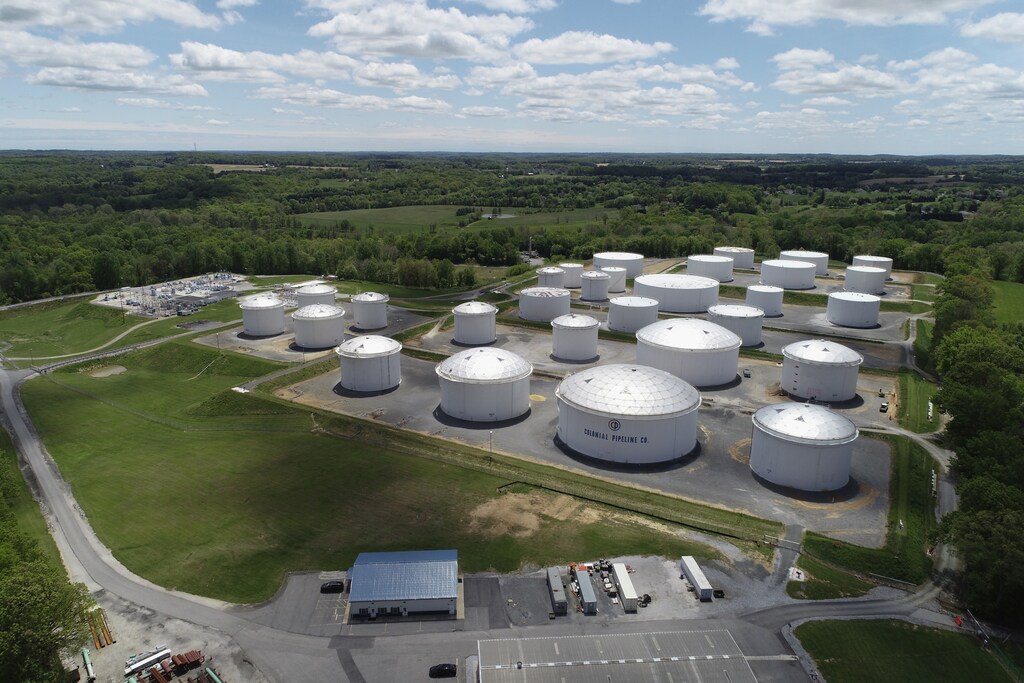
アムステルダム・ロッテルダム・アントワープ(ARA)へのサイバー攻撃は、欧州全域の事業運営や経済に波及する影響をもたらす可能性がある。
ランサムウェア攻撃は過去1年間で150%増加し、従来型の防御策では不十分なことが多いなか、成功する事例も増えている。
こうした破壊的なサイバー攻撃の増加に直面するなか、サイバー衛生対策を強化するには、情報共有やパートナーシップ、協力の拡大が必要である。
欧州の主要な石油精製拠点であるアムステルダム・ロッテルダム・アントワープ(ARA)へのサイバー攻撃により、精製品貨物の積み下ろしが大幅に妨げられた。欧州大陸がエネルギー危機に直面するなかでの出来事である。
この混乱はさらに連鎖的な影響をもたらし、欧州各国により大きな社会的・経済的打撃を与える可能性がある。これに先立ち、ドイツ企業2社も同様の攻撃を受け、ドイツ北部のガソリン供給に小規模な混乱が生じた。
なぜ重要なのか?
初期報告によると、ドイツでの攻撃にはランサムウェアの一種が使われた。ランサムウェア攻撃は過去1年間で150%増加し、供給が十分で安定した市場であっても大きな損害をもたらす可能性がある。今回の攻撃は、昨年の米国コロニアル・パイプライン事件を想起させる。この事件では、米国のパイプラインがランサムウェア攻撃を受け、米国東海岸の一部で供給に大きな支障が生じた。
ARAへのサイバー攻撃は、欧州のエネルギー市場がすでに抱える厳しい状況をさらに悪化させるように見える。石油とガスの在庫は少なく、価格は数年来見られなかった水準にある。そのため、実際の物理的な被害以上に、システムへの負荷を高める可能性が高い。さらに、こうした攻撃や混乱は地政学的危機のさなかに発生しており、より広範な政治的エスカレーションが意図せず起きる可能性を高めている。
サイバー攻撃によるインフラの機能停止が社会全体に及ぼす物理的影響も、この事件によって浮き彫りになった。こうした攻撃は、2022年版「グローバル・サイバー・アウトルック」報告書で、サイバー分野のリーダーが挙げた懸念上位3項目の一つに数えられている。
過去の先例となる攻撃
今回の攻撃は、重要なエネルギーインフラがサイバー攻撃によって脆弱性を露呈した初めての事例ではない。例えば、2021年5月の米国コロニアル・パイプラインへのランサムウェア攻撃により、東海岸の燃料供給のおよそ45%を担う全長5,500マイルのパイプラインが停止した。
2021年2月のフロリダ州の浄水施設や、2020年のソフトウェアプロバイダーSolarWindsを標的としたものなど、近年の他のサイバー攻撃も、攻撃の成功が防御策の不備に左右されることを改めて示している。また、急速なデジタル化に伴ってインターネットに接続され、十分に保護されていないレガシーシステムの安全を確保する必要性も明らかである。こうした接続は、当初の設計では想定されていなかった。
甚大な影響
こうした攻撃は、現代の経済や機能する社会を根底で支える重要インフラを停止させる可能性がある。また、サイバーセキュリティの重要性をめぐる政府の行動を促す可能性もある。例えば、米国コロニアル・パイプライン事件の後、ジョー・バイデン米大統領は、連邦政府全体と重要インフラのサイバーセキュリティを強化する大統領令に署名した。米国サイバーセキュリティ・インフラセキュリティ庁は最近、米国の重要インフラに対する脅威について、具体的な勧告や提案を添えた事前警告を発出した。
サイバー脅威が高度化するなか、業界全体で進むデジタルトランスフォーメーションにより、重要インフラと石油・ガスのサプライチェーン全体がサイバーリスクにさらされている。将来的には安全や環境への影響、事業運営の中断につながる可能性がある。
主な動向
攻撃対象領域の拡大、攻撃的なサイバー能力の普及、国際協力の不足を背景に、こうしたサイバー脅威への防御はますます困難になっている。
そのため、業界は次の3つの重要な動向に直面している。
– 重要インフラの接続性の向上や、ビジネスモデルの変革を加速させる新興技術の急速な導入に伴い、ITとOT(運用技術)の間でデジタル脅威の領域が拡大し、融合している。
– グローバルな石油・ガス事業環境の安全を確保するうえで、サプライチェーン攻撃が増加し、複雑化している。パートナー、合弁事業、サプライヤーが高度に相互接続された環境では、サイバー衛生対策が個別に行われ、多様な優先事項の間で責任が分担されている。
– 業界におけるサイバー攻撃の激化は、事業運営と公共の安全を脅かしている。「サイバーセキュリティ・アウトルック」報告書では、サイバー分野のリーダーの80%がこの点を強調している。
何ができるのか?
ARA事件のようなサイバー攻撃による将来の混乱を軽減するため、業界は今すぐ行動すべきである。
この取り組みを支援するため、世界経済フォーラムの「石油・ガス分野のサイバーレジリエンス・コミュニティ」は、業界のサイバー分野のリーダー60人以上を結集し、石油・ガス部門のサイバーレジリエンス強化を目指している。同コミュニティは、上級リーダーがサイバーレジリエンスに向けた行動を起こすための第一歩として、次の指針を策定した。
– 包括的なサイバーセキュリティ・ガバナンスモデルを確立する。
– セキュリティとレジリエンスを設計段階から組み込む文化を促進する。
– 第三者のリスク状況をより可視化し、エコシステム全体への影響を考慮する。
– 効果的な予防、監視、対応、復旧能力を備えた、包括的なリスク管理と防御の仕組みを導入する。
– あらかじめ定めたシナリオの一覧に基づき、攻撃の影響を軽減するためのレジリエンス計画を策定し、検証する。
– 業界のすべての関係者間で、国際的な官民連携を強化する。
詳細については、サイバーセキュリティ・センターの石油・ガス分野のサイバーレジリエンスに関するプロジェクトと、サイバー犯罪対策パートナーシップをご覧ください。さらに詳しく知るには、最新の「グローバル・サイバーセキュリティ・アウトルック」報告書をご覧ください。




