スマートビルは、建物のエネルギー消費を大幅に削減することができます。
スマートビルに新技術を導入することで、サイバー攻撃のリスクが高まるため、この分野はサイバーセキュリティを改善する必要があります。
これには、スマートビルで使用されるすべての製品のライフサイクル全体を通じて、サイバーセキュリティを優先事項とするためのプロセスを整備することが含まれます。
人口増加や気候変動などの問題に対処するためには、効率的に稼働し、エネルギーを節約するスマートインフラが必要になります。例えば欧州連合では、エネルギー消費の40%は既存の建物に起因しています。スマートビルは消費量を削減する一つの方法ですが、そのためにはこの分野がサイバーセキュリティを改善する必要があります。サイバーセキュリティを改善する必要があります。
スマートビルは、暖房、換気、空調、照明、警備などの運用を制御するために自動化されたプロセスを使用します。多くのスマートビルはモノのインターネット(IoT)技術に依存しており、エネルギー使用量と環境への影響を最小限に抑えるために、データを収集するセンサーと、そのデータを管理するソフトウェアを備えています。この建物タイプの需要は、今後数年間で大幅に増加するでしょう。最近の調査によれば、世界のスマートビル市場は2027年までに1,270.9億ドルに成長すると予測されており、年平均成長率は12.5%です。
この分野は、スマートビルがもたらすセキュリティ上の課題に対処しなければなりません。調査により明らかになっていますIoT機器の57%が中または高深刻度の攻撃に対して脆弱であることが示されています。サイバー攻撃はすでに、病院、データセンター、ホテルなどの重要インフラを含む複数の企業に被害をもたらしています。
サイバー犯罪から守るため、スマートビル企業は以下の7つの原則に従うべきです。
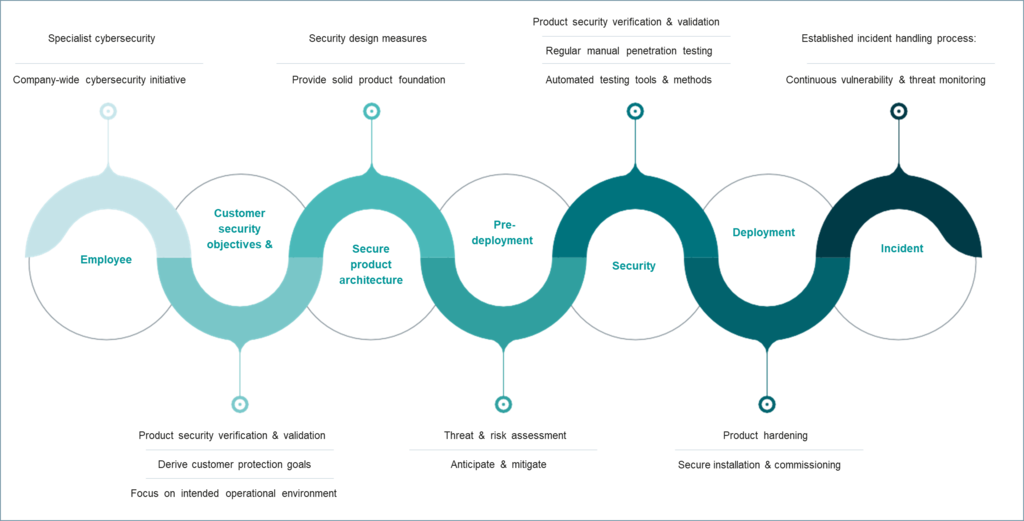
1) ガバナンス
企業には十分なセキュリティに関するノウハウが必要です。この分野における役割と責任を明確にし、インシデントへの対応方法に関する明確なセキュリティ方針を策定する必要があります。各チームは、自社の製品、ソリューション、またはサービスに十分な組み込み型サイバーセキュリティが備わっていることを確保すべきです。企業は、製品または建物のライフサイクル全体を通じてサイバーセキュリティを維持できるよう、顧客を支援する必要があります。
2) 安全なサプライチェーン
企業は、事業契約を締結する前に、サプライチェーン全体のパートナーに対して合理的なレベルのセキュリティを満たすよう求めるべきです。セキュリティ要件を取引条件に組み込み、サプライヤーを評価して潜在的な保護の欠陥を発見すべきです。また、外部から調達したすべての部品のセキュリティリスクを特定し管理するプロセスも必要です。これは、脆弱性を監視・追跡する自動化ツールを使用することで実施できます。
3) 製品開発におけるサイバーセキュリティ
企業は、製品の初期設計段階からサイバーセキュリティを組み込むべきです。このプロセスは、市場のニーズに基づいて製品ごとにサイバーセキュリティの目標を定義することから始めることができます。製品のライフサイクルの初期段階でセキュリティに対処する方が、後から問題を修正するよりも費用対効果が高いのです。
セキュリティ専門家は、潜在的なリスクを特定し軽減するために、製品のライフサイクル全体を通じて脅威およびリスク評価を実施すべきです。これは製品開発プロセスの早い段階で開始し、重要な更新のたびに繰り返す必要があります。新製品をリリースする前に、企業は独立した第三者機関に依頼し、潜在的な脆弱性がないかテストしてもらうべきです。
4) 社内外のサイバーセキュリティに対する意識向上
成功し効果的なサイバーセキュリティ戦略の中心にあるのは人です。継続的な研修と意識向上への投資は、組織をサイバー攻撃から守る助けとなります。セキュリティ関連のプロセスに関わる従業員には適切な研修を施すべきであり、社内の質問や問題について誰に連絡すべきかを明確に示したガイダンスが必要です。
スマートビル分野の企業はまた、新たな脅威やベストプラクティスについて互いに最新情報を共有し、連携する必要があります。
5) 脆弱性およびインシデントへの対応
疑わしいインシデントはすべて、誤報であると証明されるまでは実際のものとして扱うべきです。すべての企業には、セキュリティインシデントを迅速に解決する方法を定めたガイドが必要です。また、情報漏えいのリスクを軽減するために、考え得るあらゆる対策を講じたことを確実にしなければなりません。
企業は、脆弱性を発見した際には顧客や他の必要な利害関係者に通知するなど、インシデントについて透明性を保つことが極めて重要です。問題が発生した場合、企業の広報・コミュニケーションは技術的な欠陥の修正と同じくらい重要です。サイバー攻撃は企業の評判を損ない、顧客の信頼を損なう可能性があるためです。
世界経済フォーラムはサイバーセキュリティについて何に取り組んでいるのか
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。相互につながりを深めるデジタル世界において、理解と信頼の構築に焦点を当てています。
セクターを越えた協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
6) リスクベースの資産管理
製品の開発環境は、企業にとって最も重要な資産の一つであり、保護される必要があります。開発プロセスの中で、製品がいかなる形でも改ざんまたは開示されていないことを確認することが重要です。例えば、開発者が悪意のあるプログラムを誤ってダウンロードし、それが製品の一部として感染を広げる可能性があります。資産の分類と保護を実施し、定期的に繰り返すことが極めて重要です。重要資産を特定・分類し、資産ごとに保護措置を定義すべきです。
7) サイバーセキュリティ基準への準拠
所有者は最新のサイバーセキュリティ規制を遵守し、サイバーセキュリティを入札仕様の一部とする必要があります。スマートビル業界には、3つの主要なサイバーセキュリティ基準があります。2つは国際基準(IEC 62443、ISO 27001)で、1つはEUレベルの基準(欧州NIS指令)です。ビルの運営者は、要件の明確な定義、標準化されたプロセスの導入、そして各基準に関連する文書の入手可能性から恩恵を受けます。とはいえ、単独でITセキュリティを構築できるサプライヤーは存在せず、ビル運営者、システムインテグレーター、計画担当者、所有者が重要な役割を担っています。
これらの原則に従うことで、建設分野は自社の製品だけでなく、経済的な成功も保護できるようになります。サイバーセキュリティは製造プロセスにおいて重要な役割を果たし、今後のあらゆる事業戦略に不可欠な要素となるでしょう。市場に新たな技術が導入されるにつれ、明日のスマートビルの保護を確保する必要があります。




