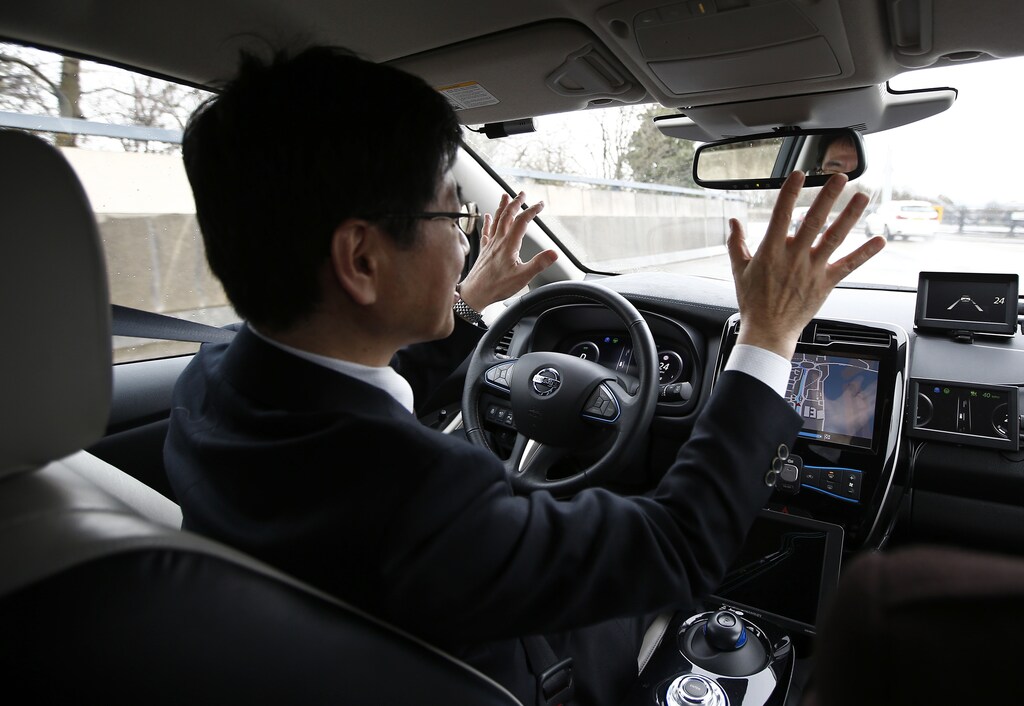
ハッカーがインターネットに接続された車に侵入すれば、エアバッグやブレーキ、ドアロックを無効にしたり、車両を盗んだりする可能性がある。これは、研究者らが明らかにしたもので、最近コネクテッドカーの各部品が相互に通信する仕組みに欠陥があることを発見した。彼らの研究に先立って、複数の実証実験では、研究者らが車に遠隔侵入して制御を奪う様子が示されており、そのうちの一件は、あるコネクテッドカーのジープ車種の世界規模のリコールにつながった。
こうしたハッキングはいずれも、これまで公道を走る一般車両で実証されたことはない。しかし、自動運転技術の搭載が進むにつれ、サイバーセキュリティが自動車業界にとって大きな課題となっていることを示している。英国政府も懸念し、業界向けの一連のガイドラインを公表した。そこでは、企業が協力して、車両のライフサイクル全体を通じてセキュリティを管理できる、強靱な車両を構築する必要性が強調されている。では、車が実質的に車輪の付いたコンピューターとなるなか、ハッカーから守るために何ができるのだろうか。
車がサイバー攻撃に対して脆弱になっている主な理由は3つあり、こうした傾向によってセキュリティの設計やテストも難しくなっている。第一に、車を構成する各システムは、効率を高めるため相互に連携するよう設計されることが増えている。そのため、すべてのシステムが通信できる必要があり、中央制御装置にも接続される。車を部分的または完全に自動運転にする自律システムを加えると、車両は他の車両や、道路上のインフラにも接続しなければならない。
しかし、これにより、従来は閉じていたシステムが、外部からの、場合によっては悪意ある影響にさらされる。たとえば、車のBluetooth、Wi-Fiおよび無線周波数(RF)を使って、パッシブキーエントリーシステムを攻撃する実証例があり、いずれもハッカーの侵入経路となり得る。
第二に、車の機能が増えるほど、ソフトウェアと複雑さも増す。現在では、1台の車両に数百万行ものコードが使われ、さまざまなメーカーの部品に異なる形で組み込まれている。そのため、セキュリティテスターはどこを調べるべきか把握しにくく、監査担当者も車が規則に適合しているか確認しにくい。フォルクスワーゲンが最近、排出量制限を回避するために使ったソフトウェアが悪意あるウイルスだったなら、問題の発見に数カ月、あるいは数年かかったかもしれない。
最後に、車両に保存され、利用されるデータやコンテンツの量と種類は増え続けている。たとえば、車載マルチメディアGPSシステムには、連絡先の住所や運転者が普段通るルートの情報、将来的には金融データまで含まれる可能性がある。こうした大量の情報は、サイバー犯罪者にとって非常に魅力的だろう。
この高まり続ける脅威からコネクテッドカーを守る最善策の一つは、車両の設計段階からセキュリティを組み込むことだ。たとえば、個々の部品に相互の不整合やエラー、設定ミスがないようにする。完成した車両は、最終製品がセキュリティ攻撃に耐えられることを確かめるため、侵入テストなどの手法を用いて、より厳格に試験すべきだ。侵入テストでは、欠陥を明らかにするため、システムに意図的に攻撃を仕掛ける。そうすれば、業界全体に設計の初期段階からセキュリティを考慮させる、より優れたツールや基準が必要になる。
次の大きな課題は、安全性とセキュリティを両立する車両の設計になりそうだ。自動運転技術では、人工知能やディープラーニングの手法の活用が進み、車の制御や、人間の運転者と同じような安全上の判断を行うために、さらに多くのソフトウェアに頼ることになる。だからこそ、運転者の安全も守れるよう、車両のセキュリティを確保することがいっそう重要になる。
業界の対応
自動車業界は、サイバー攻撃の脅威の高まりに、ゆっくりながら着実に対応している。政府の規制に加えて、米国の自動車技術者協会(SAE)は、車の設計においてサイバーセキュリティを他の安全上の脅威と同様に扱う方法を示す、独自のガイドラインを導入した。運転者が自分の車両をより確実に守れるようにする取り組みもあり、たとえば、見知らぬ機器を接続しないよう車の取扱説明書で注意を促している。
長期的には、自動車業界の連携をより強めることが最大の課題となる。業界はあらゆる面で競争が非常に激しく、企業は最新の自動運転技術やコネクテッド技術を活用して他社との差別化を図り、新たな顧客を獲得している。
この競争のため、企業はサイバー脅威や情報、脆弱性について共有したり、より安全な設計の開発に協力したりすることに消極的だ。車を真に安全なものにするには、業界が方針を転換する必要がある。




