ランダム性:今日の脆弱なセキュリティを立て直す
100年前のアイデアが現代技術によって実現し、最も賢いハッカー、最強の情報機関、そして最速の量子コンピューターからも私たちを守ることができます。
私たちが日々を過ごし、その上に生活が成り立っているサイバー世界は安全ではなく、ますます危険になっています。偽ニュースで選挙を左右しようとする国家から、病院を停止させるランサムウェアまで、私たちは、あらゆるデータや取引がいつでも攻撃されかねない「無法地帯」に生きています。法のない開拓地を旅する人々のように、私たちは常に危険の兆しを探し、完全には信頼できない防御の穴をふさごうと奔走しています。
私たちが脆弱なのは、ハッカーの技術が高度化しているからだけではありません。今日のハッカーは、資金豊富な犯罪組織や政府であることも、ウェブサイトを改ざんするスリルを求める素人や小悪党であることも、同じくらいあり得ます。また、最大の脅威は、量子コンピューターのような新たな攻撃手段の開発でもありません。量子コンピューターは近い将来、現在最も広く使われている暗号を解読できるほど強力になる可能性があります。最大の問題は、サイバーセキュリティに対する私たちの基本的な考え方に欠陥があることです。
知恵比べでは、必ず負ける
知恵比べでは、性質上、勝つこともあれば負けることもあります。しかし、セキュリティ上の敗北はあまりにも痛ましく、あまりにも大きな代償を伴います。
私たちや組織が今日、どのようにセキュリティに取り組んでいるか考えてみてください。システム自体を安全にしようとし、ファイアウォールからウイルス対策ソフト、侵入テストのチームまで、あらゆるものに巨額を費やしています。しかし、こうした対策のほとんどは個々の脅威への戦術的な対応であり、あらゆる脅威から、常に、すべてのデータと取引を守るための、先を見越した包括的な取り組みではありません。
ハッカーがWindowsの新たな脆弱性を見つけると、マイクロソフトは修正プログラムを公開しますが、私たちがそれをインストールするかどうかは分かりません。新たなランサムウェア攻撃が現れると、ウイルス対策ソフトのベンダーは検出対象のリストに追加します。攻撃者がコードを少し変更すると、ベンダーはその亜種もリストに加えます。モノのインターネット(IoT)などの新技術によって攻撃対象領域が広がると、私たちは新たな個別対策(と新たな侵入テスト)を探して保護に奔走します。しかし、たいていは侵入に成功され、脆弱性がどこにあるか判明してからのことです。
しかし、最も危険な欠陥は、セキュリティを人間の知恵と計算能力の勝負として捉えていることです。巧妙なハッカーは、アプリケーション、オペレーティングシステム、ネットワーク、暗号化プロトコルの弱点を突こうと頭をひねります。私たちは相手を欺き、次の攻撃を予測しようと頭をひねります。残念ながら、大勢の攻撃者のうち一人でも私たちの知恵を上回れば、私たちの負けです。
今日の「世界クラス」のセキュリティは、ランダム性ではなく、暗号技術を支える数学への私たちの過信に基づいています。これは本質的に、第二次世界大戦中にドイツのエニグマ暗号の解読を決定づけた、アラン・チューリングのような卓越した頭脳に対して脆弱です。残念ながら、この激しいサイバー戦争で、何人の「アラン・チューリング」が私たちに敵対しているかは分かりません。それでも通説に縛られ、「数学対数学」の戦場に立たされています。そこでは、安全を確保できるほど十分に勝ち続けることはできません。
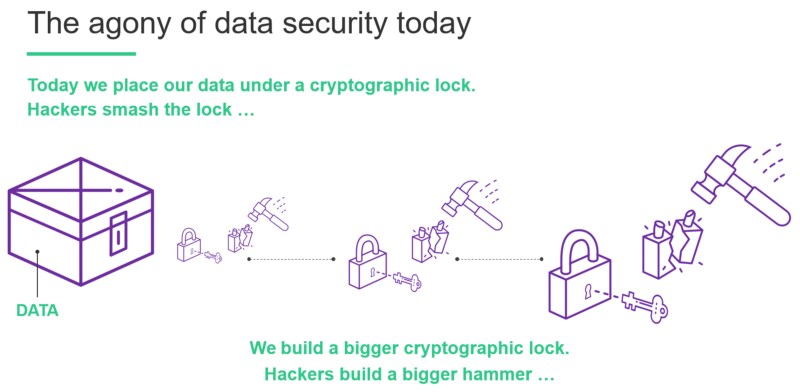
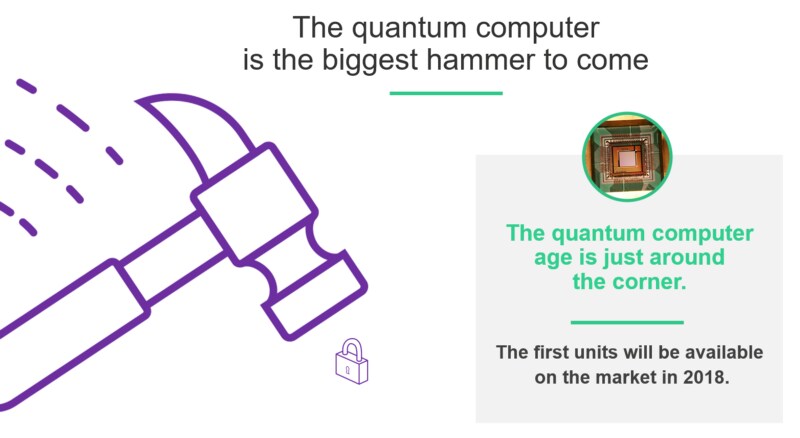
年を追うごとに、攻撃者に有利な状況が強まっています。インターネットとクラウドコンピューティングの世界的な広がりが、装備の優れたハッカーや正体不明の「アラン・チューリング」たちにとって格好の餌食になっているからです。これだけでも十分に深刻ですが、量子コンピューターの登場により、攻撃者が利用できる計算能力はまもなく指数関数的に拡大しようとしています。量子コンピューターは近い将来、現在のデジタル署名、ハッシュ関数、暗号化機能の大半を守っている暗号数学上の問題を効率よく解けるようになります。こうした量子コンピューターが利用可能になれば(数年後、あるいは数か月後かもしれません)、私たちのITシステムは現在よりさらに脆弱になります。
賢さに頼らず、ランダム性に頼る
データを読めないように「スクランブル」するため、文字と数字をランダムに組み合わせる方法は、最初の暗号と同じほど古く、現代の暗号技術の中核をなしています。しかし、最高水準の暗号でさえ破られることがあります。ランダム性が限られた量しか使われず、ハッカーがその使用量を知っているため、暗号を解くのにどれほど推測すればよいか分かってしまうからです。
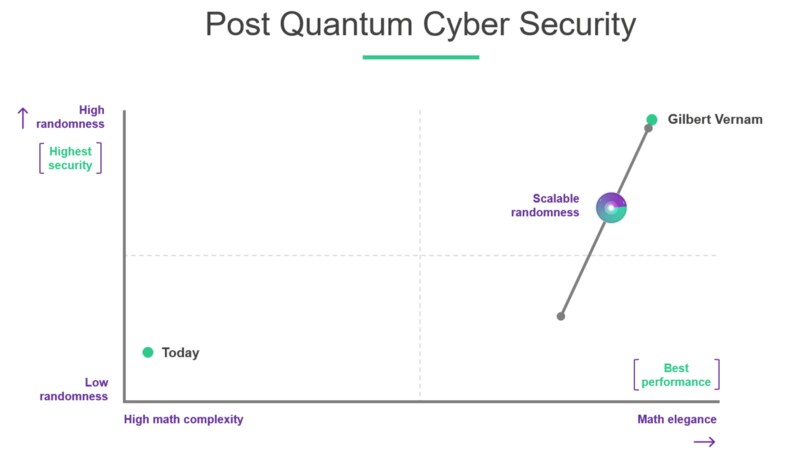
皮肉なことに、現代のセキュリティ上の難題を解決する方法は、数学者ギルバート・S・バーナムが100年前に考案しました。彼は数学的な複雑さを使わず、大量のランダム性を必要とする暗号の特許を取得しました。当時生まれたばかりの量子力学の理論に着想を得たのです。その理論は、宇宙のまさに中心である素粒子のレベルでは、事象は真にランダムであると教えていました。この真のランダム性を十分に取り込めれば、最高の装備を持つ最も賢い人でさえ真のメッセージを解読できなくなるのではないか、と彼は提案しました。
今日に至るまで、バーナム暗号は数学的に解読不可能と証明された唯一のセキュリティ方式です。これほど効果的なのに、なぜ使われてこなかったのでしょうか。理由は2つあり、どちらも急速に解消されつつあります。
1. 大量のランダムな情報を保存・処理する費用が高かったこと。紙の暗号と、人間による(電子的ではない)処理の時代には、バーナム暗号を機能させるのに必要な量のランダム性を扱う現実的な方法はありませんでした。今日では、計算能力とストレージの費用が急速かつ継続的に下がっており、スマートフォンなど一般的なモバイル機器でも、バーナム暗号に必要な量の「ランダム性」を処理できるようになっています。
2. 真にランダムな情報が不足していたこと。今日の暗号化アルゴリズムの多くは、文字と数字の「ランダムな」配列を使っていますが、その「ランダム性」は実際には、ランダムではないコンピュータープログラムによって生成されています。どれほど巧妙で複雑なプログラムでも、根底にはパターンがあります。十分に賢い人(または十分に強力なコンピューター)なら、リバースエンジニアリングによってそのパターンを見つけ、ひいては基礎となる情報を突き止められる可能性があります。今日では、比較的小型で安価な乱数生成器が、原子または光子レベルの量子ゆらぎを利用し、バーナム暗号に必要な量の真のランダム性を生み出します。
大量の真のランダム性を使う方法、すなわち私たちが「ポスト量子サイバーセキュリティ」と呼ぶものは、複雑な数学的暗号に基づく今日のモデルを根底から覆します。この真のランダム性は、予想以上に賢いハッカーから私たちを守ります。数学的な複雑さではなくランダム性に頼ることで、データの所有者は使うランダム性の量を選び、それによってデータを守るセキュリティの強度を決められます。
関連技術である量子鍵配送(QKD)も重要な役割を果たします。QKDは量子力学の基本原理を使い、大量のランダムな暗号鍵を生成して共有し、利用者間に安全な通信チャネルを確立します。
次のステップ:ポスト量子サイバーセキュリティ
今日導入されるITシステムやIoT機器は、現場で非常に長く使われます。なかにはライフサイクルが30年以上に及ぶIoT機器もあります。市民社会の秩序を守るため、責任あるリーダーシップのもと、今からシステムをポスト量子時代に備え始めるよう呼びかけます。
私たちのシステムを現在と将来の脅威から守るために必要なポスト量子サイバーセキュリティを導入するには、次の3段階の取り組みを推奨します。
1. ランダム性を組み込んだ暗号を含め、ポスト量子暗号を研究、試験、導入する。
2. 大量の真の非アルゴリズム的なランダム性を基盤とするセキュリティの構築方法を学び、アルゴリズムに基づく「疑似」ランダム性を体系的に排除する(例えば、量子乱数生成器を使う)。また、
3. 量子鍵配送を研究、試験、導入する。
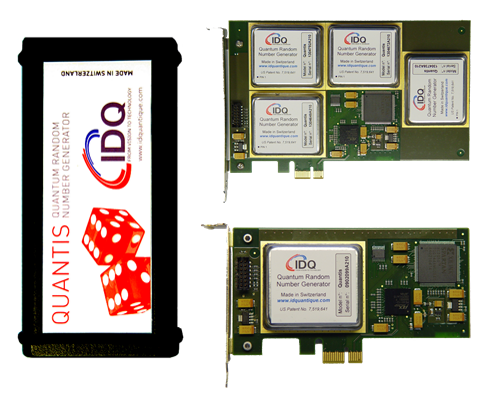
真に費用対効果の高いセキュリティをついに実現し、恒久的に確保することが、いよいよ手の届くところにあります。BitMint、Cambridge Quantum、China Quantum Technologies、Crypta Labs、Dyadic、ID Quantique、Post Quantumなどの企業が、ポスト量子サイバーセキュリティのソリューションを提供しています。
実際、ランダム性はブロックチェーン(信頼できる取引を可能にする分散型台帳や、ビットコインなどの代替通貨の利用を可能にする技術)のような新技術を、量子コンピューターの攻撃から守ることもできます。量子の脅威に量子の防御で対抗するのです。例えば、ガスプロムバンクは最近、3か所の自社施設間で、QKDを活用した新たなブロックチェーン技術の実証実験に成功したと発表しました。
中国はまもなく、上海と北京を2,000 kmにわたって結ぶ、世界最大の「量子光ファイバー通信システム」を導入する予定です。さらなる発展として、中国は2020年までにアジアとヨーロッパの主要都市の一部を結ぶ量子通信ネットワークの導入を検討しており、2030年までにネットワークを世界規模に拡張する計画です。
今日、経済全体と公共インフラは、グローバルなインターネットにつながるスマートデバイスのセキュリティに依存しています。明日には、医療用インプラントから自動運転車まで、そうした機器のセキュリティが私たちの日常生活を左右するでしょう。ハッカーに脆弱性を見つけてもらうのを待ち、「自分たちの」専門家は相手より賢く、「自分たちの」コンピューターは相手より強力だと期待し続けるには、あまりにも危険が大きくなっています。
世界経済、民主主義の制度、そして私たち一人ひとりの幸福を守るため、情報セキュリティへの新たな道を早急に進む必要があります。アインシュタインと同僚の物理学者たちは、物理的な宇宙を支配しているのがランダム性だと知り、衝撃を受けました。ランダム性がサイバー空間も支配しうると気づいたとき、私たちも同じように驚きました。物理学者たちはその発見を活用する方向へ、すぐに舵を切りました。私たちのデータ、システム、社会を守るため、私たちも同じことをすべきです。




