データ政策およびデータ保護の分野で20年間従事してきた者として、私は仕事としてプライバシーポリシーを読んでいます。ウェブサイトがプライバシーポリシーや利用規約を更新するという連絡が時折メールで届くと、私はそれに気づきます。最近では、その連絡がその流れから奔流へと変わり、受信箱はあふれんばかりです。それらすべてに共通するのは発効日です。2018年5月25日、欧州連合の一般データ保護規則(GDPR)が施行される日です。
GDPRは、5億人を超える欧州のデータ主体(私としては「人」と呼ぶほうが好みですが)を対象とする、さまざまで多岐にわたる法的枠組みを大枠で調和させる統一的なプライバシー規則です。GDPRは、人々が自らのデータに対して具体的に明文化された権利を付与し、「自分に関するデータは自分のものである」という表現に実質的な意味を持たせています。
これらの権利は欧州法に明記されていますが、実効性を持たせることは容易ではありませんでした。その作業をさらに複雑にしているのは、技術が急速に変化する傾向にあるという事実です。技術が既存の規制枠組みを飛び越えて先行し、立法者や規制当局が後追いを強いられることはよく知られています。ブロックチェーンを例に考えてみましょう。
ブロックチェーンは2008年から概念として存在していましたが、ビットコインなどの暗号資産の評価額を通じて、近年になってようやく世間の注目を集めるようになりました。多くのテクノロジストは、ブロックチェーンがインターネットそのものよりも大きな変革をもたらすと考えています。
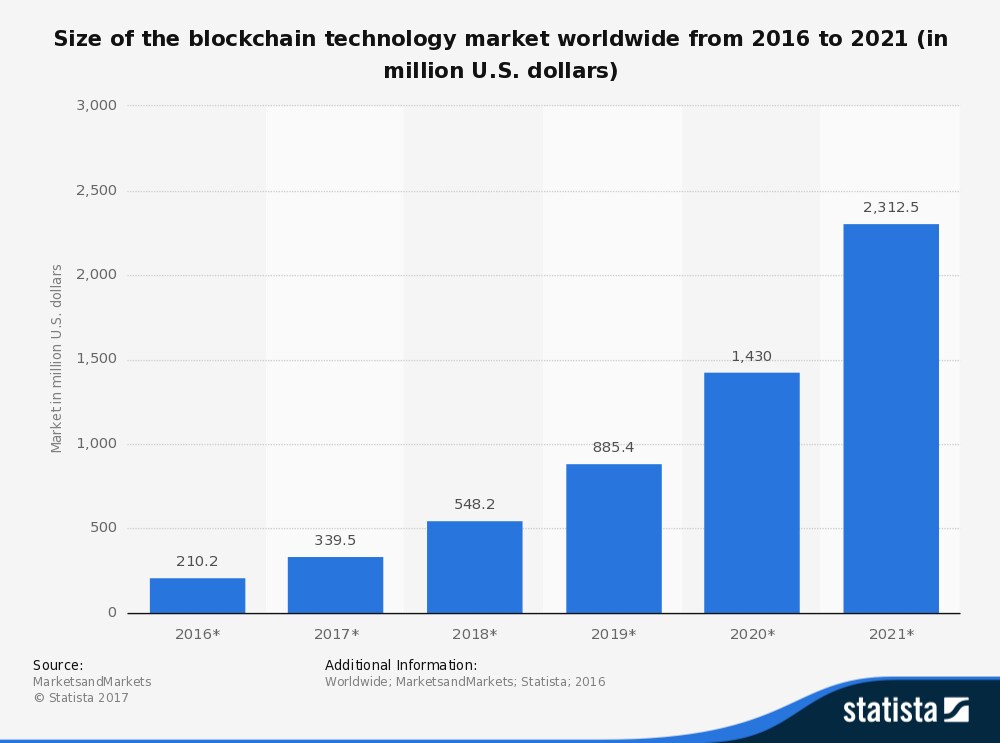
多くの人はブロックチェーンをビットコインや暗号資産と同一視しますが、両者は同じものではありません。「ブロックチェーンとは、中央の管理主体なしに作成される、暗号技術によって保護された取引記録である」と、世界経済フォーラムのブロックチェーン責任者であるシーラ・ウォーレンは説明しています。
ブロックチェーンのデータは削除できません。では、そのアプリケーションは違法になるのでしょうか?
ブロックチェーンは、分散化され改ざん不可能な分散型台帳システムに依拠しているため、いかなる単一の統治主体の管理も受けない、恒久的で改ざん耐性のある記録となることを意図しています。これこそが、ブロックチェーンを非常に魅力的で有用な技術にしている点です。しかし、個人データを含むブロックチェーン上に保存されたデータは削除できないため、GDPRによって人々に認められている消去の権利を行使する方法がありません。ブロックチェーンは、GDPRに適合するように設計されていません。むしろ、現行の条文のままでは、GDPRはブロックチェーンに適合しないと言うべきでしょう。
欧州の政策立案者がGDPRの各側面について議論し、最終化を進めていた当時、ブロックチェーンはほとんどの人々の関心の対象ではありませんでした。これもまた、規制が将来ではなく過去に起きた問題に対処し、前方の道路を見据えていないことを示す一例です。これは大半の従来型規制に共通する性質であり、技術が規制や法律の想定をはるかに超える速さで変化し、方向転換し、形を変えていることを示しています。この場合、規則が追いつくのを待つ間に、私たちが問うべきなのは、個人データを保存する既存のブロックチェーン・アプリケーションが、この問題が解決されるまで欧州で違法とされるのかどうかという点です。
政策は技術と同じくらい柔軟である必要があります
政府による規制は、説明責任を確保し、データの責任ある利用を保証し、不正行為者を罰する執行メカニズムを提供する上で、極めて重要な役割を担っています。私は規制に反対しているわけでも、GDPRに反対しているわけでもありません。むしろ私が訴えたいのは、政策立案に対する多層的かつ協調的なアプローチです。データと技術の恩恵を実現しつつ、害を最小限に抑えるためには、将来の変化に柔軟に対応できるガバナンスの枠組みが必要です。これは言うは易く行うは難しです。

私たちの共通の目標が、より良い医学研究によって生涯のうちにがんを克服し、つながった都市におけるインフラとサービス提供を改善し、より多くの人々を養うために作物の収穫量を増やし、極端な気象パターンをより深く理解して予測し、難民や自らの存在を証明する書類を持たない人々に永続的なデジタルIDを与え、危機の際により迅速な災害救援を提供する未来であるならば、これらの恩恵を実現するために、これまで以上にデータを活用する必要があります。
政府は、市民社会、学界、民間部門と協力し、技術と同じくらいダイナミックなプロセスで政策を共同で策定する必要があります。政策立案者とその規制プロセスは、私たち全員が実現を望む未来を築くために、規制対象となる技術と同じくらい機敏になるよう再構築される必要があります。




