顔認証技術(FRT)は、欧州委員会が提案したAI規制の中心的な懸念事項です。
規制に確実に対応するため、テクノロジー提供者はリスク管理と品質プロセスに対する個別のアプローチを構築する必要があります。
産業界、政府、市民社会と連携し、世界経済フォーラムはテクノロジー提供者向けの監査フレームワークと認証制度を策定しました。
欧州委員会(EC)が提案した人工知能(AI)規制 – 待望の法律案 – 公表されました。この条文は採択前にEU域内での協議を経る必要がありますが、提案によって、EUが今後数年間にわたりAIの開発をどのように捉えるかについて、すでに十分な見通しが得られます。すなわち、リスクベースのアプローチによる規制です。
特定されたリスクのうち、顔認証技術(FRT)を含む遠隔生体認証システムは、起草された提案の中心的な懸念事項です:
自然人の『リアルタイム』および『事後』の遠隔生体認証を目的としたAIシステム は高リスクシステムとみなされ、事前(ex-ante)による技術提供者の評価(EU市場へのアクセス前にそのコンプライアンスを証明するもの)、および事後(ex-post)による技術提供者の評価(以下に詳述)。
さらに、法執行を目的とした、公共の場における『リアルタイム』の遠隔生体認証システムは、行方不明者の標的を絞った捜索や差し迫ったテロの脅威の防止など、公共の安全に関連する非常に限定的な例外に該当する場合を除き、原則として禁止されています(第2章第5条、43~44ページで詳述)。この用途に対する追加要件には、事前(ex-ante)による評価(法執行機関に認可を与えるためのもの)が含まれます。すなわち、個々の利用ごとに「加盟国の司法当局または独立した行政当局」による承認が必要であり、ただし「正当に理由付けられた緊急事態」の場合はこの限りではありません。最後に、各国の法律により、この特定の用途に対する顔認証技術(FRT)の利用を全面的または部分的に認可するかどうかを決定できる場合があります。
認証プロセスにおける顔認証技術の利用など、その他の用途は高リスクのリストに含まれないため、より軽い規制レベルが求められるはずです。
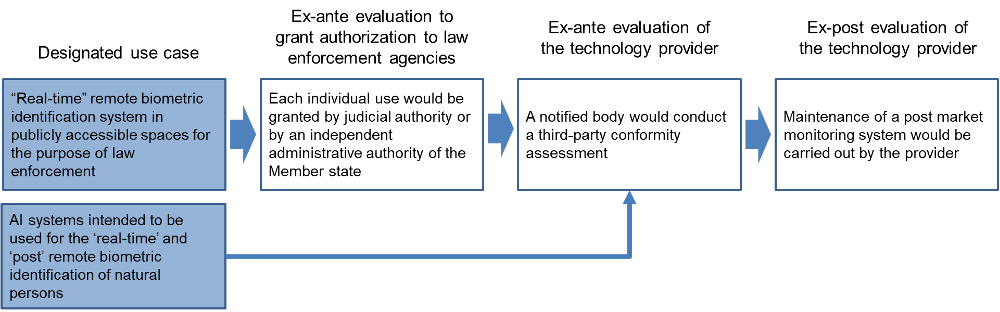
事前(ex-ante)および事後(ex-post)技術提供者の評価
事前(ex-ante)の評価(提供者の適合性評価)には、以下が含まれます:
第2章の要件への適合性の確認;
品質マネジメントシステムの評価(リスク管理手順および市販後監視システムを含む);および、
指定されたAIシステムの技術文書の評価。
アルゴリズムの性能ではなく、プロセスの品質を認証すること
技術提供者はシステムの最高水準の性能と精度を維持しなければなりませんが、この必要な措置は危害を防止する上で最も重要というわけではありません。欧州委員会(EC)は満たすべき精度の基準を具体的に示していませんが、危害を防ぐために設計された、堅牢で文書化されたリスク軽減プロセスを求めています。品質マネジメントシステムの導入は重要なステップです。これにより、提供者は潜在的リスクを積極的に軽減するための適切な内部プロセスと手順を設計する必要が生じるためです。
リスク管理とプロセスへの注力
品質プロセスの構築は技術提供者の責任となりますが、第三者の指定機関は、提供者が新しいEU法に適合していることを証明する責任を負います。
成功するためには、テクノロジー提供者は、これらの適切なプロセスを設計、実装、運用するための個別のアプローチを構築する必要があります。また、提供者は、潜在的リスクを予測し、それを防止するための軽減プロセスを提案するために、システムのユーザーと緊密に協力する必要もあります。
今後の規制を見据えるには
過去2年間、世界経済フォーラムは、業界関係者、政府機関、市民社会と提携し、顔認証技術に対する責任ある制限のための政策フレームワーク案を起草してきました。
提案した監督戦略のうち、自己評価アンケート、第三者監査、認証制度について詳述しています。EUが提案する第三者監査(すなわち適合性評価)の概念も同様の監督モデルを示しており、認証機関(すなわち指定機関)を迅速に拡大・展開し、EU全域で第三者監査を実施することを可能にします。
提案された適合性評価手続き(提案された規制の第III編に記載された要件への適合性管理を審査するもの)では、まず指定機関が専用の監査フレームワークと認証制度を起草する必要があります。これら2つの文書は、監査対象組織に対して認証がどのように進められるかを詳細に説明するために使用されます。
この点に関して、提供者には、当社が詳述した品質マネジメントシステムの監査フレームワークおよび認証制度を検討することをお勧めします。詳細は2020年12月に発表された白書(フランスの認定認証機関AFNOR Certificationとの協力)に記載されています。
第III編の要件のうち、提供者は、潜在的リスクの分析、予測、軽減プロセスに重点を置いたリスク管理システムを導入する必要があります。(同様の体系的アプローチについては、当社の監査フレームワークの第2節および第3節で、適切なリスク評価プロセスを構築し、偏りや差別の発生を防ぐ方法を紹介しています。)
第61条で定義された市販後監視システムは、システムの運用中に要件への適合が満たされることを保証する仕組みです。この重要なポイントは、当社が設計した監査フレームワークで定義されています。第三者監査の実施にあたり、当社は3段階の分析を検討しました:
1. 要件に適合するための品質マネジメントプロセスの適切な設計を確保すること;
2. プロセスが正しく実施されていることを管理すること;および、
3. システムが要件に従って運用されていることを検証すること。
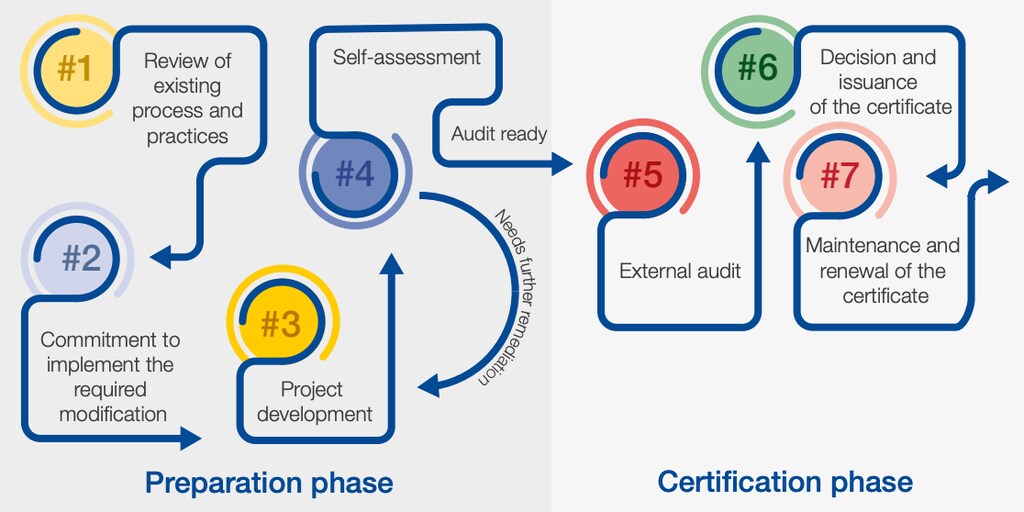
指定機関は、適合性評価を実施するために認証制度を使用します。これらの認証制度は、評価がどのように実施されるかについて、提供者に明確さと透明性をもたらします。これについては、当社の白書(第4部)に一章を割き、準備段階から認証段階、証明書の発行に至るまで、顔認証技術(FRT)システムの認証を実施する方法を説明しています。
第三者監査に備えるもう一つの方法は、監査前に内部自己評価を実施することです。この活動により、システムが監査に対応できる状態にあるか、あるいはさらなる是正が必要かを証明するための資料が得られます。当社の政策プロジェクトの試行段階では、成田空港と提携し、空港における顔認証技術の責任ある利用に関する自己評価アンケートを起草・試行しました。(成田空港からの回答は、当社の白書の付録で公開されています。)
当社が詳述した認証制度と監査フレームワークは、本法規に対応するために進化させる必要がありますが、すでに従うべき良い例を示しています。
顔認証技術(FRT)を識別目的で利用する場合は、最大限の注意を払う必要があります。この意味において、提案されたEU法は野心的であり、EU市民の間の信頼と透明性の構築に貢献し、この技術の利点を安全に展開することを可能にするでしょう。




