ブロックチェーンは第4次産業革命の主要技術であり、新たな革新的機会を生み出し、既存のシステムに変革をもたらしている。
分散型のデジタルトランスフォーメーションは、当事者間の信頼を構築し、仲介者を排除することで実現され、それによって容易なデータ共有が促進される。
しかし、ブロックチェーンは暗号技術などのセキュリティ基本要素を用いているものの、そのアーキテクチャを保護し、脅威を軽減するためには、追加の取り組みが必要である。
ブロックチェーンは第4次産業革命の主要技術であり、物理空間とデジタル空間の境界を曖昧にしている。新たな革新的機会を生み出すとともに、分散型のデジタルトランスフォーメーションを可能にすることで、既存のビジネスに変革をもたらしている。
この分散化は、当事者間の信頼を構築し、仲介者を排除することによって実現され、効率的なデータ共有と価値交換を促進する。
ブロックチェーンは一般にビットコインやその他の暗号資産と結び付けて語られるが、その活用事例は金融分野にとどまらず、農業、鉱業、製造業、エネルギー、サプライチェーン、医療などのさまざまなビジネス分野にも及んでいる。
しかし、ブロックチェーン技術は暗号技術などのセキュリティ基本要素を利用しているものの、その大規模なアーキテクチャを保護し、サイバー脅威を軽減するためには、追加の取り組みが必要である。
ブロックチェーン技術の可能性
企業の61%がデジタルトランスフォーメーションを最優先事項に挙げる中、ブロックチェーンは不可欠な技術になりつつあり、この目標の達成に向けて、組織間でデータを共有し、価値を安全に交換する手段を提供している。
独自の特性により、ブロックチェーンの活用事例は拡大しており、世界市場規模は2030年までに1.43兆米ドルに達する見込みで、年平均成長率(CAGR)は85.9%である。
ブロックチェーンは主に、当事者間の情報共有と価値交換を促進するために利用されており、さまざまな分野で活用できる(後述)。
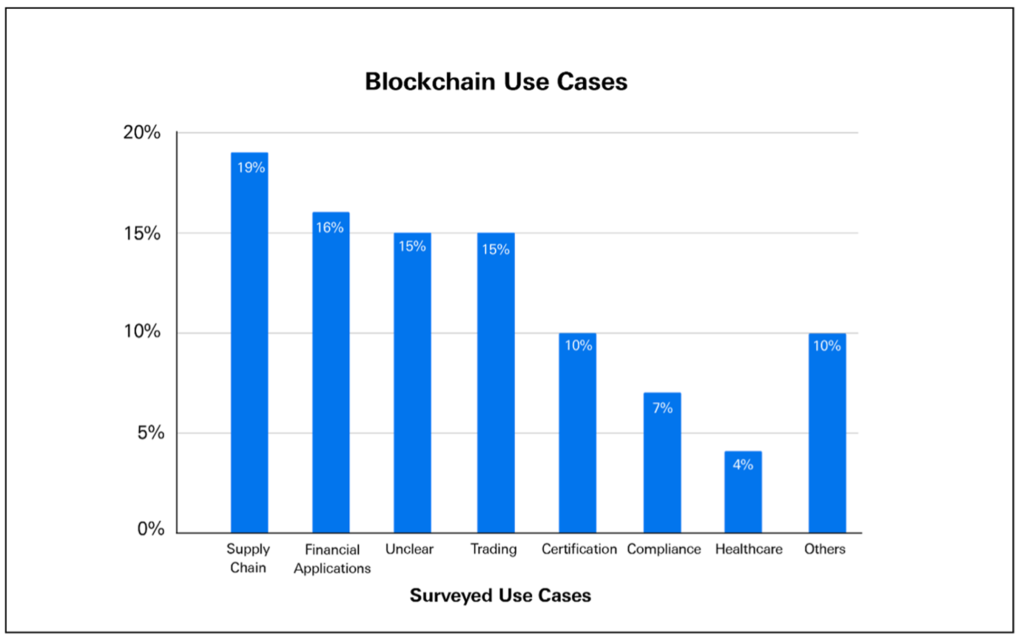
その成功事例の一つが、ブロックチェーンを用いてサプライチェーンを効率化し、商品を透明性と適時性をもって追跡する取り組みである。
ブロックチェーンはまた、新たなビジネスモデルやアプローチの創出を可能にし、Web3アプリケーションの基盤を築いている。例えば、ソーシャルネットワーキング、コンテンツ管理、マーケットプレイスなどのための分散型プラットフォームの構築などが挙げられる。
この技術は、カーボンアセットなどの新たなデジタル資産を創出したり、不動産や金などの物理的資産を表現したりするために、さらに活用することができる。
ブロックチェーンにおいてサイバーセキュリティを優先すべき理由は?
企業においてブロックチェーン技術を活用することには大きな機会がある一方で、負の影響があることも事実である。
例えば、暗号資産は、ランサムウェア、詐欺、テロ資金供与などの犯罪行為における支払い手段として利用されており、2021年の価値は140億ドルに達し、2020年と比べて79%増加している。
さらに、ブロックチェーン技術は独自のセキュリティ上の課題を伴う新たなサイバーセキュリティ脅威をもたらす。したがって、サイバーセキュリティは、ブロックチェーンを受け入れ活用するうえで最も重要な要素の一つであるべきである。
ブロックチェーンは確立された暗号技術の上に構築されているため、設計段階から安全な技術であると誤解されることが多い。しかし、こうした継承された暗号機能では、あらゆるサイバーセキュリティ脅威に耐えるには不十分である。
ある研究者グループは、暗号資産のみを対象として約500件のサイバー攻撃を特定しており、損失額は90億ドルに達している。これらの攻撃からの保護は、主にブロックチェーンの分散性と開放性のために困難である。
これらの特性により、業務の複雑性が増し、完全な管理を行う能力が低下するため、サイバーセキュリティ脅威および関連する脆弱性から保護するための徹底的な評価が求められる。

考慮すべき4つの主要なサイバーセキュリティ脅威
ブロックチェーンは、コンセンサス、スマートコントラクト、ネットワーク、エンドポイントクライアントなど、多くのレイヤーからなる大規模なアーキテクチャを有している。これらのレイヤーはサイバー攻撃の標的となることが多く、多様な脆弱性を露呈させている。
本稿では、ブロックチェーンに関して考慮すべき4つの主要なサイバー脅威を取り上げる。それらは以下のとおりである:
1. コンセンサスプロトコルの脅威
ブロックチェーンは、新しいブロックを追加する際に参加者間で合意に達するためにコンセンサスプロトコルを使用する。中央管理者が存在しないため、コンセンサスプロトコルの脆弱性は、多数派(51%)攻撃や利己的マイニング攻撃などのさまざまな攻撃ベクトルを通じて、ブロックチェーンネットワークを支配し、そのコンセンサス決定を左右する恐れがある。
したがって、コンセンサスプロトコルは、常に想定どおりの結果に到達することを保証するために、適切に評価およびテストされなければならない。
2. プライバシーと機密性の侵害
2つ目の脅威は、機密情報および個人情報の露出に関するものである。ブロックチェーンは設計上透明であり、参加者が共有したデータを攻撃者が利用して、機密情報や秘密情報を推測する可能性がある。
その結果、組織は、個人情報や機密情報を露出させることなく、許可されたデータのみが共有されるよう、ブロックチェーンの利用を慎重に評価しなければならない。
3. 秘密鍵の侵害
3つ目の脅威は、ブロックチェーンが参加者の識別と認証に使用する秘密鍵の侵害である。
攻撃者は、フィッシングや辞書攻撃などの従来型の情報技術の手法を用いて、またはブロックチェーンクライアントのソフトウェアの脆弱性を悪用することで、参加者のアカウントおよび関連資産を管理するために秘密鍵を侵害する可能性がある。
例えば、2017年1月に暗号資産取引所Coincheckが攻撃を受けた事件では、ハッカーが脆弱なセキュリティ管理を突いて、顧客のウォレットから約5億ドルを盗み出した。
4. スマートコントラクトの欠陥
4つ目の脅威は、攻撃者が攻撃を仕掛けるために悪用しうるスマートコントラクトの欠陥である。
ある攻撃者は2016年にスマートコントラクトの脆弱性を悪用し、約6000万ドルを、ブロックチェーンのクラウドファンディングプラットフォームである分散型自律組織(DAO)から盗み出した。
したがって、スマートコントラクトは、潜在的な欠陥を解消し、ビジネス要件および法的要件に適合するよう、適切に評価およびテストされなければならない。
ブロックチェーンセキュリティのための主要な施策
ブロックチェーンのセキュリティを向上させるため、以下の3つの施策を推奨する:
教育と研修を提供するとともに、リスクを軽減するためにブロックチェーン技術の導入を計画する際には、ガートナーのブロックチェーンセキュリティモデルなどの業界のベストプラクティスを採用する。また、ブロックチェーンに関する合理的な規制を導入し、世界的に拡大して、採用を促進し、この技術への信頼を構築する。
関連するサイバーセキュリティ脅威に対処し、リスクを軽減し、新たな脅威やインシデントを継続的に監視するため、安全なソフトウェア開発の実践に沿った、ブロックチェーンソリューション向けのサイバーセキュリティ評価プロセスを導入する。
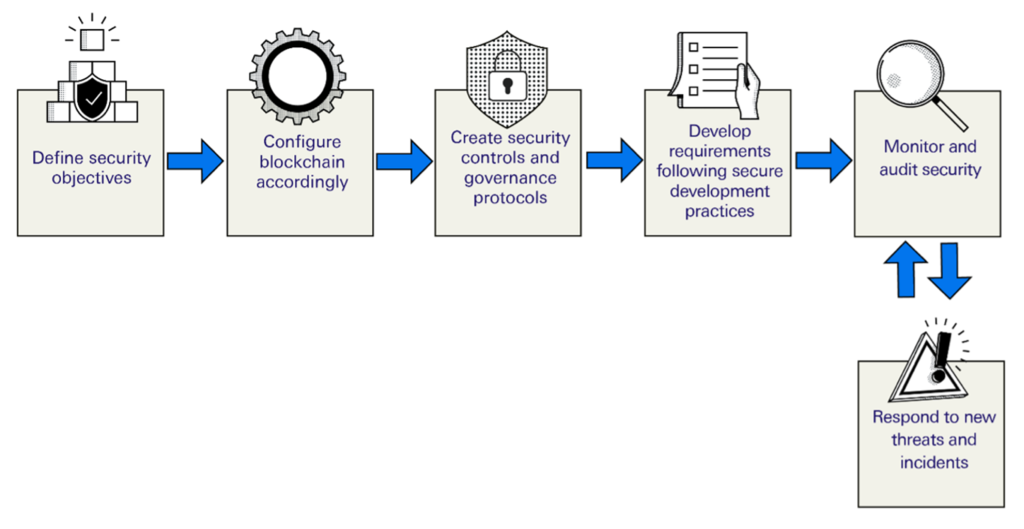
提案されたプロセスは、上記の図に示すとおり、現在の事業継続、危機管理、およびセキュリティポリシーと整合するセキュリティ目標の定義から始まる。評価対象のブロックチェーンソリューションは、これらの目標を満たすよう構成されなければならない。
次に、利害関係者は、潜在的な脅威および既存の脆弱性を発見するためのリスク評価を実施すべきである。この評価は、組織が他の情報技術の導入に用いているのと同じフレームワークに従って実施することができる。
その後、組織は、特定されたリスクを低減するためのセキュリティ管理策と、それに関連するガバナンスプロトコルを整備しなければならない。ソフトウェア開発が必要な場合、組織は、セキュアソフトウェア開発ライフサイクル(S-SDLC)の方法論などの安全な開発手法に従って要件を策定しなければならない。
最後に、組織は、新たな脅威やインシデントに対応するため、セキュリティを継続的に監視および監査しなければならない。
新興技術は、早期に捉えるべき大きな機会をもたらしている。一方で、常に悪意ある主体が存在し、成熟する前にこれらの技術を悪用して新たなサイバー脅威を発見し、被害をもたらそうとしている。
ブロックチェーンもこうした技術の一つであるため、導入する前にサイバー防御策を備えるとともに、裏側に潜むリスクにも注意を怠らないようにすべきである。




