詐欺師はAIディープフェイクを使い、英国のエンジニアリング企業Arupから2,500万ドルを盗み取りました。
ここでは、Arupの最高情報責任者Rob Greigが、得られた教訓について語ります。
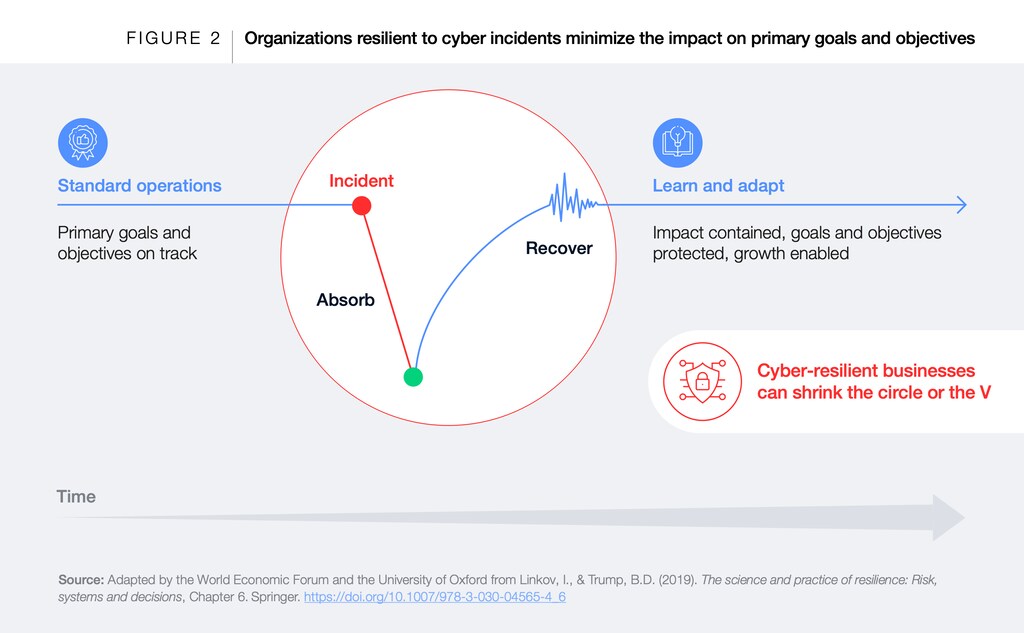
増大する脅威に直面する中でのサイバーレジリエンスは、あらゆる組織にとって重要な目標です。これは世界経済フォーラムのホワイトペーパー「Unpacking Cyber Resilience」によるものです。
2024年初頭、英国のエンジニアリング企業Arupの従業員が、上級管理職とのビデオ通話を受けて、数百万ドル規模の社内送金という一見日常的な取引を行いました。
しかし実際には、この従業員が話していたのはArupの管理職ではなく、人工知能によって作成されたディープフェイクでした。従業員は犯罪者に2,500万ドルを送金するよう騙されていたのです。
これは、企業のデジタルシステムを侵害する従来型のサイバー攻撃ではありませんでした。この攻撃では、心理的な操作と高度なディープフェイク技術を用いて、従業員の信頼を得ていました。
これは、サイバー犯罪がどのように進化しているかを示す一例です。当時、Arupの最高情報責任者Rob Greigは、同社でサイバー攻撃の件数が高度化とともに急増していることを明らかにしていました。
この傾向は、世界経済フォーラムが発表した報告書「Unpacking Cyber Resilience」でも裏付けられています。同報告書は、企業のサイバーレジリエンス強化を支援することを目的としています。
ここでは、英国議会デジタルサービスの元責任者であるGreigが、同社がディープフェイク攻撃から得た教訓と、組織が自らを守るために取れる対策について語ります。
Arupがディープフェイク攻撃を受けたと知ったとき、最初にどのように感じましたか?
まず申し上げたいのは、私たちは毎日攻撃を受けているということです。私はかつて、サイバー攻撃を弾丸に例えて説明する講演をしていました。もしサイバー攻撃が弾丸だとすれば、窓から毎秒何千発もの弾が飛び込んでくるため、私たちは皆床に這いつくばっているはずだ、という話です。
私の組織のような企業は、毎週攻撃を受けています。そして、その中には成功するものも他より多くあります。この点について、私たちがより率直に、透明性をもって開示することが非常に重要です。
組織の中で実際に何が起きているのか、そしてそれが企業、社会、個人に実際にどのような影響を及ぼしているのかについて私たちが語れば語るほど、これらの脅威への認識を高め、それに対抗するための取り組みを強化できます。
Arupで起きたことについては、私は「技術を駆使したソーシャルエンジニアリング」と呼ぶでしょう。厳密な意味でのサイバー攻撃ですらありませんでした。当社のシステムが侵害されることはなく、データにも一切影響はありませんでした。
人々は、実際には組織から資金が流出する結果となる取引を、正当なものだと誤って信じ込まされていました。
私の理解では、このようなことは多くの人が認識している以上に頻繁に起きています。
音声や映像による手がかりは、人間にとって非常に重要であり、これらの技術はまさにそれを利用しています。私たちは、目にするものを疑い始めなければならないと本当に考えています。

今回の出来事を人々に理解してもらうために、用語について行った区別は重要だとお考えですか?
テクノロジーやサイバー分野の流行語は、一般の人々にとって理解しにくいことがあると思います。彼らは、「これは自分や自分の事業に本当に関係があることなのか」と疑問に思うかもしれません。
実のところ、この種の犯罪は歴史が記録され始めた時代から存在してきました。人々は、何らかの利益のために、常に他人を欺こうとしてきたのです。
今日と違うのは、そのために人々が技術を使っていることです。
ディープフェイクは非常に華やかに聞こえますが、実際には何を意味するのでしょうか。それは、誰かが他人になりすますことに成功したということです。そして、そのために技術を利用したのです。
では、このようなことを可能にするために、技術のどのような点が変化したのでしょうか。
技術はますます効果的で、説得力があり、利用しやすいものになっています。技術的なスキルがほとんどない人でも、声、画像、さらには映像まで、無料で手軽に複製できるようになっています。
事件の後、私は興味を持ち、リアルタイムで自分自身のディープフェイク動画を作成してみました。いくつかのオープンソースソフトウェアを使い、約45分かかりました。
特に説得力のあるものではありませんでしたが、これほど短時間で何が実現できるのかには驚かされました。
この種の攻撃に直面した場合、組織がすぐに取れる対応にはどのようなものがありますか。
まず重要なのは、技術、サイバー、データの観点から、何が起きているのかを把握できる状態にしておくことです。
誰が、いつ、何にアクセスしているのか。組織内でどのようなデータが移動しているのか。誰が信頼でき、誰が信頼できないのか。そして組織内でどのような異常な活動が起きているのか。
それを検知できれば、対応することが可能になります。当社の場合、まず最初に行ったのは、攻撃の範囲を迅速に評価し、組織全体が影響を受けたかどうかを特定することでした。顧客は危険にさらされていないか。社員やその情報は危険にさらされていないか。
その把握ができたことで、当社が侵害されていないこと、そして問題は別の要因によって引き起こされていることを、非常に迅速に特定することができました。
次に重要なのは、特定の事案だけでなく、起こり得る一連の事案に備えて対応を予行演習しておき、誰もが自分の役割を理解している状態にしておくことです。
フォーラムは、世界のサイバーセキュリティの課題にどのように取り組んでいますか。
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。同センターは、ますます相互接続が進むデジタル社会における理解と信頼の構築に注力しています。
セクターを超えた協力や知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
現在、組織が直面しているその他のサイバー脅威にはどのようなものがありますか。
AIや量子コンピューティング、そして量子暗号といった用語については多くのことが語られており、これらが技術環境をどれほど永遠に変えていくのかも話題になっています。そして、それは私たちにとって大きな脅威です。
しかし現実には、過去10年、そしてそれ以上にわたって直面してきた同じ問題が、今なお個人や企業にとって深刻なリスクであり続けています。
分かりやすい例として、USBデバイスがあります。これは今でも、組織や個人を攻撃する経路として使われています。
また、典型的なフィッシングメールも依然として、個人や組織、さらには政府を侵害しようとする主要な手口の一つです。
引用文は長さと分かりやすさのために編集されています。