ハッカーや詐欺師は、より早い年齢でテクノロジーを使い始めている子どもたちを、ますます標的にしている。
小学校のカリキュラムにサイバーセキュリティを組み込むべきである。
より幼い子どもを対象とした既存の自主的なプログラムが、その道筋を示せる。
子どもたちが安全を確保するために、幼少期に身につけるべき基本的な教えがある。道路を渡る前には左右を確認する。シートベルトを締める。見知らぬ人と話さない。
そのリストにもう一つ加えるべき時が来た。ハッカーやネット上の悪質な人物に気をつけることだ。
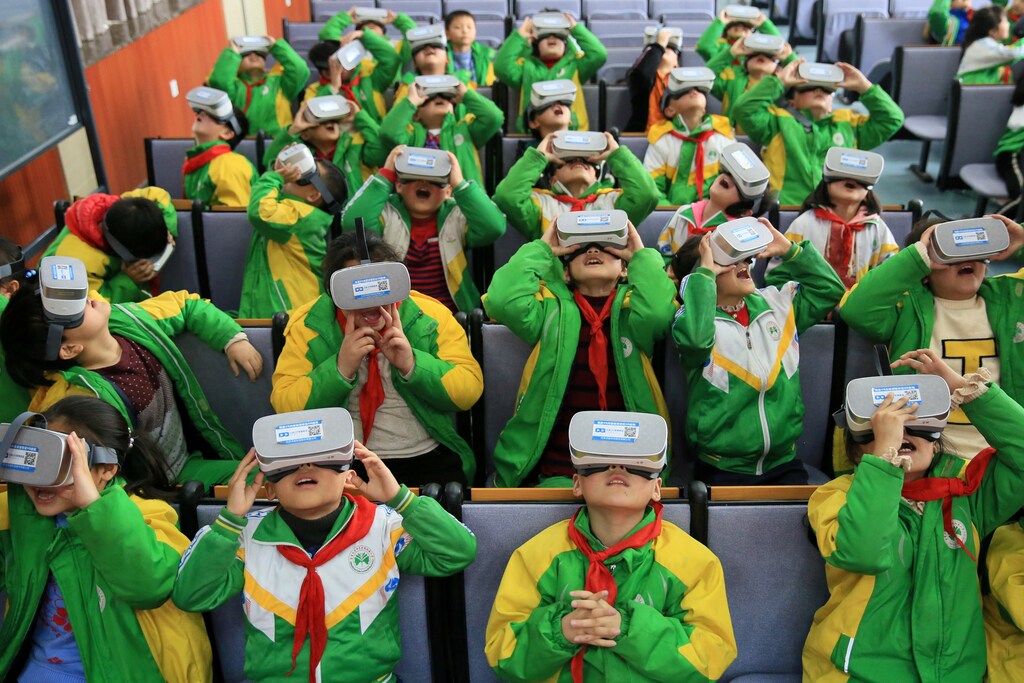
急速な技術進歩の時代において、子どもたちは生涯にわたって使うスキルを習得し始めるため、幼い頃からテクノロジーに深く親しむ必要がある。
しかし、子どもたちは、スマートフォンやコンピュータの魅力的なアプリケーションに伴うリスクについても警告を受ける必要がある。しかし、そうした警告は、あまりにも頻繁に行われていない。
小学校の教師は、サイバーセキュリティの基礎を日々のカリキュラムに組み込むべきである。少なくとも、幼い子どもは全員、自分の情報を非公開に保つ方法、見知らぬ人への対応を控える方法、そして異常なことがあれば大人に報告する方法を知っておくべきである。今日、多くの子どもたちはそれを身につけていない。
もちろん、サイバー攻撃は今に始まったことではない。しかし、子どもたちがますます標的にされている実態は、それほど理解されていない。2019年の推計によると、米国の若者の約4人に1人が18歳になるまでに、ID盗難または詐欺の被害に遭うという。その推計の出典は、消費者信用情報機関のエクスペリアン(Experian)である。詐欺師は、子どもたちのきれいな信用履歴を狙い、そして増えつつあるその仮想財布も狙っている。
さらに、米国の若者のおよそ5人に1人が、望まない性的に露骨な内容にオンライン上で接触しており、9人に1人が、オンライン上で性的な勧誘を受けている、最近の研究によれば、『Journal of Adolescent Health』に掲載された研究によるものです。
ハッカーやオンライン詐欺師が若者を標的にする主な理由は、子どもたちがインターネットやスマートフォンのアプリに容易にアクセスできる一方で、リスクに関する知識がごくわずかしかないからである。米国の3歳と4歳の子どもの半数近くが、自宅からインターネットを利用している。この数字は、米国教育統計センター(National Center of Education Statistics)によるものである。
米国内外の自主的プログラムは、多くの国の標準的な要件よりも深くサイバーリテラシーを教えている。その内容は、サマーキャンプや全国規模のコンテストから、教師が教室で使える教育モジュールまで多岐にわたる。しかし、その多くは主に中学生や高校生を対象に設計されている。たとえばイスラエルでは、サイバー教育センター(Cyber Education Center)のMagshimimプログラムが、高校生にコンピュータプログラミングのスキルや、さまざまな種類のサイバー攻撃を緩和する方法を教えている。
幼稚園から始まり、小学生向けにオンラインの安全対策資料を提供している自主的プログラムはわずかにある。米国国土安全保障省は、全国統合サイバー教育研究センター(NICERC)を通じて、教師や学区に向けて無償の通年のK-12向けSTEM・サイバーセキュリティ講座を提供している。米国空軍協会(Air Force Association)の全国規模のCyberPatriot教育プログラムは、幼稚園児にオンラインで見知らぬ人と共有してよい情報を教える「セキュリティ・ショーダウン」などの無償の教材モジュールを提供し、また「サラ・ザ・サイバーヒーロー」などの子ども向け絵本も出版している。
子どもたちは、この種の情報をスポンジのように吸収することができる。英国のCyberFirstイニシアチブを通じて、わずか1日で、英国国家サイバーセキュリティセンター(National Cyber Security Centre)は、11歳という若い子どもたちに、最も一般的なパスワードを避ける方法、ソーシャルメディアを利用するたびにどのような情報が収集されるか、そしてサイバー攻撃が発生した際に「患者ゼロ」を追跡する方法を教えている。
しかし、そうしたプログラムは有益ではあるものの、サイバー被害者となるリスクにすでにさらされている数百万人の小学生には届いていない。
私はサイバーセキュリティの専門家として、最悪の事態に備えて人々を準備させている。そして長年にわたり、その多くが現実となるのを目の当たりにしてきた。サイバー攻撃は、今日の企業、政府、社会にとって最大の脅威である。技術革新によって可能なことが再定義されるたびに、新たで予測不可能な、相互に関連した脆弱性も同時に生まれている。
技術の進歩、相互接続性の高まり、そしてサイバーに関する意識形成の遅れが組み合わさることで、世界規模のサイバー攻撃は伝染病のように広がることが可能になっている。標的はかつてないほど大きくなり、より広範な副次的被害をもたらしている。
サイバー攻撃は、もはや企業や政府だけの懸念事項ではない。この夏、学区のシステムに対する一連の攻撃を受けて、ルイジアナ州のジョン・ベル・エドワーズ知事に州全体の非常事態を宣言させた。
こうした状況を変える必要はある。教師がカリキュラムにより多くのオンライン教育ツールを取り入れ、保護者が子どもにオンラインアプリで遊ぶことを許可する中で、あらゆる年齢の生徒に基本的なサイバーセキュリティのスキルを同時に教え、彼ら自身がサイバーセキュリティの専門家になることを促すことができる。道路を渡る前に左右を確認するのと同じように、子どもたちはサイバー脅威から自動的に自分自身を守る力を身につけることができる。
子どもたちは、新しいテクノロジーを身につけるのと同じくらい速く、基本的なサイバーセキュリティのスキルを吸収することができる。その機会を実現することは、私たちの責務である。



