サイバー犯罪は、ランサムウェア、詐欺、人身取引、マネーロンダリング、組織犯罪を結びつける、融合した犯罪経済へと変化している。
個別の技術的対応では不十分だ。防御側には、脅威情報の共有、官民連携、分野横断的な協調が必要である。
妨害の対象は犯罪エコシステムとすべきだ。インフラ、資金の流れ、サービス提供者、勧誘経路、物理的な活動ネットワークが含まれる。
サイバー犯罪は、オンライン詐欺、ランサムウェア、恐喝、マネーロンダリング、人身取引、組織犯罪、場合によっては国家と連携した活動を結びつける、融合した犯罪経済へと進化している。
この融合によって、脅威の性質が変化している。犯罪グループは単に新たなツールを採用しているのではない。能力を組み合わせ、インフラを共有し、技術、地理、管轄の境界をまたぐ活動モデルを構築している。認証情報の窃取やランサムウェアを支える同じエコシステムが、詐欺拠点への資金提供、人身取引された労働者の搾取、不正な収益や物品の移動、さらなる組織犯罪の助長にも使われうる。
防御側には、考え方の抜本的な転換が求められる。サイバー犯罪を、個別の技術的インシデントの連続として扱うことはもはやできない。サイバー犯罪は、サプライチェーン、サービス提供者、提携者、勧誘者、資金移動者、物理的インフラを備えた経済システムである。これを妨害するには、サイバーセキュリティ、法執行機関、政府、金融機関、市民社会、民間部門が連携して行動し、こうしたネットワークの運営実態を共通認識として把握する必要がある。
サイバー犯罪の融合が加速
融合は複数の形で同時に進んでいる。第一の傾向は、サイバー犯罪プラットフォームと脅威アクターの能力の融合である。かつては専門分野が別々だったグループが、協力したりサービスを共有したりするようになっている。ソーシャルエンジニアリングを専門とするグループもあれば、SaaSへの侵入、認証情報の窃取、ランサムウェア、データを用いた恐喝、収益化に注力するグループもある。こうした技能が組み合わさると、作戦はより柔軟になり、危険性も高まる。
侵入能力の高いグループは、ランサムウェアや恐喝を専門とする別のグループと組むことで、はるかに大きな成果を上げうる。犯罪市場や「サービスとしてのサイバー犯罪」プラットフォームは、専門ツールを提供し、より幅広いアクターにアクセスさせることで、この問題を深刻化させている。その結果、犯罪エコシステムはよりモジュール化され、専門化している。
脅威アクター間の連携
第二の形態として、サイバー犯罪と高度持続的脅威(APT)活動の融合が進んでいる。国家と連携するアクターと犯罪アクターでは動機が異なる場合もあるが、その手法、インフラ、活動を可能にするサービスは、ますます重なり合っている。この融合により、攻撃主体の特定が難しくなり、対応が複雑になるとともに、犯罪アクターがかつて主に国家主体の作戦と結びついていた技術を利用できるようになっている。
世界経済フォーラムの「サイバー犯罪アトラス」が非常に重要である理由の一つは、ここにある。フォーラムのサイバーセキュリティセンターが運営するサイバー犯罪アトラスは、オープンソース・インテリジェンス(OSINT)と専門知識の共有を活用し、サイバー犯罪ネットワーク、インフラ、サービス、収益化の経路をマッピングする。これにより、官民の関係者はサイバー犯罪エコシステムをより深く理解し、妨害できるようになる。
第三の形態は、サイバー犯罪と物理的な犯罪との結びつきの強まりであり、その影響は特に明白になっている。東南アジアの詐欺拠点は、オンライン詐欺、人身取引、強制労働、マネーロンダリング、物理的な強要が一つの犯罪活動に統合されうることを示している。これは単なるデジタル詐欺ではなく、サイバー技術を利用した犯罪活動を通じて成り立つ人間搾取のネットワークである。
こうした環境では、人々が虚偽の説明で勧誘され、人身取引に遭い、拘束され、大規模なオンライン詐欺を強いられることがある。サイバー犯罪の収益は、こうした活動を支える施設の建設、物流、贈収賄、勧誘経路、犯罪インフラ全体の資金となる。被害者は、詐欺で金銭を失う人だけではなく、詐欺の実行を強いられる人々でもある。

妨害は可能だが、共同行動が必要
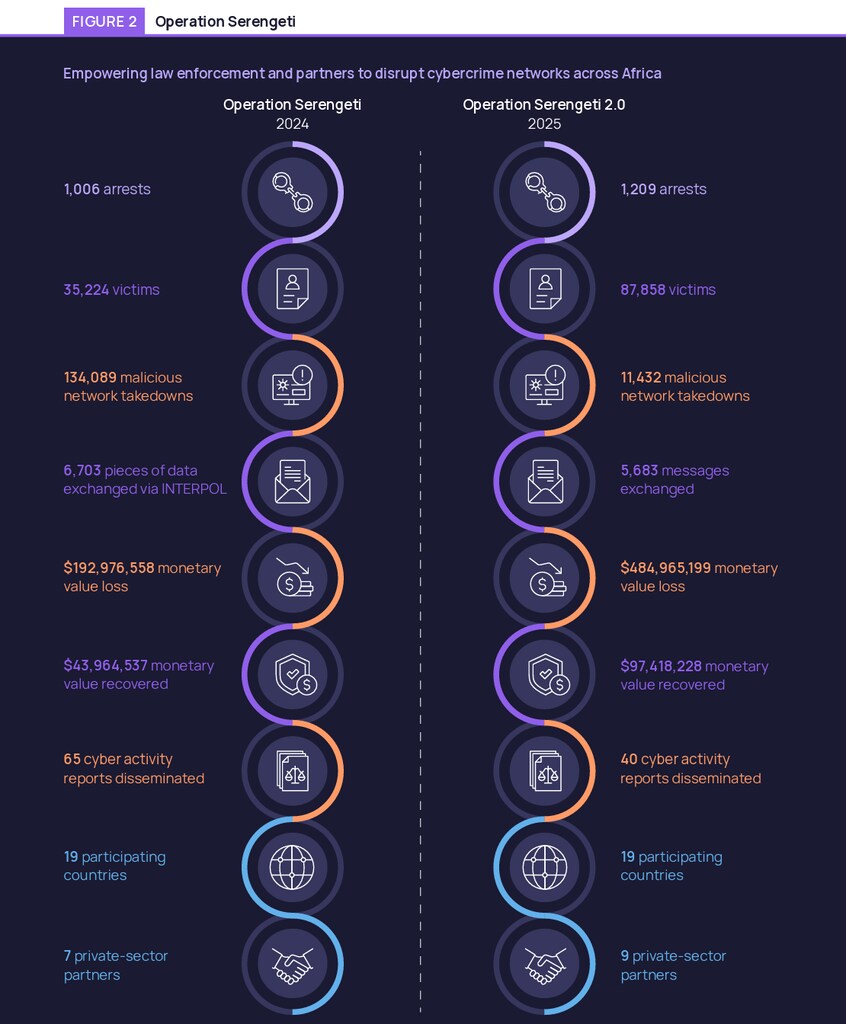
協調した妨害が有効であることは、次の事例が示している。インターポールの「オペレーション・レッドカード2.0」この作戦は2025年12月から2026年1月にかけて実施され、アフリカ16カ国の法執行機関が結集した。その結果、651人を逮捕し、430万ドル超を回収した。高利回り投資詐欺、モバイルマネー詐欺、偽のモバイル融資アプリに関与するインフラと人物を対象とした。
こうした作戦が重要なのは、逮捕だけにとどまらないからだ。インフラ、資金経路、端末、アカウント、物理的資産など、サイバー犯罪を支える基盤システムを標的とする。この脅威がエコシステムとして機能する場合には、特に重要なアプローチである。
米国司法省は、次の組織を通じて行動を起こしている。詐欺センター対策部隊この部隊は、米国人を標的にする東南アジアの詐欺センターを対象としている。これらの取り組みは、個々の加害者の訴追を目指すだけでなく、大規模な詐欺を引き起こしている基盤インフラ、資金経路、犯罪ネットワークの解体も目指している。
シンガポールの詐欺対策も、参考になるモデルだ。ScamShieldは、内務省、シンガポール警察、オープン・ガバメント・プロダクツ、国家犯罪防止評議会による共同の取り組みである。市民が詐欺を見分け、対応できるよう、公衆啓発、通報窓口、実務ツールを組み合わせている。
これらの取り組みは同一ではないが、共通の原則がある。情報が犯罪エコシステムの適応よりも速く流通すれば、サイバー犯罪の妨害効果は高まる。
サイバー犯罪アトラスが示す、共通のマップの重要性
サイバー犯罪ネットワークは、対応する側の分断されたエコシステムに依存している。組織ごとにサイバーインシデントの異なる側面を把握する。ある組織はフィッシング用ドメインを、別の組織はインフラ提供者を目にする。銀行は不正送金を把握し、法執行機関には被害者の届け出が届く。非営利団体は人身取引の兆候を把握し、サイバーセキュリティ企業はマルウェア、指令・制御インフラ、あるいはアクターの行動を把握する。
個々の情報は不完全に見えるかもしれないが、組み合わせれば活動モデルが明らかになることがある。そこにサイバー犯罪アトラスのような取り組みの価値がある。サイバー犯罪エコシステムを図示することで、関係者は脅威アクター、インフラ、市場、犯罪サービス、収益化の連鎖の間にある関係を特定できる。2026年5月、サイバー犯罪アトラスのコミュニティは、共通理解を深め、協調的な対応を促進することを目的とした、サイバー犯罪エコシステムのオープンソース・マップ「Cosmos」を公開した。
防御側は、効果を上げるために、すべての犯罪アクターをただちに排除する必要はない。そのため、このエコシステムを共有して見ることが重要だ。要所を標的とし、共有インフラを特定し、サービス提供者を明らかにし、金融取引を妨害し、デジタル証拠と物理的な活動を法執行機関が結びつけられるよう支援すればよい。こうして妨害を大規模に展開できる。
情報融合の重要性
フォーティネットでは、世界のパートナーとの取り組みを通じて、重要な点を再確認してきた。サイバーインテリジェンスは、他の形態の情報と統合することで、より強力になる。
フォーティネットの脅威調査とテレメトリーは、サイバー犯罪インフラ、マルウェア、攻撃キャンペーン、手法、アクターの行動を把握する手がかりとなる。次のような組織は、クライムストッパーズ・インターナショナル物理的な犯罪の通報、地域に根ざした情報収集、現実世界の犯罪活動に関する情報提供で数十年にわたる専門知識を持つ。こうした視点を統合することで、サイバー犯罪と物理的な犯罪の重なりをより深く理解できる。
これが、情報融合センター方式の考え方である。サイバー犯罪情報、法執行機関の知見、金融情報、被害者からの通報、NGOのデータ、物理的な犯罪に関する情報提供を組み合わせれば、どの参加者も単独では見つけられないつながりが明らかになる。
詐欺、セクストーション、人身取引、その他の搾取を伴う事案では、これは特に重要である。サイバー領域での活動を断てば、物理的な危害をもたらす活動への資金を減らせる一方、物理的インフラを妨害すれば、サイバー技術を利用した詐欺の実行能力を制限できる。これらは別々の取り組みではない。同じ妨害戦略を構成する、相互に結びついた要素である。
次の段階:融合した犯罪が、融合したシステムを狙う
犯罪の融合は、テクノロジーの将来にも関わる。物理世界と相互作用するシステム、たとえば産業機器、医療システム、サプライチェーン、物流ネットワーク、ロボットなどを指すフィジカルAIは、より分散化が進み、AIモデルや計算資源がエッジに近づいている。これにより、リアルタイムの信号処理、パターン検知の高速化、より自律的な意思決定といった大きな利点がもたらされる。
しかし、新たな依存関係も生じる。AIが物理インフラに統合されると、サイバー侵入の影響はデータ窃取やシステム停止にとどまらない。生産、物流、医療の提供、安全システム、物品の移動に影響を及ぼす可能性がある。そのため、サイバー侵入、詐欺、恐喝、物理世界での搾取を組み合わせる方法をすでに知っている、融合型の犯罪アクターにとって、こうした環境は特に魅力的な標的となる。
これは戦略上の警告である。組織がより多くの接続型、自律型、分散型システムを導入するにつれ、セキュリティとレジリエンスでは、サイバー面と物理面の両方のリスクを考慮しなければならない。こうしたシステムを狙うアクターは、IT、OT、サプライチェーン、詐欺、組織犯罪の境界を尊重しない。
組織が今できること
組織には、自らの防御を強化するだけでなく、重要な役割がある。
1.信頼できる経路を通じて脅威情報を共有すべきである。指標、インフラの詳細、アクターの行動、詐欺のパターン、観測された戦術は、他組織のデータと結びつけることで価値が高まる。
2.サイバーインシデントや詐欺未遂を報告すべきである。報告が少ないと犯罪グループに利する。インシデントが軽微に見える場合でも、速やかな報告は、法執行機関や業界のパートナーが、より広範な攻撃キャンペーン、インフラの再利用、被害者の傾向を特定する助けとなる。
3.組織は官民連携に参加すべきである。サイバー犯罪はあまりに分散しており、単独の企業、政府、機関だけで対処することはできない。世界経済フォーラムの「サイバー犯罪対策パートナーシップ」や「サイバー犯罪アトラス」などの取り組みは、研究、協調、妨害を共同で進める仕組みを提供する。
4.分野横断的な連携を促進しなければならない。サイバーセキュリティチームは、詐欺、法務、財務部門に加え、金融機関、法執行機関、NGO、専門の情報共有グループとの連絡経路を確立する必要がある。融合した犯罪への対処には、統合的な対応が必要だ。個別の取り組みでは不十分である。
5.組織は予防だけでなく、妨害にも注力すべきである。予防は引き続き必要だが、それだけでは足りない。より大きな目標は、犯罪エコシステム全体の活動を困難にすることだ。つまり、インフラを再利用しにくくし、資金を移動しにくくし、被害者を搾取しにくくし、犯罪活動を拡大しにくくする。
融合した対応
サイバー犯罪は、ネットワーク化され、国境を越え、ますます融合が進む事業体となっている。私たちの対応も、この現実を反映しなければならない。
サイバー上の敵対者と同様に、私たちの強みは連携にある。情報を共有し、兆候を相関分析し、法執行機関を支援し、インシデントを報告し、犯罪エコシステムの把握、実態の解明、妨害に取り組む共同イニシアチブに参加できる。目標は、個々の組織に攻撃が及んだ後に阻止することだけではない。サイバー犯罪の収益性と拡張性を低下させ、より広範な被害への資金供給を困難にすることでもある。
そのためには、サイバーセキュリティの専門知識、法執行機関の活動、金融インテリジェンス、市民社会の知見、国際協力が一体となり、共通の犯罪経済に立ち向かう融合した対応が必要である。




