ゼロトラストモデルは、データ侵害の防止とサプライチェーン攻撃のリスク軽減に有効なアプローチとして広く認識されています。
パンデミックによってクラウドやリモートワーク技術の導入が加速し、企業がより厳格な規制への対応に追われる今こそ、ゼロトラストを採用すべき時です。
万能な製品も、ゼロトラストを実装する唯一の方法もありません。デジタルインフラ全体を網羅する多層的なセキュリティアプローチが必要です。
ゼロトラストの概念は以前から存在していました。このモデルは、データ侵害の防止とサプライチェーン攻撃のリスク軽減に有効なアプローチとして広く認識されている一方、民間部門と公共部門での導入は遅く、一貫性にも欠けていました。しかし、状況は変わろうとしています。
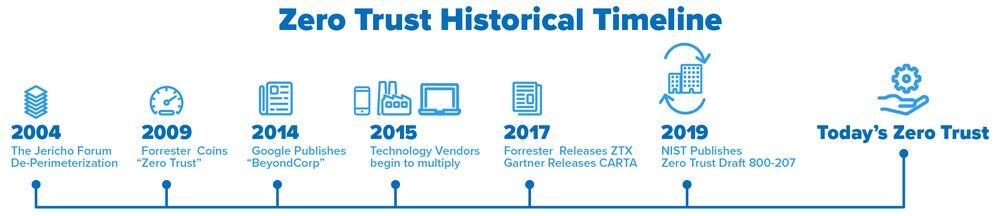
2003年、セキュリティコンソーシアムであるジェリコ・フォーラムが、今日ゼロトラストと呼ばれるものの初期の取り組みを定義しました。その基本原則は、組織の境界内にあるというだけで、誰も、何も信頼してはならないというものです。
その後、フォレスターは2011年にゼロトラストモデルを確立しました。「決して信頼せず、常に検証する」という指針と、境界ファイアウォールだけでは企業秘密や資産を保護するのに不十分になったという認識を中心に据えたモデルです。
GoogleやMicrosoftなど複数の組織が、ゼロトラストを実装し運用するための方法論を確立しましたが、これまで広く採用されるには至っていません。では、なぜ今ゼロトラストを採用し、この道を歩んできた他者から学ぶべきなのでしょうか。
ゼロトラストモデルを採用する重要な転機
第一に、新型コロナウイルス感染症のパンデミックによって、クラウドやリモートワーク技術の導入が加速し、攻撃対象領域がさらに変化するとともに、デジタルサプライチェーン全体の複雑さと相互依存性が高まりました。境界の保護に重点を置く、従来の「城と堀」の考え方は、もはや通用しません。
第二に、企業はより厳格な規制への対応に追われ、データプライバシーの改善を求める圧力も高まっています。
第三に、バイデン政権が5月に実施したものなど、政府の政策や大統領令によってゼロトラストモデルの導入が義務付けられ、公共部門と民間部門、さらには個人の安全、プライバシー、ひいては暮らしを脅かす悪意ある活動の増加に対処することになります。
コロニアル・パイプラインや食肉加工会社JBSに被害をもたらした最近の攻撃から得られる教訓は、組織がより広範なエコシステムや社会に及ぼしうる影響を考慮しなければならないことを浮き彫りにしています。
ここからどこへ向かうのか
万能な製品も、ゼロトラストを実装する唯一の方法もないことを認識することが重要です。レガシーシステムと最新システムを含むデジタルインフラ全体を網羅する多層的なセキュリティアプローチが必要です。ユーザーがデジタルリソースにアクセスする場所に適切な制御を設け、境界セキュリティへの依存を減らすことが重要です。
ゼロトラストについて広く受け入れられた定義はありませんが、以下の原則は、ゼロトラストの戦略的ロードマップを実施するうえで不可欠と認識されています。
原則1:あらゆるユーザーとデジタルリソースの認証および認可の方法に一貫性を持たせる。これには、 組織の内外にあるすべてのコンピューティングリソースとデータリソースも含まれます。この原則では、デジタルアーキテクチャ、ユーザー、組織が所有するすべてのリソースを十分に把握し、文書化していることを前提とします。ジャストインタイムアクセスの仕組みを適用し、過去に発行された証明書があるからといって要求が正当なものと見なすのではなく、要求が行われた時点でその正当性を確実に認証します。
原則2:ネットワーク上の場所にかかわらず、すべての通信を保護するため、暗号化と複数形式の認証技術を用い、送信されるデータが常に保護されるようにします。
原則3:最小権限の原則に基づいてアクセスを適用するには、利用・アクセスされるユーザー、アプリケーション、デバイスに加え、環境や行動に関する属性をより的確に把握する必要があります。リアルタイムの動的ポリシーに基づく必要最小限のアクセスの仕組みを導入し、必要なアクセスのみを要求の継続時間に限って付与します。
原則4:すべてのデジタルリソースのセキュリティ態勢と完全性を明示的に監視・検証する。これには、一部の企業アプリケーションへのアクセスに使用される可能性がある個人所有デバイスも含まれます。ユーザーID、多要素認証の状況、場所、日時、デバイス認証、デバイスの健全性、サービスまたはワークロード、データ分類、異常など、複数の属性データに基づき、資産の現在の状態、健全性、セキュリティ態勢に関する必要な情報を収集します。状況をより的確に把握することで、最終的にアクセス判断の改善につながります。
原則5:「決して信頼せず、常に検証する」と「侵害を前提とする」という指針を常に参照する。このアプローチは、データ侵害やサイバー攻撃の防止と同じくらい、発生した場合の被害を最小限に抑えることに重点を置くのに役立ちます。
これらの原則の実装は複雑になりえますが、サイバー攻撃や悪意あるサイバー攻撃者が用いる高度な手口の防止に非常に有効であることが実証されています。これらの原則と必要なアクセス制御ポリシーを導入する際は、最も重要なデータとデジタルリソースに重点を置くことがベストプラクティスです。
サイバーセキュリティに関して、世界経済フォーラムは何をしているのか
サイバーセキュリティセンターは、進化するサイバーリスクとそのシステム全体への影響を理解するために、リーダーたちが集う信頼できるプラットフォームを提供しています。相互接続が進むデジタル世界で、理解と信頼を築くことに取り組んでいます。
分野横断的な協力と知見の共有を促すことで、センターはパートナーがサイバーのレジリエンスを強化し、協調的な対応を必要とする課題に取り組むのを支援しています。
ゼロトラストへの道筋は、組織ごとに異なります。最終的な状態には決して到達しないかもしれませんが、誰もが歩みを始め、これらの重要な原則を採用し始めることができます。
他のあらゆる変革施策と同様に、ゼロトラストのさまざまなアプローチと関連する仕組みを深く理解し、組織の準備状況、事業上の利点、業務上の成果を最大化するために必要な能力を徹底的に評価する必要があります。




