デジタル革命は、法執行機関が地域社会を守る方法と、企業がリスクを管理する方法を変えつつあります。
世界経済フォーラムの『Regional Risks for Doing Business 2019』報告書は、世界のエコシステムに対するデジタル脅威の規模を明らかにしています。従来、金融セクターなど犯罪の標的となってきた技術先進分野だけでなく、リスク・プロファイルの変化がすべての業界と地域に及んでいることを説明しています。そして世界の企業リーダーは、ランク付けしており、サイバー攻撃を、財政危機の脅威に次ぐ、自社事業に対する第2位の重大な脅威と位置付けています。政府機能の崩壊や武力紛争よりは上位です。
サイバー犯罪は、警察が地域社会への脅威をどのように捉え、対応しなければならないかも変えつつあります。この脅威は世界規模であり、従来の犯罪対策組織の能力、資源、手法を上回っています。対応の中心には、官民協力の新たなモデルが不可欠であり、企業、政府機関、警察が協力してサイバー犯罪に対する共同行動を築く必要があります。犯罪者の捜査、責任の特定、起訴は、世界共同体がデジタル犯罪に対する効果的な抑止力を構築する方法の一部でなければなりません。デジタル犯罪は、影響も件数もますます大きくなっています。
このサイバー脅威の拡大は、犯罪者が次の2種類の本質的な弱点を悪用できたことによるものです:
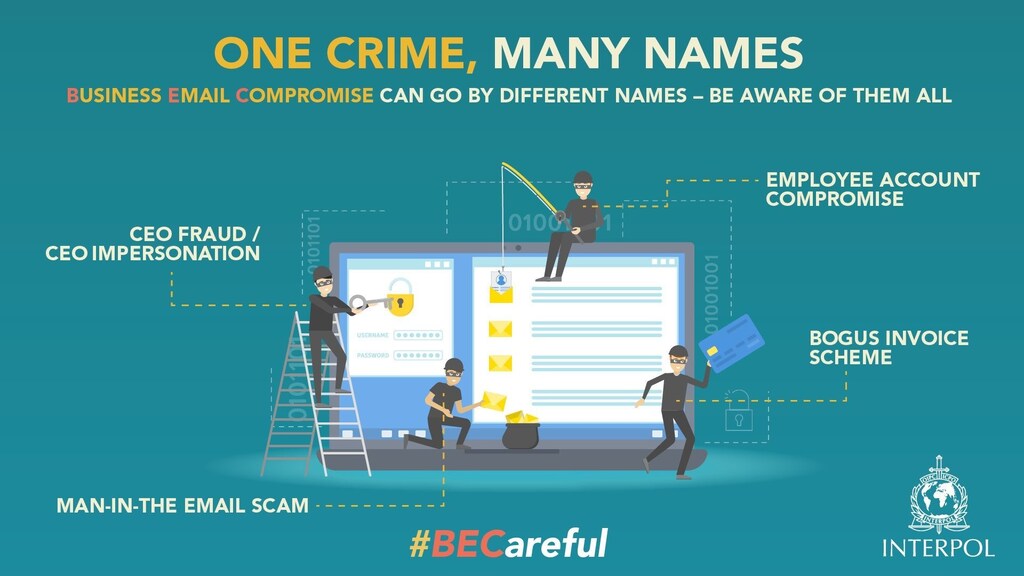
人的な弱点。犯罪者が悪用できる最大の弱点は、多くの場合、機械ではなく人間です。ほぼすべてのサイバー攻撃では、悪意のあるリンクをクリックする、または悪意のある行為者と直接やり取りする人間が必要です。INTERPOLの、ビジネスメール詐欺(BEC)に関する#BECarefulキャンペーンで強調されたように、この犯罪の実行では、ソーシャルエンジニアリングが重要な要素であり、犯罪者は企業の従業員をだまして、お金を送金させます。
技術的な弱点。標的のシステムに侵入すると、犯罪者は、攻撃が容易な旧式のネットワーク、パッチが適用されていないインフラ、そして自身の技術レベルで簡単に回避できる技術的管理策をしばしば見つけます。現在世界で悪用されている上位10の脆弱性のうち、はいずれも少なくとも1年前から存在しており、中には数年前から修正版が提供されているものもあります。BEC詐欺の場合、犯罪者は技術的な弱点も利用します。マルウェアやその他のセキュリティ上の脆弱性を通じて被害者のデバイスやシステムにアクセスし、企業の内部の仕組みを十分に把握したうえで、CEOなどの高位の従業員や取引先になりすします。
サイバー犯罪への対抗策
これらの弱点がもたらす影響に対処するため、世界の法執行機関のコミュニティが官民協力の新たな世代を必要とする理由は、3つあります。
1. 捜査のグローバル化
インターネットやデジタルネットワークを横断する犯罪は、物理的な犯罪の「従来型」の形態にさえ影響を及ぼしています。かつて犯罪者は銀行に押し入って強盗を働いていましたが、今日では、同じ犯罪者が遠隔からデジタル手段を使って同じ銀行を襲うことができます。この変化により、ほぼすべての犯罪は初期設定で特に複雑かつグローバルなものになりました。したがって、法執行機関の対応も国際的な範囲で行う必要があります。犯罪の状況におけるこの変化により、官民の安全保障エコシステム全体にわたり、拡張可能で繰り返し実施できる地域的および国際的な協力が緊急に必要とされています。通信事業者、テクノロジー企業、脅威インテリジェンスおよびセキュリティ企業からなる捜査の基盤は、法執行機関とともに、強力な協力の原動力となりえます。
例えば、INTERPOLが、複数の大陸にわたって数千人の被害者を標的にしたナイジェリアのサイバー犯罪集団を逮捕するために、民間セクターのパートナーと連携して成功を収めたことは、国際レベルでデジタル犯罪に対抗するために現在求められている取り組みを示しています。国家レベルでは、米国の National Cyber-Forensics and Training Alliance(NCFTA)などの機関が、また地域レベルでは、欧州サイバー犯罪センター(EC3)などが、新たな協力のモデルが大きな効果を示しています。今後の課題は、こうした成功を世界中で繰り返し、規模を拡大するための仕組みをどのように構築するかです。
2. 世界的な能力の格差
新興地域や新興国では、サイバー犯罪への対応能力に依然として大きな格差があります。デジタル化が急速に進んでいるものの、サイバーセキュリティにおける能力が十分ではない国々では、防御と捜査の能力を拡大するために、民間セクターの専門知識を活用することが緊急に必要です。洗練された注目度の高い攻撃、例えば、2016年のバングラデシュ中央銀行の強盗事件のような攻撃の後には、同様の攻撃がロシアのほか、中央アジア、ラテンアメリカ、アフリカ、中東。ある世界的な報告書によると、世界のサイバー犯罪のほぼ3分の1が現在、東アジアを標的としており、年間2,000億ドルの損失を生じさせています。新たな世代の官民パートナーシップは、企業や個人が被害者になるリスクを軽減し、脅威を抑えるための予防的・保護的措置を取るよう促すことに重点を置く必要があります。また、企業や産業が、設計段階からより安全なシステム、ソフトウェア、ハードウェアの構築を主導するよう促すことも求められます。
3. データモデルの変化
国および地方の法執行機関は、多くの場合、効果的なサイバー犯罪捜査に必要なデータを保有していません。強盗などの「従来型」の犯罪の現場では、CCTV、指紋、目撃者など、捜査の実施に必要な能力、手続き、データは地元の法執行機関の手の届く範囲にあります。しかし、サイバー要素を含む今日の犯罪では、そのような事案の規模を考えると、単独の警察による対応はもはや現実的ではありません。オーストラリアだけでも、10分ごとにサイバー事案が報告されており、英国では、すべての犯罪の半分がデジタル犯罪です。
その結果、知識と資源の制約により、警察が直接対応すべきなのは最も重大な事案のみとなっており、民間セクターは事案の軽減、対応、捜査において重要なパートナーとなっています。最近の緊急性の高いクリプトジャッキング攻撃の事例では、犯罪者がマルウェアを使って被害者のシステムに遠隔からアクセスし、その計算能力を乗っ取って暗号資産を作り出しました。このとき、INTERPOLの民間セクターのパートナーは、加盟国に170件を超える警報の配信を支援し、数千人が被害者になるのを未然に防ぐ一助となりました。
サイバー犯罪と闘うためのグローバルなエコシステムの構築
デジタル経済が発展する時代において、オンライン犯罪は今日の比類ない繁栄を脅かす可能性があります。この脅威に対抗するには、官民パートナーシップの新たな世代が必要です。対策を講じなければ、サイバー犯罪は世界の安全保障を脅かす可能性がありますが、これに対抗することは、すべての地域社会を犯罪から守り、より安全な世界を築くという共通の原則に基づき、包括的なパートナーシップを構築する機会にもなります。




