どの国においても、真に強固なサイバーセキュリティに関するノウハウは政府が保有し、保護している。
しかしながら、企業を標的とするサイバー攻撃の脅威と巧妙さが増している現状を踏まえると、この状況は変わらなければならない。
企業と政府がどのように互いに歩み寄り、全体として防御力を高めるための第一歩を踏み出すべきかをご紹介する。
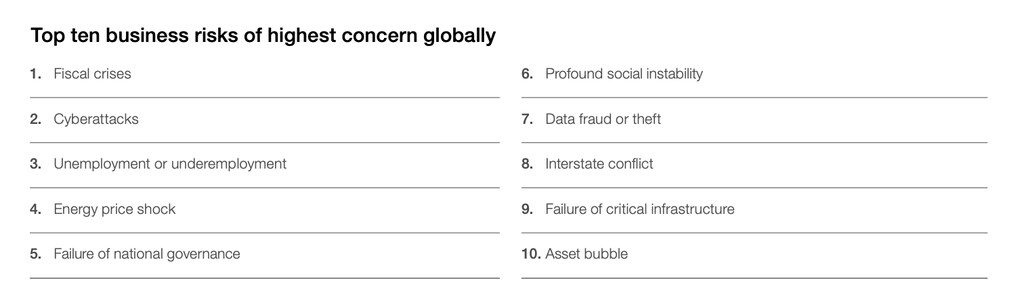
サイバー攻撃は、主要な事業リスクとして引き続き報告されている。最近の世界経済フォーラムの「2019年版地域別ビジネスリスク報告書」では、Regional Risks for Doing Business 2019において、世界の10大経済国のうち6カ国の調査回答者が、サイバー攻撃を最大のリスクとして挙げた。
しかし、財政危機やエネルギー価格の急騰といった他のリスクとは異なり、サイバー攻撃には明確な対策がある。それはサイバーセキュリティである。にもかかわらず、10年にわたりサイバーセキュリティへの支出が増加してきたものの、回答者はリスクを軽減するのに十分な強度のサイバーセキュリティを提供できるという自信を持てていない。なぜだろうか。
主要な理由の一つは、最大規模の民間企業であっても、サイバーセキュリティに関する知識と理解が不足していることである。ほぼすべての組織が最高情報セキュリティ責任者(CISO)を任命し、(少なくともパンデミック以前は)世界で最も密度の高い会議の機会により、経験やベストプラクティスの共有が絶えず行われているにもかかわらず、なぜこのようなことが起きるのだろうか。その答えは、どの国においても、強固なサイバーセキュリティ(サイバー攻撃のリスクを真に軽減できると信頼できるサイバーセキュリティ)を提供する方法に関する知識が、厳格に限定された政府および国家安全保障のコミュニティ内に留まっているからである。
国家運営の技術
政府は、サイバー攻撃(多くの場合、他国の政府によって仕掛けられる)から最も機微なシステムを守ることを長らく求められてきた。また当然ながら、その裏返しとして、政府は競合国に対してサイバー攻撃を仕掛けようとした経験も持っている。そのため、最も重要なシステムを防御するためのアプローチは、切迫した必要性と実践的な経験の両方に根ざしている。これらのアプローチは、民間部門のサイバーセキュリティの慣行とは大きく異なるのが一般的である。
最も機微な政府システム(例えば、機密情報を保持するシステム)を防御するための措置は、単純ではあるが非現実的であると広く考えられている。確かに、これらのシステムは「エアギャップ」、すなわちインターネットなど信頼性の低いシステムと物理的に接続されていないのではないか。かつてはそれが事実であったが、政府はその後、機微なシステムと信頼できないシステムとの接続を、サイバー攻撃に対して強力な保護を提供する形で実現する方法について、高度な実践の体系とガイダンスを開発してきた。
一般的に、米国のNSAや英国のGCHQといった政府機関は、米国国立標準技術研究所(NIST)などのフォーラムを通じて、サイバーセキュリティの専門知識を広く共有してきた。しかし、機微なシステムと信頼できないシステムを接続すること(一般に「クロスドメイン・ソリューション」と呼ばれる)は、知識があまり共有されず、政府機関の間でさえも開拓が進んでいない領域である。実際、つい最近まで、ほとんどの国において、その情報の多くは機密扱いとされ、輸出規制の対象となっていた。しかし、多くの場合民間が保有する重要インフラやサービスを保護することが、軍事や外交上の機密を保護することと同じくらい重要であるという政治的認識が高まる中、多くの政府は原則として、今や知識の共有に前向きになっている。
しかし、この知識体系が存在することを知っている民間のサイバーセキュリティ専門家は少ない。これはスパイが他のスパイから自らを守る仕組みの中核に位置するものであるため、驚くことではないかもしれない。このテーマが伝えられる際、専門用語による説明が障壁となり、理解されないまま広まってしまうことも同様に意外ではないのかもしれない。民間の警備サービスが政府の経験に馴染みがないように、政府の機関も今日の企業環境の現実に頻繁に馴染みがない。両コミュニティ間のこうした出発点の違いにより、コミュニケーションを試みたとしても、それ自体が障壁となってしまう。
政府機関に由来するこれら強固なセキュリティ・アプローチのすべてが、まだ主流の導入に適しているわけではない。結局のところ、これらのアプローチを具現化した製品が主流の購入者に提供され始めたのは、ごく最近のことである。しかし、民間組織は、既存の技術ベンダー(当然ながら、利害関係のない当事者ではない)が推進するアプローチと比較してこれらのアプローチを評価し、その上で新興企業やその他のイノベーターと協働して、必要とする新たな製品や機能を開発する必要がある。
官民パートナーシップは、過去10年間にわたるサイバーセキュリティの発展の中核を担ってきた。それは、民間組織と、従来は秘密主義であった政府機関との間で脅威情報を共有することによるものである。今、新たな官民パートナーシップの時代、すなわち新たな情報共有の領域が到来する機会が訪れている。
世界経済フォーラムはサイバーセキュリティにおいて何を行っているのか
サイバーセキュリティ・センターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供している。同センターは、ますます相互接続が進むデジタル社会において、理解と信頼の構築に注力している。
セクターを横断した協働と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援している。
民間組織は、政府のパートナーに対し、最も機微なシステムに対する強固なサイバーセキュリティをどのように実現しているかについての情報共有を求める必要があり、また、馴染みのない資料の学習と消化に時間を割く必要がある。一方、政府には、情報共有のプロセスを効果的かつ生産的なものにするため、多くの責任がある。
責任を果たす
第一に、政府は、従来は小規模なコミュニティ内でのみ共有されてきたテーマについて、より率直に議論する必要がある。従来秘密主義であった組織にとって、これには文化的な要素があり、脅威インテリジェンス共有との類似点は明らかである。従来ほとんど、あるいはまったく存在しなかった分野において官民の対話を開くためには、具体的なプログラムと取り組みが必要である。
第二に、政府は、その慣行や経験の多くが民間組織にも関連する可能性がある一方で、すべてがそうではないことを理解する必要がある。特に、民間組織は、秘密の保護に特化した措置よりも、事業継続に影響を与える攻撃(例えば、ランサムウェアからの保護)への対策に、はるかに強い関心を持つであろう。
そして第三に、政府の安全保障機関は、内部で使用する言語が民間の世界に響かず、相互の理解不足が生じることを認識する必要がある。最初に取り組むべきは、パートナーシップの構築である。すなわち、効果的なコミュニケーションを可能にする共通の用語と出発点を見出すとともに、対処すべき重大な相違点を特定することである。この分野の対話においては、最も「自明」な前提でさえ、疑問を投げかける価値がある。
20年前には、政府の外部で、これらの高度なセキュリティ・アプローチを知る必要のある者はいなかった。しかし、企業がサイバー攻撃を最大のリスクとして報告している今日において、その選択肢を十分に理解することなく、企業に攻撃を防御することを期待するのは不合理である。10年前には、サイバーリスクに対する認識は低かった。脅威インテリジェンス共有のための官民パートナーシップは、この状況を劇的に変え、サイバーリスクを企業の経営課題の最上位に押し上げた。サイバー攻撃のリスクを効果的に軽減できる強固なサイバーセキュリティ対策に焦点を当てた新たな官民パートナーシップにより、今後10年間でそのリスクを低減し始めることができるだろう。




