サイバー攻撃は過去5年間でほぼ倍増している。その勢いが衰える兆しはない。サイバー侵害の件数増加を受け、より安全な技術革新を求める市場の変化が起きている。「NotPetya」や「WannaCry」のような大規模なサイバー攻撃により、世界中の一部企業が数週間にわたって業務停止に陥ったことで、サイバーリスクは企業戦略に関する経営判断において最も重要な検討要素の一つとなった。NotPetyaやWannaCryにより、世界中の一部企業が数週間にわたって業務停止に陥ったことで、サイバーリスクは企業戦略に関する経営判断において最も重要な検討要素の一つとなった。
私たちのデジタルの未来を守るうえで、投資コミュニティはどのような役割を担っているのか。投資対象のサイバーリスクを評価し、ポートフォリオ企業のサイバーリスクを監視・軽減することは、投資家の受託者責任の一部になりつつある。投資家には、投資可能な資本を投じて、ポートフォリオ企業のサイバー能力を向上させる機会と影響力がある。
投資家には企業へ資本を投じる責任がある。投資家が大きな投資収益を求めていること、また、サイバー面で責任ある投資が、持続可能な企業の長期的に重要な要素であることを踏まえると、責任ある技術革新を促進することは投資家自身の経済的利益にもかなっている。
サイバーリスクの管理という観点では、特定の産業分野がサプライヤーに対してより高いセキュリティ機能を求め始めている。例えば、米国の医療分野では、より安全な製品への需要が高まっている。病院は、医療機器メーカーに対し、インターネットに接続された输液ポンプ、生検用画像診断台、その他の医療製品のサイバー防御を改善するよう求め始めている。病院は機器を検証し、製品上で動作している独自ソフトウェアの開示をメーカーに求めている脆弱性を特定するため。その他の分野でも、技術がすべての企業に浸透していること、またその影響に注意を払う必要があることを認識し始めている。
セキュリティ・バイ・デザインの製品に対する需要が高まる中、より優れたセキュリティ機能は市場からますます評価されるようになっている。消費者にとって、プライバシーとセキュリティの重要性は増している。Bain & Companyによる最近の調査では、サイバーセキュリティリスクに関する懸念が解消されれば、企業顧客はモノのインターネット(IoT)機器をより多く購入し、より高い対価を支払う意思があることが示されている。また、経営幹部の93%が、より優れたセキュリティを備えた機器に対して平均22%高い金額を支払うと考えていることも示唆されている。
市場はより安全な技術革新を求めているものの、その進展は十分に速くない。デジタル信頼の低下する速度に追いついていないデジタル信頼の低下する速度。世界経済フォーラムは、パートナーとともに、製品のセキュリティおよびその革新的機能が、設計からユーザー体験に至るまで、開発の全段階に組み込まれることを確保するための新たな方策を検討している。投資コミュニティは、ポートフォリオ企業や起業家を次世代の技術革新においてより高いセキュリティへと導くことができる、重要な中核グループとして位置付けられている。最初の一歩は、投資家やその他の関係者がデジタルセキュリティをリスクの中核的な構成要素として位置付けられるよう、意識を高め、グローバルなビジネスの枠組みを整備することである。
フォーラムのサイバーセキュリティセンターは、投資コミュニティ向けにハイレベルな原則と、サイバーセキュリティのデューデリジェンス評価フレームワークを策定した。この原則およびサイバーセキュリティフレームワークは、投資家が、ポートフォリオ企業内でセキュリティを優先する方法、投資前に投資対象候補のサイバーセキュリティへの備えと革新的技術のセキュリティを評価する方法、そして投資後に組織のサイバーセキュリティ能力を高める方法について指針を提供する。
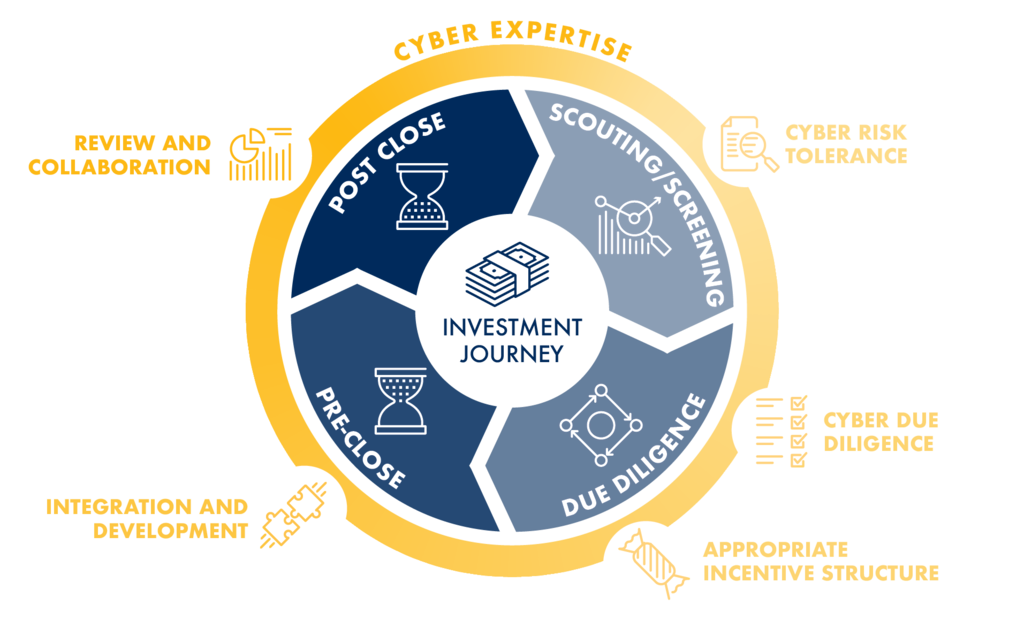
投資家は、投資戦略および投資プロセスにおいてこの6つの原則を適用することで、ポートフォリオ企業および革新的技術におけるサイバーセキュリティを向上させ、あらゆる革新的企業にとって最も価値のある資産の一つである知的財産をより適切に保護することができる。
サイバーに関する包括的な原則は、技術的な専門知識のみから成るのではなく、ガバナンスと投資におけるセキュリティ意識に基づいている。サイバーに関する専門性は、次の事項を確立することで得られる。1. サイバーリスク許容度、2. サイバーに関するデューデリジェンス、3. サイバーセキュリティを促進し、または安全性の欠如を抑制するための適切なインセンティブ構造、4. 人材、プロセス、技術の統合と開発、5. サイバーセキュリティの動向と課題の定期的な見直し、ならびにベストプラクティスの共有と協働。これらのサイバーセキュリティに関する注意義務の原則は、投資プロセスのすべての段階に組み込まれるべきである。
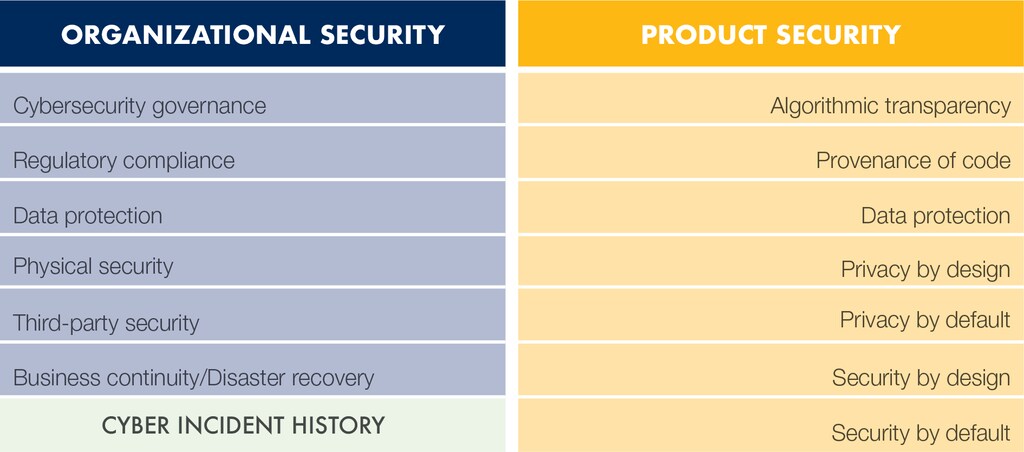
投資家は、全体的なデューデリジェンス・プロセスにサイバーセキュリティのデューデリジェンスを組み込む必要がある。これを成功させるには、投資対象企業のサイバーセキュリティへの備えとサイバーリスクの程度を評価するための標準化されたツールが必要である。サイバーセキュリティ評価フレームワークは、投資家にとってそのようなツールに向けた第一歩であり、投資対象企業のサイバーリスク管理プログラムおよびガバナンスにおける不備の特定に役立つ。評価結果により、投資家はサイバーセキュリティの改善が必要な分野を特定し、サイバーリスクの低減を目的として優先的に取り組むべき分野に対して働きかけることができる。
世界経済フォーラムは、2つの部分から成るサイバーセキュリティ・デューデリジェンス評価フレームワークを策定した。1. 組織のセキュリティ、2. 製品のセキュリティ。このフレームワークを用いることで、投資家は組織のサイバーセキュリティだけでなく、技術革新または製品のセキュリティも評価することができる。
投資家のサイバーに関する責任は、デューデリジェンス評価が実施された時点で終わるものではないことに留意すべきである。投資家が当該企業への投資を決定した場合、同企業をより高いセキュリティ対策へ導き、ポートフォリオ企業が低い水準にある、またはより高いリスクを抱えている分野を改善させることは、投資家の責務である。サイバーレジリエンスと備えは、継続的に進化するプロセスであり、定期的な見直しと調整が必要である。
最終的に、より安全な製品を開発する目的は、技術における脆弱性の数を減らし、製品およびシステムの回復力を確保して、攻撃を受けた場合に迅速に復旧できるようにすることで、攻撃対象領域を縮小することにある。投資対象のサイバーリスクを積極的に評価し、ポートフォリオ企業をより高いサイバーセキュリティへと導くことで、投資家は私たちの共有するデジタルの未来を守る上で決定的な役割を果たすことができる。このフレームワークは投資家向けに設計されたものであるが、他の関係者にも適用でき、リスク評価フレームワークの中核的な構成要素として、意識向上とデジタル教育を促すことができる。




