1939年、スイスの化学者パウル・ヘルマン・ミュラーは、ジクロロジフェニルトリクロロエタン(DDT)が強力な殺虫剤であることを発見しました。それ以来、DDTは世界中であらゆる害虫の駆除に広く使われました。
しかし、DDTの代謝物の一つであるDDEは、魚やその他の水生動物の脂肪組織に蓄積します。そのため、食物連鎖を通じて上位へと蓄積していきます。この過程は生物濃縮として知られています。

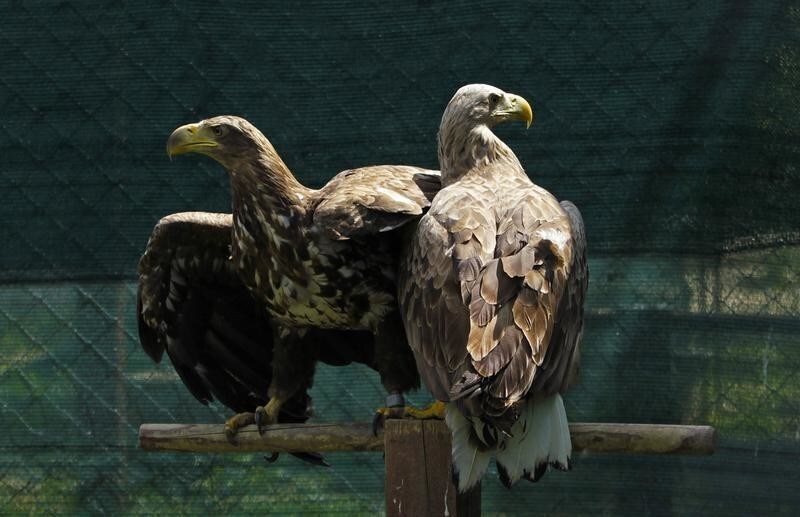
水生食物連鎖の頂点にいる鳥、ここではオジロワシ(Haliaeetus albicilla)が高濃度のDDEを蓄積し、その結果、殻が極めて薄くもろい卵を産むようになりました。
その結果、親鳥が巣に座ると、卵はしばしば押しつぶされました。卵がつぶれればひなが生まれず、若鳥も育たないため、オジロワシは絶滅危惧種のレッドリストに加わりました。
保険における集積
保険の文脈における集積の原理も、ほぼ同じです。
保険会社はさまざまな当事者から多くのリスクを引き受け、再保険会社は複数の保険会社からリスクのポートフォリオを引き受けます。
実際、リスクを引き受けて分散することこそ、保険と再保険の本質であり、ビジネスモデルです。
しかし、リスクの分散が機能するのは、それぞれのリスクが互いに独立している場合に限られます。
リスクが大きく集積する場合(例えば、地震地帯の住宅)、保険会社は通常、自社の貸借対照表に計上するリスクの上限を定め、それに応じてポートフォリオを調整します。これにより、極端な事象に備えるための十分な資本が確保されます。
保険では日常的なテーマであるリスクの集積は、オジロワシの例とどのようにサイバーリスクに関係するのでしょうか。
サイバーリスクにはDDTとの共通点がいくつかあります。
有用なものとともに持ち込まれるリスクです。
かつて、あるいは今も、ほぼあらゆる場所に存在します。
目にも見えず、においも音もなく、触れることもできません。
その拡散を防ぐ法律や規制が整備されるまで、何年もかかりました。
脅威に効果的に対抗するには、国際協力が必要です。
したがって、DDTの使用によるオジロワシ絶滅のリスクは、サイバー事象にさらされるリスクの集積によって、保険会社や経済システムが財務危機に陥るリスクに相当します。
近年の事例をいくつか見ると、サイバーリスクがどのように集積するかが分かります。
マルウェア攻撃
最初の例は、特定の企業を狙ったものではなく、急速かつ広範囲に拡散する一般的なマルウェアです。
Petya/NotPetyaを見てみましょう。
2017年6月のわずか数日間で、このマルウェアは海運、銀行、小売、製薬、広告、法律、郵便、石油、食品製造、医療など、多岐にわたる業界の企業のコンピューターに感染しました。世界中の企業を無差別に襲いました。
このマルウェアは、特定の脆弱性に対するパッチが適用されていないMicrosoft Windowsベースのシステムに感染しました。パッチが存在しない、サポート対象外の古いWindowsを使い続けていた多くのマシンも感染しました。
こうしたリスクが互いに独立しておらず、悪用可能な共通の脆弱性を抱えていると、事前に分かったでしょうか。
分かった可能性はあります。多くの組織が、もしかすると自らも気づかないまま、パッチ未適用の古いWindowsマシンを使っていると認識していれば、分かったかもしれません。
標的型攻撃
同じ原因で多くの企業が影響を受け、リスクが集積する別の例として、重要なインターネットサービスを狙った攻撃があります。
2016年10月、DNSプロバイダーのDynに対する大規模な分散型サービス拒否(DDoS)攻撃により、Paypal、Netflix、Twitter、Amazonなどの主要ウェブサイトが数時間にわたり利用できなくなりました。
この事例でリスクが集積した経路は、インターネットの運用に使われる単一のサービスへの依存でした。
3つ目の例はまだ起きていません。少なくとも、研究の著者が描いた規模では起きていません。研究は、『Business Blackout』と題され、ロイズ・オブ・ロンドンとケンブリッジ大学が2015年に発表しました。
米国の重要インフラである電力網を狙ったサイバー攻撃を想定した思考実験です。
人々、企業、そして経済全体に及ぶと予測される影響はかなり恐ろしいものであり、そのような事象で損失が大規模に集積することを示しています。
保険の枠を超えて
これら3つの例は、多くの人々、企業、公共機関に影響を及ぼすサイバー事象が、保険の問題にとどまらず、経済全体に影響し得ることを示しています。
オジロワシの話に戻ると、この見事な種を救ったのは、広く使われていた殺虫剤DDTの使用中止でした。
サイバーリスクの場合、そう簡単にはいきません。デジタル化の恩恵を手放したくないのであれば、サイバーリスクはなくなりません。
したがって、デジタルにつながった世界で、主体同士がどのように相互接続されているのか、どこに急所があるのか、そしてサイバーリスクがどのように集積するのかを、よりよく理解する必要があります。
リスクの集積に関する理解を深めるとともに、システムのサイバー耐性を高める追加策を講じる必要があります。これには、企業幹部の意識向上、あらゆる業界での基本的なサイバー衛生の改善、「セキュリティ・バイ・デザイン」の広範な導入、そして大きな前進につながる適切なデータ交換が含まれます。
絶滅は選択肢ではありません。




