世界中のリーダーがブロックチェーン技術の恩恵をどのように活用できるかを検討する中で、セキュリティはしばしば最大の関心事となります。ブロックチェーンに本来備わっている、暗号技術、不変性、分散化といった多くのセキュリティ上の利点については、認識している場合もあるでしょう。しかし、依然として次のような疑問が残ります。技術的な課題としてブロックチェーンに取り組む最善の方法は何か。攻撃者はどのようにしてブロックチェーン技術を侵害しているのか。ブロックチェーンが本来持つセキュリティ特性を考えると、攻撃者はそもそもどのようにしてブロックチェーンを侵害できるのか。
今日のリーダーは、ブロックチェーンの文脈で可能な限り高いセキュリティを実現するために、従来の常識に疑問を投げかけ、異なる視点で考える必要があります。以下に、セキュリティ研究やその他のデータに基づく一連の知見を伴う3つの重要な検討事項を示します。これらは、リーダーがこうした課題に対して行動を起こせるようにすることを目的としています。
1. セキュリティは技術的な問題であるだけでなく、リーダーシップの問題である
今日、ほとんどの組織はサイバーセキュリティを、それが本来そうあるべき中核的なリーダーシップの分野として認識していません。例えば、セキュリティジャーナリストのブライアン・クレブスによる非公式の調査を見てみましょう。彼は、時価総額で世界最大の100社のリーダーシップに関するウェブページを調べた 調査において、サイバーセキュリティの責任者を何らかの形で掲載していたのはわずか5%であることを明らかにしました。これは、ほとんどの企業がサイバーセキュリティを事業全体のリーダーシップチームの重要な構成要素とは考えていないことを如実に示しています。
これはまた、医療分野のセキュリティに関して最近発表された2年間の 調査の主要な発見の一つとも一致しています。そこでは、主要な構造的欠陥の一つとして、「医療施設の意思決定者は、セキュリティ対策について十分な理解も管理もできていない」ことが挙げられていました。これらの事例は、セキュリティ業界の多くの人々がすでに真実であると理解していることを強く示しています。すなわち、多くのリーダーがセキュリティをリーダーシップの問題ではなく、技術的な問題と捉えすぎているということです。
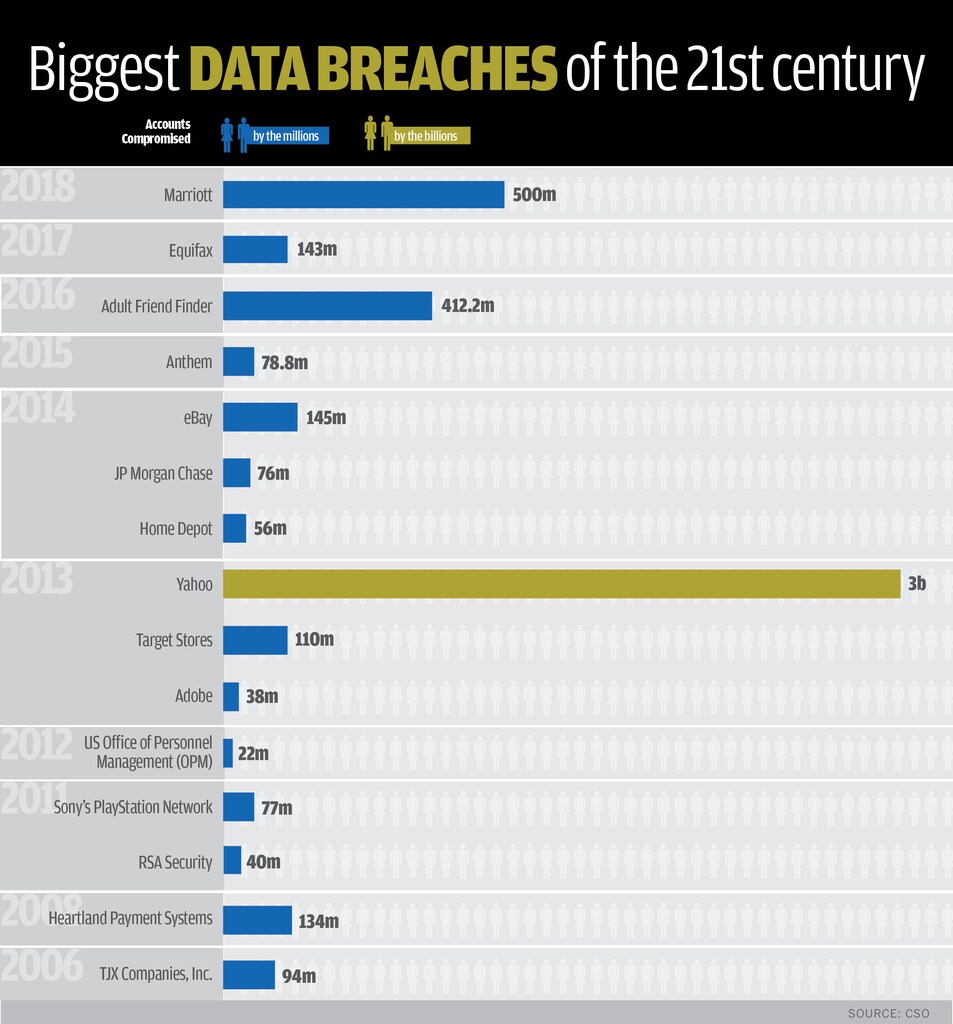
しかし、市場はすでに答えを示しており、世界中の業界は、セキュリティが本来そうあるべき中核的なリーダーシップの課題であると考え始めています。悪名高いターゲット社の侵害事件の余波では、最高経営責任者と最高情報責任者の両方が結果として解任されました。米国政府人事管理局(OPM)の長官は、同局が壊滅的な侵害を受けた際に辞任を余儀なくされました。また、ソニー・ピクチャーズエンタテインメントの共同会長も、同社の悪名高い侵害の後に同様に辞任しました。
これらすべてに共通するのは、公共部門と民間部門の双方におけるこれらのリーダーたちが、侵害が発生する前にはサイバーセキュリティを自らの職務の中核とは考えていなかった可能性が高いということです。しかし、それぞれの組織においては、サイバーセキュリティは最上位のリーダーシップの責任であるという共通認識があり、彼らはセキュリティの失敗について責任を問われました。
リーダーはこれに対して何ができるでしょうか。
⦁ 組織内にセキュリティ・リーダーの役職を設置するし、必要に応じて行動を起こす権限を与えてください。このリーダーは、特にセキュリティ上のニーズが組織の機能的なニーズと対立する場合に、組織のセキュリティ要件を効果的に擁護できる必要があります。
⦁ 中核となる安全な設計原則について自ら学びましょう。これにより、指定されたセキュリティ・リーダーと連携する際に、より的確な判断ができるようになります。これは最終的に、自身が最終的な責任を負うこの領域を管理する上で、より効果的な働きにつながります。
2. 悪用は攻撃者の能力の結果だけでなく、開発者のミスからも生じる
ブロックチェーン技術の登場により、攻撃者は、この文脈においてのみ有効な、新しく特異な攻撃手法を展開する能力を示しています。例えば「51%攻撃」がそれにあたります。これは、攻撃者がブロックチェーンの半分以上を支配し、それによって様々な悪意ある結果を達成できる手法です。
ほぼ毎日目にする大規模な侵害は、極めて高い技能を持つ攻撃者が、これまで知られていない特異な脆弱性を悪用し、悪質な目的を追求した結果であるかのように、ニュースの見出しは伝えるかもしれません。ある程度はそうかもしれませんが、それは全体的な課題のごく一部にすぎません。
むしろリーダーは、最も一般的な悪用は、有効であることが知られているセキュリティ対策を十分に理解せず、また十分に実装しなかったことから生じるものだと認識すべきです。
例えば、OWASP Top 10は、「ウェブアプリケーションに対する最も重大なセキュリティリスクについて、広範な合意を表している」脆弱性の一覧であり、インジェクション攻撃、認証の不備、セキュリティの設定ミスなど、一般的に発生する問題を含んでいます。
これらは、防御側が長年にわたり認識してきた、よく理解され、十分に文書化された問題です。それにもかかわらず、これらは世界中の組織を悩ませ続けており、今日のリーダーが認識し、懸念すべき セキュリティ脆弱性の大半を占めています。
リーダーはこれに対して何ができるでしょうか。
⦁ 開発者にセキュリティの訓練を実施してください。 彼らが、毎年開催されるセキュリティ会議DEF CONの次の有名人になる必要はありません。必要なのは、セキュリティの中核原則、特にブロックチェーンへの中核的な適用があるため暗号技術を理解し、構築しているソリューションにおいてこれらの原則をどのように実装するかを理解することです。
⦁ 特異な新しい手法と同じくらい、あるいはそれ以上に、基本的なセキュリティが重要であると認識してください。 これは、リーダーシップの考え方における重要な転換を必要とします。なぜなら、未知のものを心配するのとは異なり、攻撃者があらゆるスキルレベルで、開発者によくあるミスを悪用しようとするさまざまな方法を評価する上で、自社の技術に対して非常に大きな管理権限を持っているからです。
3. 攻撃者はブロックチェーン自体を侵害することもあるが、より一般的には、ブロックチェーンを活用する技術の構成を悪用する
攻撃者はブロックチェーン自体を侵害しようとし、多くの場合それに成功しますが、攻撃者ははるかに一般的に、ブロックチェーンの導入を侵害しようとします。
前述のとおり、攻撃者は、人為的ミスによって、悪用可能な脆弱性が知らず知らずのうちにシステム全体の設計や実装に組み込まれることが多いことを理解しています。さらに攻撃者は、他のリーダーと同様に費用対効果の分析を行います。すなわち、何かを攻撃するために必要な労力と、そこから生じうる潜在的な成果を考慮し、その後、最小の労力投資で最大の潜在的な成果が得られる種類の活動を狙います。
これらの要因が組み合わさることで、攻撃者は、開発者が導入において誤りを無意識に犯している可能性が高いため、実装そのものを破ることに、より一般的に焦点を当てる傾向があります。
これに類似した事例を考えてみましょう。最近、私の友人が自分の保管庫に侵入されるという被害に遭いました。彼は、大きくて高価な南京錠で保管庫を施錠していました。それは良い判断でした。ブロックチェーンがどれほど堅牢に構築されているかが重要であるのと同様に、南京錠がどれほど堅牢に作られているかも重要だからです。
しかし、実際には泥棒たちは南京錠には手をつけず、その堅牢さによって阻止されることもありませんでした。代わりに、彼らはドアそのものに弱く取り付けられていた掛け金の金具を壊しました。私の友人は堅牢な錠を選び、適切に取り付けていましたが、その周辺のシステムがどのように構築されていたかによって、彼のセキュリティは破られたのです。これが、ブロックチェーンの導入における構成が重要である理由です。
リーダーはこれに対して何ができるでしょうか。
⦁ 脅威モデルを構築することで、潜在的な敵対者が誰であるか、なぜ彼らがシステムを悪用することに関心を持つのか、どのようなスキルを持っているか、どのようなリソースを持っているかを理解してください。
⦁ 組織に必要なセキュリティ人材を確保してください。 セキュリティの使命を遂行するには、適切な専門家が必要です。
⦁ 独立した第三者のセキュリティ専門家と提携してください。 社内の人材の代わりとして、またはそれに加えて、組織内に存在しうるあらゆる政治的偏りから自由で、独立した視点を持ち、敵対者に対する防御方法の研究に全時間を費やす専門家を味方につける必要があります。
まず始めるべきこと
効果的なセキュリティ・リーダーシップは困難かもしれませんが、実現可能です。リーダーとして、セキュリティ上の課題をその中核的な構成要素に分解できれば、根本的な問題に対処するための行動計画を策定できます。ブロックチェーン技術は多くの点で革新的ですが、ブロックチェーンが異なるという単純な事実が、まったく新しいセキュリティのパラダイムを必要とするわけではありません。
代わりに、何が異なるのかという小さな部分を理解し、中核的な基本事項に効果的に対処し続けることに注意を怠らなければ、組織を明るい未来へと導くことができます。そこでは、組織を不必要に過度なリスクにさらすことなく、これらの技術がもたらす多くの恩恵を活用できるのです。




