組織のセキュリティ文化を評価する方法をご紹介します。
そのセキュリティ文化が、組織のセキュリティにどれほど役立つかを理解しましょう。
組織のセキュリティ文化を最適化し、その結果として組織全体のセキュリティを向上させる方法を学びましょう。
まず、文化とは何か、なぜ重要なのかを見ていきましょう。文化は本質的に暗黙的で、とらえどころのないものです。口に出されることは少なく、人々の行動に基づき、その思考や心の中に潜んでいます。文化はしばしば組織の枠組みに根付いています。ビジョン、ミッション、価値観には、さまざまな事柄に対する組織の姿勢も表れます。たとえば、伝統よりも革新を重視するでしょうか。人を重視するでしょうか、それともプロセスでしょうか。変化を受け入れるでしょうか。それとも、あらゆる場面で変化に抵抗するでしょうか。
目に見える文化とは、組織が新入社員を迎える方法、危機に際して一丸となるかどうか、業績を管理する方法、誕生日を祝うかどうか、変化やアイデアにどう対応するか、顧客や取引先をどう扱うかに表れます。
文化はまた、誰にも見られていないときに日々の仕事をどう進めるかにも表れます。COVID-19の影響でリモートワークに移行した際、サイバーインシデントや侵害の成功件数が増加したことから、この点が浮き彫りになりました。
「有害な文化」という言葉は誰もが知っています。働きやすいとは言えない組織を指す言葉です。人々は意地悪で、誰も本当は出勤したがらず、悪い行動が評価されたり見過ごされたりし、全体的な印象も決して良いものではありません。
セキュリティ文化とは何か?
誰に尋ねるかによって答えは異なります。2019年11月、KnowBe4はForrester Consultingに委託し、世界各地の企業におけるセキュリティ文化を評価しました。1,161人を対象としたこの調査では、セキュリティ文化について758通りの異なる定義が示されました。それらは、各定義に反映された全般的な考え方に基づき、5つのカテゴリーに分類されました。内訳は次のとおりです。
29%は、セキュリティ文化とはセキュリティポリシーを遵守することだと考えていました。
24%は、セキュリティ上の問題を認識し、理解していることだと答えました。
22%は、セキュリティが組織全体で共有される責任だと認識することだと答えました。
14%は、セキュリティに関する意思決定に影響を与えられる正式なグループを設けることに関係すると答えました。
12%は、優れたセキュリティ文化とは、セキュリティが組織に根付いていることだと答えました。
どの回答もそれぞれ正しいものですが、すべてを包含する回答が一つあります。それは、優れたセキュリティ文化とはセキュリティが組織に根付いていることだと答えた12%の人々の意見です。
サイバーセキュリティに関して、世界経済フォーラムは何をしているのか?
サイバーセキュリティセンターは、リーダーたちが集まり、進化するサイバーリスクとそのシステム全体への影響を理解するための信頼できる基盤を提供しています。相互接続がますます進むデジタル世界で、理解と信頼の構築に取り組んでいます。
分野を横断する協力と知見の共有を促すことで、同センターはパートナーのサイバーレジリエンス強化を支援し、集団での対応を要する課題に取り組みます。
優れたセキュリティ文化とは?
優れたセキュリティ文化とは、人々がセキュリティに関して適切な判断を下し、脅威の状況を把握し、注意すべき危険信号を知り、不審な活動をすべて報告し、サイバーセキュリティにおける自分の役割、すなわち人間というエンドポイントの役割を理解している状態です。
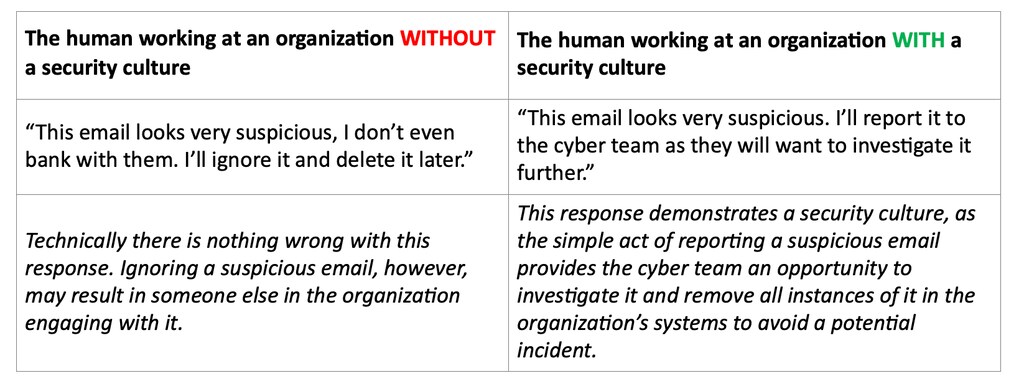
サイバーセキュリティ文化は、研修を修了したり、フィッシングメールを報告したりするだけのものではありません。表面化せず、ときには測定もできない状況と、それに続く対応にも表れます。セキュリティ文化がある場合とない場合の利点を見ていきましょう。
以下の状況は、人間、つまり皆さんのユーザーの視点から描いたもので、セキュリティに関する状況に直面したときに彼らが何を考えているかを示しています。
状況1 – 銀行からのフィッシングメール(悪意のあるメール)が受信トレイに届きます。文法上の誤りが複数あり、リンクは明らかに不審で、フォントサイズもばらばらです。書式も整っておらず、送信者のメールアドレスも明らかに偽物です。
状況2 – オフィスの廊下の床に「給与計算 2022」と書かれたUSBデバイスが落ちています。
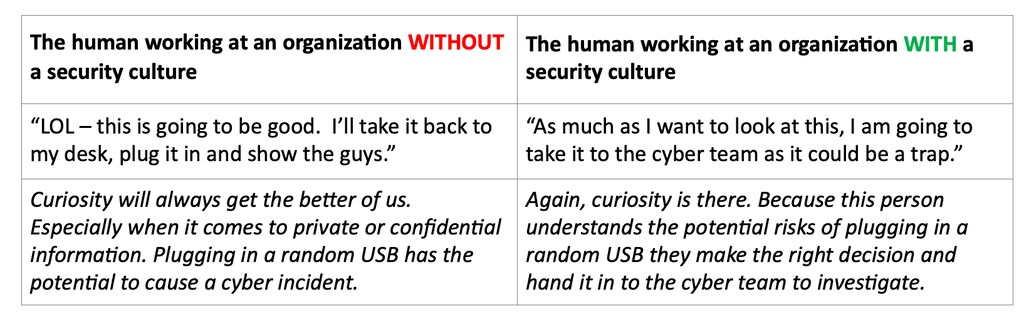
情報セキュリティやサイバーセキュリティに日々携わる私たちには、これらの状況への対応は当たり前に思えるかもしれません。しかし、ほかの人々にとってはそうではありません。皆さんの従業員は、まさにこうしたことを毎日考え、実行しているのです。

皆さんの組織にはセキュリティ文化があります。それは望んでいるものですか?
そのとおりです。好むと好まざるとにかかわらず、どの組織にもすでにセキュリティ文化があります。課題は、現状を把握し、目指す姿を定め、それを実現する方法を考えることです。
現在のセキュリティ文化を理解するには、いくつか質問し、観察を行い、見つけたことを記録する時間を取る必要があります。
まず、次の点を尋ねてみましょう。侵害が発生した場合に組織が受ける影響を、従業員は理解していますか?サイバー脅威の状況を把握していますか?あらゆる状況で、デバイスから離れるときにロックしていますか?既存のポリシー(インターネット利用、デスクの整理整頓、インシデント報告など)に従っていますか?フィッシングやその他のソーシャルエンジニアリングにどう対応していますか?安全でない回避策(個人用Dropboxの利用や、職場での安全性が確保されていない個人デバイスの使用など)を常態化させていませんか?
現状が把握できたら、次は、組織のセキュリティ文化がどうあるべきかを検討し、話し合い、定める段階です。
KnowBe4の「セキュリティの7つの側面」は、以下の要素を検討するため、出発点として最適です。
1. セキュリティに対して、従業員にどのような姿勢を期待しますか?
2. どのような行動を変えたいですか、または見たいですか?
3. 従業員には理解、知識、意識がありますか?
4. 従業員とどのようにコミュニケーションを取っていますか?従業員は自分たちを解決策の一員だと感じていますか?
5. ポリシーの策定に従業員の視点を取り入れ、参加してもらっていますか?従業員は何をすべきか知っていますか?
6. 組織における明文化されていない行動規範に、サイバーセキュリティを含めることを検討しましたか?
7. 最後に、そしておそらく最も重要な点です。これがなければ失敗は避けられません。サイバーセキュリティが全員の責任であり、自分たちが果たすべき重要な役割があることを、従業員は理解していますか?
これらの質問への答えが得られれば、望むセキュリティ文化を築き、育むための道筋が見えてきます。次の段階では、当社のセキュリティ文化調査を使って従業員に一連の質問を行います。この調査は、当社の『セキュリティ文化レポート2022』に掲載されており、文化の7つの側面を測るための基準となります。
次の点を尋ねてください。自分の組織はセキュリティを重視しているか?事業部門のうち、セキュリティ意識が最も低いのはどこで、最も高いのはどこか?最もリスク回避的な従業員は誰か?自分たちのセキュリティ文化はどれほど強いか、または弱いか?組織のどの部分でセキュリティ文化を改善する必要があるか?セキュリティ文化プログラムはどれほど効果的か?
上記のような運用上の質問に答えるだけでなく、セキュリティ文化調査は、組織のセキュリティ状況を取締役会や経営陣に報告するための指標も提供します。また、組織全体で意識向上、教育、研修に取り組む出発点にもなります。
最初の問いに戻りましょう。セキュリティ文化がない組織には何が起こるのでしょうか?問いを反転させてみます。望んでいるセキュリティ文化がある組織には何が起こるのでしょうか?
自ら定めた強固で前向きなセキュリティ文化を築くことは、ユーザーの行動に影響を与え、ひいては組織のリスクを低減し、レジリエンスを高める有効な方法です。




