5月12日、ランサムウェア「WannaCry」が少なくとも150か国の23万台のコンピューターのデータを人質に取り、8万ドルを超える身代金を得たことで、世界は史上最悪級のサイバー攻撃の一つに見舞われました。
ランサムウェアは、起動すると、身代金が支払われるまでコンピューターやネットワーク上のデータへのアクセスを暗号化します。この攻撃では、英国の国民保健サービス(NHS)やFedEx、中国の大学、さらにはロシア内務省まで、世界各地の公的機関と民間組織が感染しました。
サイバー犯罪は世界的に、リスクが低く収益性の高い成長産業へと発展しています。大手コンピューターセキュリティ企業の一つであるMcAfeeは、サイバー犯罪が世界経済に年間4,000億ドル超の損失をもたらしていると推計しています。予測では、この額は2019年までに驚くべき2兆1,000億ドルに達し、何倍にも増えると見込まれています。一方、世界の経済・社会の発展において、インターネット接続が果たす重要性は計り知れません。接続性は、私たちの働き方、交流の仕方、情報の創出と共有、そして世界中の人々、アイデア、モノの流れを組織する方法を変えています。
UNCTADによると、2016年には電子商取引を通じて22兆ドルが取引され、世界のGDPの3.1%を占めました。世界的な通信ネットワークは、世界のほぼあらゆる場所で人々とサプライチェーンをつないでいます。しかし、犯罪者はほぼあらゆる法域から企業システムにアクセスできるため、組織的なネットワーク悪用が広がっています。今日のコンピューターシステムは、何百万行ものコードで構成される非常に複雑なものです。最も優れた組織であっても、脆弱性が生じるのは避けられません。だからこそ開発者は、ソフトウェアを厳密に監視し、頻繁に更新しています。
WannaCryによる侵害は、旧式のMicrosoft Windowsの脆弱性を明らかにしたNSA文書の流出によって可能になりました。ハッカーはその脆弱性を悪用してウイルスを拡散しました。米国家安全保障局(NSA)は長年、主要なソフトウェアシステムの脆弱性を発見し、その情報を蓄積して、必要なときに政治的・軍事的利益のために利用する戦略をとってきました。
この戦略は過去に成功した例もあります。米国がStuxnetウイルスを使ってイランの核技術拡散を遅らせた事例や、「発射前攻撃」戦略で北朝鮮のミサイルを無力化した事例です。しかし、今回の攻撃はこの戦略の重大な欠陥を露呈しました。政府が民間部門(Microsoft)と意図的に連携しなかった結果、大きな経済的損失が生じました。さらに深刻なのは、NHSの事例のように、人命を左右しかねない重要なデータにアクセスできなくなったことです。
病院が救急車の運用先を変更し、緊急性の低いサービスを停止するなか、ノートパソコンとインターネット接続があれば、誰もが世界中の多くの人々の生活に影響を及ぼせることが明らかになりました。インターネットの匿名性と機動性により、サイバー犯罪者は低コストかつ低リスクで遠隔のリソースにアクセスでき、サイバー犯罪は魅力的な稼ぎ口となっています。犯人が逮捕されても、盗まれたデータや資金の回収は不可能になることがあります。2016年のバングラデシュ中央銀行強盗事件もその一例です。ハッカーは同行のニューヨーク連邦準備銀行口座から8,100万ドルを不正に引き出し、フィリピンの複数のカジノを通じて直ちにマネーロンダリングしました。これまでに回収されたのは1,500万ドルにとどまり、残額の回収はますます困難に見えます。
接続性の時代において、サイバー兵器は攻撃を仕掛ける最も脅威的な手段となっています。その標的は政治的なものから金融詐欺まで幅広く及びます。
しかし、サイバー兵器がもたらす最大の脅威は、スマート兵器の利用が広がるなかで、軍事装備を掌握する可能性です。この分野で重大な攻撃はまだ起きていませんが、現実のリスクであることを示す兆候は強まっています。2015年、シリアとの国境にあるトルコ側に配備されていたドイツのパトリオット防空・ミサイル防衛システムが侵害され、短時間にわたって「説明のつかない」指令を実行しました。侵害は速やかに発見され、無力化されましたが、発射機6基とレーダー2基を備えたシステムにハッカーが完全にアクセスできていた場合、どれほど壊滅的な影響力を得ていたかは容易に想像できます。
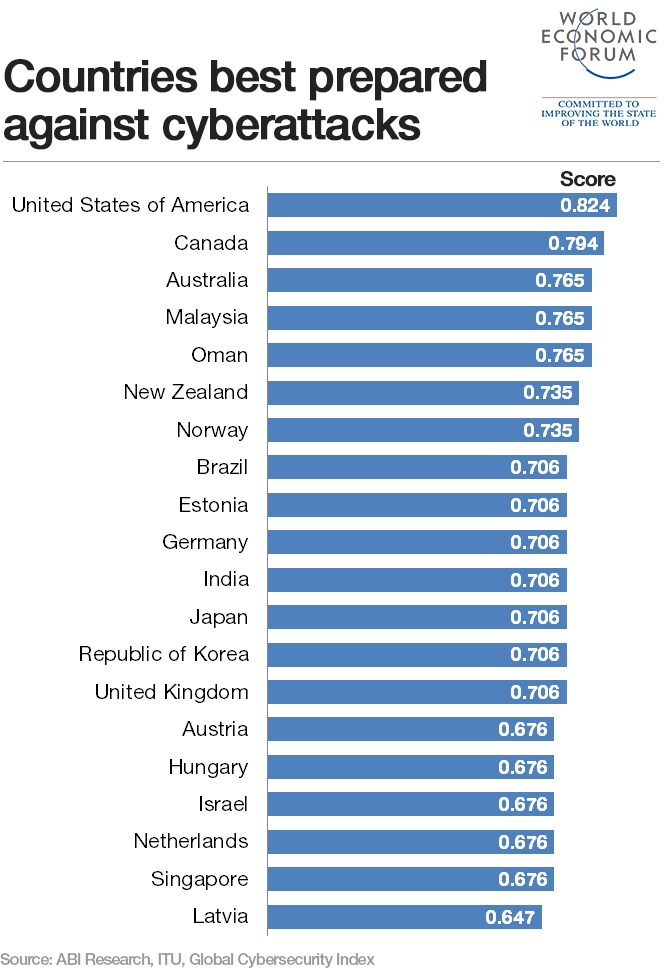
こうした大規模な侵害を受け、これらのリスクに対処する世界の備えが、いま厳しく問われています。
オンラインインフラを強化し、情報資産を保護するための国際的な枠組みを築くことが急務です。Wannacry攻撃は、業務に不可欠なコンピューターシステムをインターネット接続から切り離しておく重要性を改めて示しました。接続性を活用することで組織が競争上の優位性を得られるため、多くのシステムではそれが難しいかもしれませんが、利用者の油断に対処すれば、ウイルスの拡散を大幅に抑えられます。多くの場合、Wannacry攻撃のときのように、不正なメールリンクをクリックしたり、古いシステムを使ったりすることでウイルスが広がります。適切な法制度に支えられた厳格な監視と啓発策は、この問題への対処に役立ちます。ただし、監視とプライバシーについては、ますますつながりが深まる世界に内在する価値と、業務の中断、知的財産の喪失、公的な信用失墜、詐欺のリスクとの間で、慎重にバランスを検討する必要があります。
さらに重要なのは、政府と民間部門が連携を築く際の透明性です。NSAが影響を受けたコンピューターでソフトウェアを更新できなくなる前に、Microsoftにセキュリティ上の脆弱性を知らせていれば、WannaCry攻撃は防げたか、少なくとも大幅に軽減できたはずです。
セキュリティをテクノロジー環境に組み込み、人々が日々扱う公的・個人的な情報のリスクを理解できるようにする必要があります。個人と組織、国家と国境、接続性と被害の境界が曖昧になるなか、研修や啓発を進め、関係者と協力することが今後の道筋です。




