生成AI(人工知能)などのイノベーションには巨額の投資が集まる一方で、機械学習や制御技術(OT)のセキュリティといった重要分野は資金が不足しており、主要セクターがサイバー脅威にさらされています。
ベンチャーキャピタル(VC)は、イノベーションへの投資と、それに見合うセキュリティ上の必要性とのバランスを取ることで、サイバーレジリエンスを推進できます。これにより、スタートアップが強固なセキュリティ基盤を優先するようになります。
VCは、取締役会での議論においてサイバーレジリエンスの文化を促進し、セキュリティを主要な投資基準とし、ポートフォリオ企業間の知識共有を促進しなければなりません。
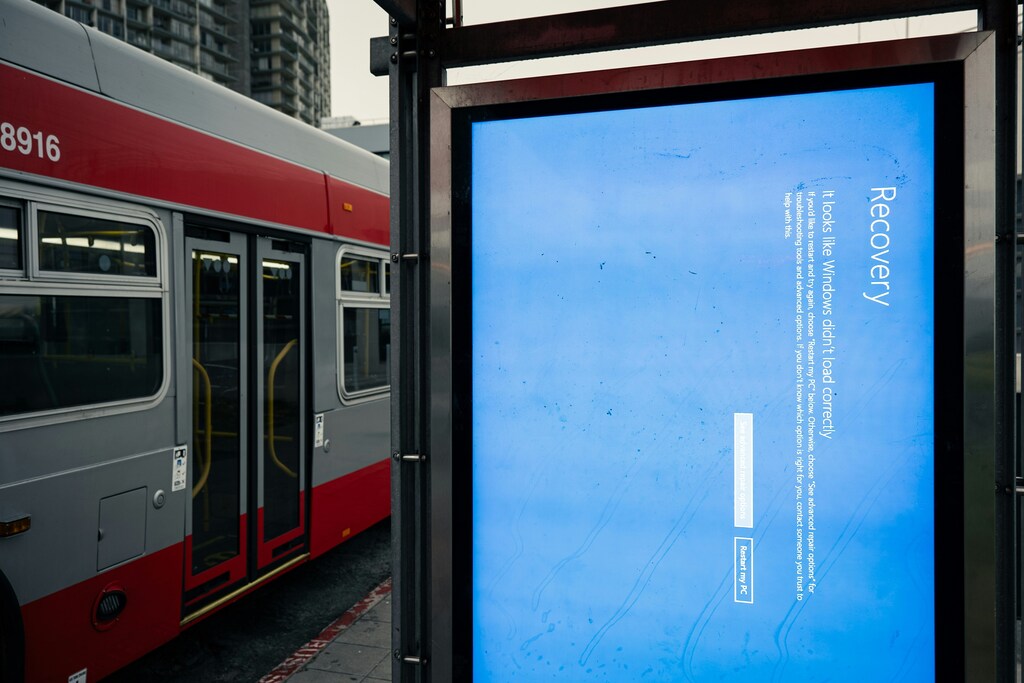
つい最近も、CrowdStrikeのソフトウェア更新が世界経済に衝撃を与えました。850万台のWindowsデバイスが世界中でクラッシュし、混乱を招き、数千便の航空便、大手医療機関、大規模銀行に影響を及ぼしました。この事案は、ますます相互接続が進む世界のデジタル基盤において、強固なサイバーレジリエンスが急務であることを浮き彫りにしています。
今回の障害は人的ミスが原因でしたが、依然として一つの重大な問題が際立っています。攻撃者は欠陥のある更新プログラムを悪用できるし、実際に悪用しているということです。この障害は深刻な経済的混乱をもたらし、推定損失額は54億ドルに上りました。サイバー脅威が広範囲に及ぼす影響を示す事例でもあります。
近年、攻撃者は複数の脆弱性を悪用し、重要インフラの運用に深刻な影響を与えてきました。JBS Foodsへの攻撃は食料安全保障を脅かし、コロニアル・パイプラインやクダンクラム原子力発電所への攻撃など、エネルギー分野への攻撃は、大規模な経済的混乱を招きかねません。
一方で、Change Healthcare社の情報漏えいによって生じた大規模な医療分野の混乱は、基本的なセキュリティ対策が実施されていなかったことが原因でした。
2025年までにサイバーセキュリティインシデントによる経済的損失が10.5兆ドルに達すると見込まれる中、強固なサイバーレジリエンスの必要性はかつてないほど切迫しています。このレジリエンスは、新興分野やニッチな技術における隙間、すなわち機械学習セキュリティや、しばしば投資が不足しがちな制御技術(OT)セキュリティの欠落に対処し、単一障害点を排除するため技術基盤を多様化することで、最も効果的に実現できます。
近年、多くのセキュリティ責任者は、2020年のリモートワークへの移行期に急増したIT支出を受けて、技術ソリューションの統合を目指してきました。この統合はコスト削減につながる一方で、技術の多様化を損なうことが多く、大規模なプラットフォームソリューションへの過度な依存を生み、組織および世界経済のサイバーレジリエンスに影響を及ぼす広範な障害のリスクを高めています。
サイバーレジリエンスにおけるベンチャーキャピタルの役割
VCは、イノベーションを推進し、技術の多様化とサイバーレジリエンスの強化につなげる独自の立場にあります。VCは、ハイリスクなアイデアを検証し、コンセプトを現実へと転換するために必要な資金を提供することで、イノベーションを育む上で極めて重要な役割を果たしています。
生成AI(GenAI)や量子コンピューティングなどの技術が急速に進歩する中、サイバーセキュリティ分野におけるイノベーションの必要性はかつてないほど重要になっています。これらの新技術は、攻撃者に脆弱性を悪用するための前例のないスピードと能力をもたらします。
資本成長にはスピードが不可欠である一方、レジリエンスの高い組織は、株主リターンが50%高くなっており、レジリエンスの低い同業他社を上回っています。
サイバーセキュリティ・スタートアップへのベンチャー資金調達は活況を呈しており、2024年第2四半期には44億ドルが投資されましたが、この資本の配分は偏っています。投資は主に、クラウドセキュリティ、ID管理、ネットワークセキュリティ、ゼロトラスト、開発者向けセキュリティツール、さらには量子耐性ソリューションといった主要なトレンドに集中してきました。
一方で、制御技術(OT)セキュリティ、専門家向けソリューション、行動分析、機械学習セキュリティ、サイバーセキュリティ教育といった重要分野は、依然として資金が不足しています。
この格差を明らかにするために、生成AIへの巨額の投資に目を向けてみましょう。
生成AIへの資金調達は、2023年に426件の取引で218億ドルに達し、一方で、機械学習セキュリティ分野のスタートアップが調達した額は、同期間に23件の取引で2億1300万ドルにとどまりました。生成AIアプリケーションやそれを支える大規模言語モデルのセキュリティ確保は、敵対的攻撃、データポイズニング(特に学習データ)、モデル回避、脱獄、プロンプトインジェクションなど、その他のサイバー攻撃から企業を守る上で極めて重要になるでしょう。
注目すべき事例として、Samsungでは従業員が会議の議事録と独自のコードをOpenAIのChatGPTに入力して開示していたことが発覚しました。
同様の傾向は、サイバーセキュリティの他の分野にも見られます。現在、スマートフォン、コンピューター、車両、医療機器、工場の機器などを含む数百万台のデバイスが、継続的にデータを収集、分析、送信しています。
このような相互接続されたエコシステムや、産業界全体で利用されるセンサーから収集される現実世界のデータは、しばしば「1兆センサー経済」と表現されます。制御技術(OT)セキュリティは、これらの物理デバイスを保護するために不可欠である一方、物理技術の進化に伴い脆弱性の層が生まれているにもかかわらず、その分野への投資は大幅に不足しています。
サイバーセキュリティにおける資金不足の分野は、社会と経済に連鎖的な影響を及ぼしています。
VCはどのようにサイバーレジリエンスを推進できるか
世界のサイバーレジリエンスを効果的に推進するため、VCは組織が技術を活用して成長を促進するとともに、サイバー脅威に耐える態勢を整えられるよう支援すべきです。そのためVCは、次の3つの重点分野に取り組むべきです。
1. イノベーションとセキュリティへの投資のバランスを取る
最先端技術とそれに対応するセキュリティ上の必要性との間で投資のバランスを取ることは、より安全なデジタル環境を育む上で不可欠です。VCは急速に進化する技術環境を見極める中で、革新的なソリューションへの投資に、そのセキュリティに対する十分な資金が伴うようにすることが極めて重要です。
例えば、生成AIのような革新的技術と、AIを保護するための対策との間には資金配分の大きな不均衡が見られ、これは我々が自らを守る能力よりも速く技術を進歩させていることを示唆しています。
2. サイバーセキュリティを中核的な投資基準として重視する
潜在的なポートフォリオ企業を、サイバーセキュリティ、ビジネスモデル、成長可能性に基づいて評価することは、今やかつてないほど重要になっています。
脆弱なスタートアップへの投資を避けるため、VCは、スタートアップが堅固なセキュリティ・アーキテクチャを備えているかを確認し、包括的なインシデント対応および復旧計画を有しているかを評価し、業界の規制や標準に準拠するようスタートアップを促すことを検討すべきです。
サイバーセキュリティは、VCの投資意思決定およびデューデリジェンスのプロセスにおける重要な要素であるべきです。
3. 取締役会の議論においてサイバーレジリエンスの文化を促進する
ポートフォリオ企業がサイバーレジリエンスの文化を育むよう促すことは極めて重要です。助言者として、製品設計、運用、保守の最初の段階からセキュリティ第一の考え方を根付かせることは、後の高コストなセキュリティ移行の必要性を減らし、専門リソースへの依存度を下げます。
スタートアップのリーダーシップが、全部門にわたるサイバーセキュリティに積極的に関与し、全従業員に対する教育や意識向上を含めることが重要です。さらに、VCはポートフォリオ企業間のパートナーシップを促進し、脅威インテリジェンスやベストプラクティスを企業間で共有することで、集団的な防御の仕組みを強化できます。
要するに、相互接続された今日のデジタル環境において、強固なサイバーレジリエンスは不可欠です。サイバー脅威が拡大し進化する中、VCはイノベーションとともにセキュリティを優先することで、意味のある変化を推進できます。この予防的なアプローチは、投資を守るだけでなく、株主価値の向上と、すべての人にとってより安全な未来にも貢献します。




