企業のリーダーは、自社にとってサイバーセキュリティの重要性をますます高めています。
しかし、近年の注目を集めた攻撃は、来年に向けてまだ多くの取り組みが必要であることを示しています。
以下は、克服しなければならないサイバーセキュリティにおける最大の5つの課題です。
2020年に広範囲に及んだサイバーセキュリティの侵害、とりわけSolarWinds社のサプライチェーン攻撃は、サイバーセキュリティの重要性が高まっていることを、世界中の意思決定者に改めて認識させるものでした。現在、多くの企業にとって、サイバーセキュリティは取締役会レベルの課題となっています。
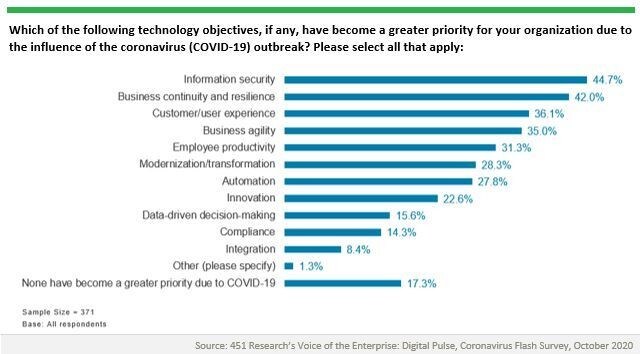
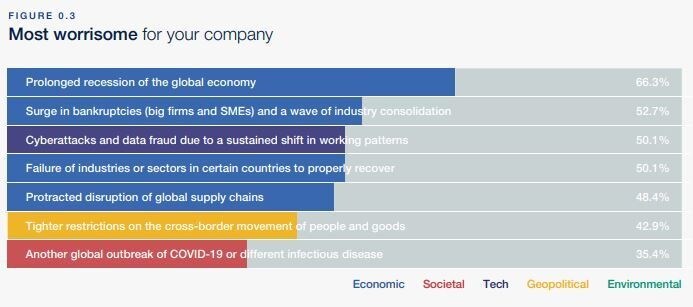
世界経済フォーラムの『グローバルリスク報告書2021』によると、サイバーリスクは引き続き世界的なリスクの上位にランクインしています。COVID-19の大流行はテクノロジーの導入を加速させましたが、同時にサイバー上の脆弱性と備えの不足も露呈させ、さらに社会の内部および社会間におけるテクノロジー格差を悪化させました。
今後を見据えると、サイバーセキュリティを戦略的な経営課題として引き上げ続け、産業界、ビジネスリーダー、規制当局、政策立案者の間でのパートナーシップを拡大することが極めて重要です。他の戦略的な社会課題と同様に、サイバーセキュリティも縦割りで対処することはできません。
以下は、世界のリーダーが2021年に検討し、取り組むべき主要なサイバーセキュリティの課題5つのリストです。
1. より複雑化するサイバーセキュリティの課題
デジタル化は、私たちの生活や産業のあらゆる側面にますます影響を及ぼしています。機械学習や人工知能ツールの急速な普及に加え、ソフトウェア、ハードウェア、クラウドインフラへの依存度も高まっています。
デジタル化の複雑化により、各国政府は異なる課題への対応を迫られています。選挙に影響を与えることを目的とした「フェイクニュース」から重要インフラへのサイバー攻撃まで。これには、最近の医療システムを狙ったランサムウェア攻撃の波や、広く採用されているネットワーク管理システムの提供者が侵害されたことによる広範な影響も含まれます。例えば今後数か月に行われるワクチンの配送のような重要なプロセスも、リスクにさらされる可能性があります。
こうした高まるリスクに直面し、意思決定者やリーダーは、サイバーセキュリティが国家安全保障上の優先事項であることを認識する必要があります。
デジタル領域と物理領域の境界が曖昧になりつつあることは、国家や組織が、サイバーセキュリティの機能、原則、フレームワークを組み込んでこそ安全を確保できることを示しています。これは、すべての組織にとって必要不可欠であり、特に高価値の資産を保有する組織には欠かせません。今日の戦いでは、政府は、潜伏し、分散し、多様で、技術的に巧妙な攻撃者に対抗するために適応しなければなりません。官民を問わず、すべての関係者がこの戦いに取り組んでおり、民間部門は、政策立案、市場形成のためのインセンティブモデル、大規模な研修など、公共部門だけがもたらせるものを必要とするでしょう。
2. 断片化し複雑化する規制
サイバー攻撃者は国境で立ち止まることはなく、異なる法域の規制に従うこともありません。一方で組織は、一般データ保護規則、カリフォルニア州消費者プライバシー法、中華人民共和国サイバーセキュリティ法、そして世界中の他の多くの規制など、増加し、かつ複雑化する規制やルールの体系を乗り越えなければなりません。
プライバシーとデータ保護に関する規制は必要ですが、企業にとって、断片化し、時には相反する優先事項やコストを生み出し、防御の仕組みを弱める可能性もあります。組織の予算の制約の中で、企業は攻撃から防御・保護する一方で、複雑な規制への準拠も図らなければなりません。
そのため、政策立案者は、この影響を念頭に置いて意思決定を行う必要があります。個々の規制は類似の目的を持つ場合がありますが、複数の政策が重なることで、すべての規制に準拠しなければならない企業にとって複雑性が増し、その複雑性はサイバーセキュリティとデータ保護において課題をもたらし、必ずしも改善につながるとは限りません。政策は、規制の複雑性を減らしながら保護を強化するという点で、創造的でなければなりません。異なる政策立案者間の協力が極めて重要です。
世界経済フォーラムは、グローバルなサイバーセキュリティの課題にどのように取り組んでいますか。
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとそのシステミックな影響を理解するための信頼できるプラットフォームを提供しています。同センターは、ますます相互接続が進むデジタル社会において、理解と信頼の醸成に注力しています。
部門横断的な協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に対処できるよう支援しています。
3. 他の関係者への依存
組織は、多くの人が認識しているよりも広範で、不確実性の高いエコシステムの中で活動しています。接続されたデバイスは、5G、モノのインターネット、スマートシステムの台頭などの動向により、世界全体で2021年までに270億台に達すると予想されています。さらに、パンデミックをきっかけに始まったリモートワークの急拡大は、多くの人々にとって今後も続くと見込まれています。世界的に一部のテクノロジー提供者が集中していることは、デジタルサプライチェーン全体にわたって、サイバー犯罪者に多くの侵入口を与えています。
エコシステムは、その最も弱い環節と同程度にしか強固になりません。最近の攻撃は、FireEye社およびSolarWinds社に対するものであり、サプライチェーンの問題やIT機能・サービス提供者への依存の脆弱性を浮き彫りにしました。組織は、このリスクの広がりが実際に何を意味するのかを検討し、攻撃対象領域全体と脅威への耐性の実際の範囲を評価するための措置を講じる必要があります。デジタル資産について適切な可視性と理解の水準を確保するためには、事業部門を横断するチームが関与する、包括的かつ部門横断的な協働プロセスが不可欠です。
4. サイバーセキュリティ人材の不足
ランサムウェアは最も急速に拡大しているサイバー犯罪であり、COVID-19の大流行によりこの脅威は悪化しています。ランサムウェアやその他のサイバー攻撃に対する予防策には、準備が含まれるべきです。すなわち、攻撃を受けることを前提とし、ITリソースとデータをバックアップし、コンピュータシステムの障害時にも業務の継続性を確保し、現実的なサイバー対応計画に基づいて組織を訓練・演習することです。
サイバーセキュリティを積極的に導入し、さらに重要なことに、サイバーセキュリティのインフラを改善している企業は、成功する可能性が高くなります。こうした企業は、サイバーセキュリティを日々の業務を可能にするものとして捉えるようになっています。デジタル化がもたらす速度、規模、柔軟性、そしてレジリエンスを活かすため、サイバーセキュリティの重要性は今後も高まっていくと考えられます。設計段階および初期設定段階からのセキュリティは、成功に不可欠なものになりつつあります。
組織の優先事項には、各企業が独自のサイバーセキュリティ人材を育成・維持するための積極的な計画を含めるべきです。セキュリティ人材の確保や定着が非常に困難になっていることから、組織は、こうした人材を自前で育成することを検討すべきです。また組織は、現代のテクノロジー人材において流動性が前提となっていることも認識しなければなりません。経験豊富な専門家の在職期間を見込んで計画を立て、この分野の専門知識を育成する評判がもたらす長期的な利益、すなわち、ベテランから新たにこの分野に参入する人々へと継承される知見を認識することが重要になります。
5. サイバー犯罪者の追跡の難しさ
サイバー犯罪は、最近まで、犯罪者の検挙や起訴の可能性が推定で米国で0.05%と低いことから、大きな利益を得られ、リスクはほとんどありません。この割合は、他の多くの国ではさらに低くなっています。ダークウェブの手法などを用いて犯罪行為を隠蔽していない場合でも、特定の行為者が特定の行為を行ったことを証明することは非常に困難な場合があります。ダークネット上のツールの高度化により、悪意のあるサービスがより安価になり、サイバー犯罪者の雇用を望む誰もが容易に利用できるようになっているため、サイバー犯罪は成長しているビジネスモデルとなっています。
政策立案者は、サイバー犯罪の専門家と協力し、サイバー犯罪者の追及と法の裁きを受けさせるための、帰属、証拠、協力に関する国際的に認められた基準を確立することで支援することができます。
私たちはこの18か月間に多くのことを学んできましたが、2021年も同様です。計画、準備、教育を通じてサイバーリスクに適応し、真剣に取り組み続ける必要があります。これは普遍的な課題であるため、企業、政策立案者、規制当局の間でのオープンなコミュニケーションが成功の重要な鍵となります。セキュリティ機能が、シームレスで透明性が高く、人々が自然に利用できるものとして、テクノロジーに不可欠なものになるまでは、サイバーセキュリティに真剣に取り組むよう、ビジネスリーダーシップに頼る必要があります。




