• 多くの企業は、取引先のサプライヤーが十分なサイバーセキュリティを備えていると、そのまま受け入れています。
• 製品認証に代えて、組織全体が安全であることを確保することに重点を置くべきです。
• INCDの新しいアプリは、より強力なサイバーセキュリティの監査および認証の実施に役立ちます。
中小企業(SME)の多くは限られた運営予算で経営されているため、サイバーセキュリティへの十分な投資を行っていないことが大半です。そのため、SMEは、サイバー犯罪者にとって、直接の標的となるか、あるいは取引先の大企業、政府機関、重要インフラに到達するための攻撃経路として、優先的な標的になりつつあります。現在、サプライチェーンを狙ったサイバー攻撃は、件数においても巧妙さにおいても増加傾向にあります。
中小企業の重要性は言うまでもありません:欧州サイバーセキュリティ機関(ENISA)によると、SMEはEU経済の基盤であり、全企業の99%を占め、約1億人を雇用しています。米国経済も、割合で見るとこれと大差ありません。SMEは大企業や一般市民に対してサービスや製品を提供しています。したがって、サプライチェーンの重要な構成要素として、サイバー脅威から保護されなければなりません。
イスラエル国家サイバー局(INCD)が実施した調査では、多くの中小企業が、異なる取引先や規制当局から求められる要件が多すぎると不満を述べました。大企業は、ISO 27036、800-161などの基準に基づき、サイバーリスク管理に関する独自の要件を定めるために多大な資源を投入しています。それでも、有効な監査結果を求めるよりも、サプライヤーの自己宣言で済ませることが少なくありません。ISOの調査によると、2019年にISO 27001の認証を取得していた組織は、世界全体でわずか36,362にとどまりました。ISO 27001は、情報セキュリティ管理のために100を超える管理策を規定する国際規格です。
全般的なリスクを認識し、英国の国家サイバーセキュリティセンター(NCSC)は、企業がサイバーセキュリティをより適切に管理できるよう、サプライチェーンセキュリティに関するガイダンスを公表しました。このガイドラインは非常に詳細であり、企業がサプライヤー起因のリスクをどのように理解し、管理すべきかを解説しています。ただし、求められる作業の多くは、依然として企業自身に委ねられています。
サイバーセキュリティをより強化するためのアプローチはさまざまであり、主に製品およびサービスの認証を通じて実現されます。私たちは、このプロセスを完成させるためには、特定の製品だけでなく、組織としてのサプライヤーのサイバーハイジーン全体の水準を引き上げる必要があると考えます。
サプライチェーンを通じて購入される製品が認証を受け、サイバーセキュリティが確保されていることは、もちろん重要な層です。しかし、製品認証は特定のバージョンにのみ関連する場合があり、次のバージョンでは有効性を失う可能性があります。セキュリティ制度を、顧客の視点に立ったプロバイダー向けの認証制度によって補完することが不可欠です。企業は、依存しているプロバイダーが、リスクを大幅に低減する標準的な基本水準のサイバーハイジーンを維持していることを確認する必要があります。
現行の枠組みにおけるギャップ
確認すべき事項
既存の認証の枠組みには、ISO 27001、NIST、その他のITセキュリティに関する標準などが含まれていますが、これらの多くは一般的な表現で記述されています。しかし、現在の汎用的な枠組みよりも、サイバーに特化した、詳細かつ明確な言語が必要です。サイバー領域は非常に動的であり、悪意ある活動が絶えず発展しています。進化するリスクおよびTTP(戦術、技術、手順)に応じて、絶えず更新される明確な管理策が求められています。
認証の方法
「組織の認証方法」に関する一般的な基準は存在しますが、サイバーに特化した十分な内容ではありません。ISO 27002のような同じ基準は、環境規範やサイバーセキュリティに関する組織の認証にも用いられていますが、私たちは、サイバーは独自の領域であり、独自の詳細な基準に値すると考えます。
組織内で管理策が適切に実施されているかを確認する方法はさまざまです。しかし、関連する管理策が実施されていることを、関連する定義済みの監査ツールを用いて確認し、検証するための、より詳細で明確な手順が必要です。さらに、初回の認証後も、サプライヤーが変化に適応していることを確認するため、定期的なモニタリングを行うべきです。
誰が確認するのか
もちろん、経験豊富で、その業務に最も適した優れた認証機関も存在します。しかし、多くの国では、認証機関として業務を行うために必要な公的な最低要件が存在しません。サイバー認証機関のための基本的な要件制度が必要です。
商取引はグローバルに行われているため、サイバーセキュリティにおける信頼性の高い認定・認証プロセスについて、広く受け入れられた枠組みが必要です。その枠組みは継続的に更新され、証拠に基づくものでなければなりません。政府と民間部門は協力して、このギャップを埋め、受け入れられる枠組みを確立し、志を同じくする国々の類似の枠組みを相互に承認する責任があります。
イスラエルの事例研究
INCDは、さまざまな分野の企業、規制当局、認証機関、組織の意見を聴取し、協議しながら、国内市場におけるこれらのギャップへの対応に取り組んできました。その結果、INCDが設計したオンラインアプリケーションを用いて実施される、2層の認証から成る枠組みの導入に成功しました。
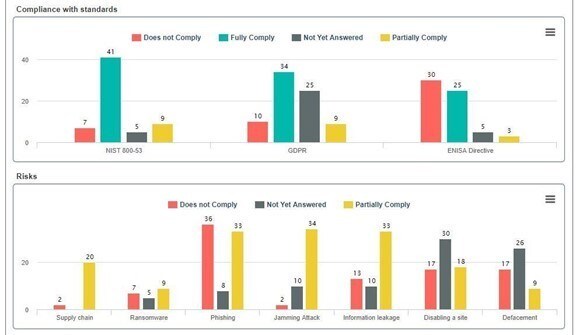
各サプライヤーはアプリケーションに登録し、ISO 27001およびNISTの基準に基づく実践的かつ詳細な質問票に回答します。質問票には、確認すべき管理策と、その確認方法に関する具体的な指示が含まれています。INCDは、サイバー攻撃およびTTPを継続的に分析し、サイバー防御方法論およびアプリ上の具体的な要件を速やかに更新しています。アプリは回答結果を分析し、スコアのマップを作成します。結果は特定の顧客と共有することができます。これは自己評価の第1層であり、単なるサプライヤーの自己宣言や一般的な点検よりも、はるかに関連性が高く、具体的なものです。
第2層は認証層であり、認定を受けた外部監査人が、質問票が正しく記入されたことを検証します。これらの認証機関は認定機関によって認定されており、イスラエルではINCDがその役割を担っています。
世界的なリスクベースの枠組み
理想的な状況は、多くの国々がこのような質問票に合意し、グローバルなシステムを利用することです。ある国の顧客は、別の国の認証済みサプライヤーに依拠することができ、そのサプライヤーが、専門的かつ認証を受けた監査人により、具体的で詳細かつ最新の要件に従って承認されていることを確信できます。
これに向けた重要な一歩は、多くの国で受け入れられる認定・認証制度を確立することです。これには、公的認証機関のための認定制度、サプライヤーのための認証制度、そして定期的な更新と頻繁な点検を伴う、広く受け入れられた認証手続きが含まれます。このような手続きは、現在の具体的な脅威、それらを管理するために必要なツール、そして求められる行動基準に関連するものでなければなりません。
世界経済フォーラムはサイバーセキュリティに関して何を行っているのか
サイバーセキュリティセンターは、リーダーが集い、進化するサイバーリスクとその系統的な影響を理解するための信頼できるプラットフォームを提供しています。相互に連結が進むデジタル社会における理解と信頼の構築に重点を置いています。
セクターを越えた協力と知見の共有を可能にすることで、センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。
SolarWinds、Orionなどへの最近の世界的な攻撃は、サプライチェーンから生じる世界の企業へのリスクを浮き彫りにしました。現在の製品認証の枠組みには、その基準を超えた層が欠けています。私たちの代替的な枠組みは、サプライヤーを組織として捉えることでそのギャップに対処し、顧客とサプライヤーの間の信頼を高めます。コンプライアンスに基づく制度から、よりリスクベースの枠組みへと移行しましょう。




